强制执行越狱策略
检测已越狱的 iOS 设备,并通过 MDM 的 限制键 blockJailbrokenDevices 强制执行组织的安全策略。
配置
越狱检测由 MDM 限制键 blockJailbrokenDevices 控制。
- 类型: 布尔值、数字或字符串(解析为布尔值)
- 缺少该键时的默认值:
false - 平台: 仅限 iOS
越狱只涉及 iOS 设备,因此此限制对 macOS 和 visionOS 无效。
阻止行为
当 blockJailbrokenDevices 为 true 且检测到越狱时,Vylos 会安全地停止运行。应用会显示标题为“设备策略违规”的全屏阻止页面,说明组织要求 Vylos 在未修改的设备上运行。用户无法关闭此页面。
与此同时,Vylos 会:
- 断开所有活动的 Vylos 隧道,包括受管理隧道。
- 解除所有 Vylos 隧道的按需连接,防止 iOS 继续请求连接。
- 在阻止状态持续期间,让数据包隧道扩展拒绝手动、系统和按需启动请求。
- 从“快捷指令”中移除用户创建的隧道,并拒绝此前保存的隧道操作。
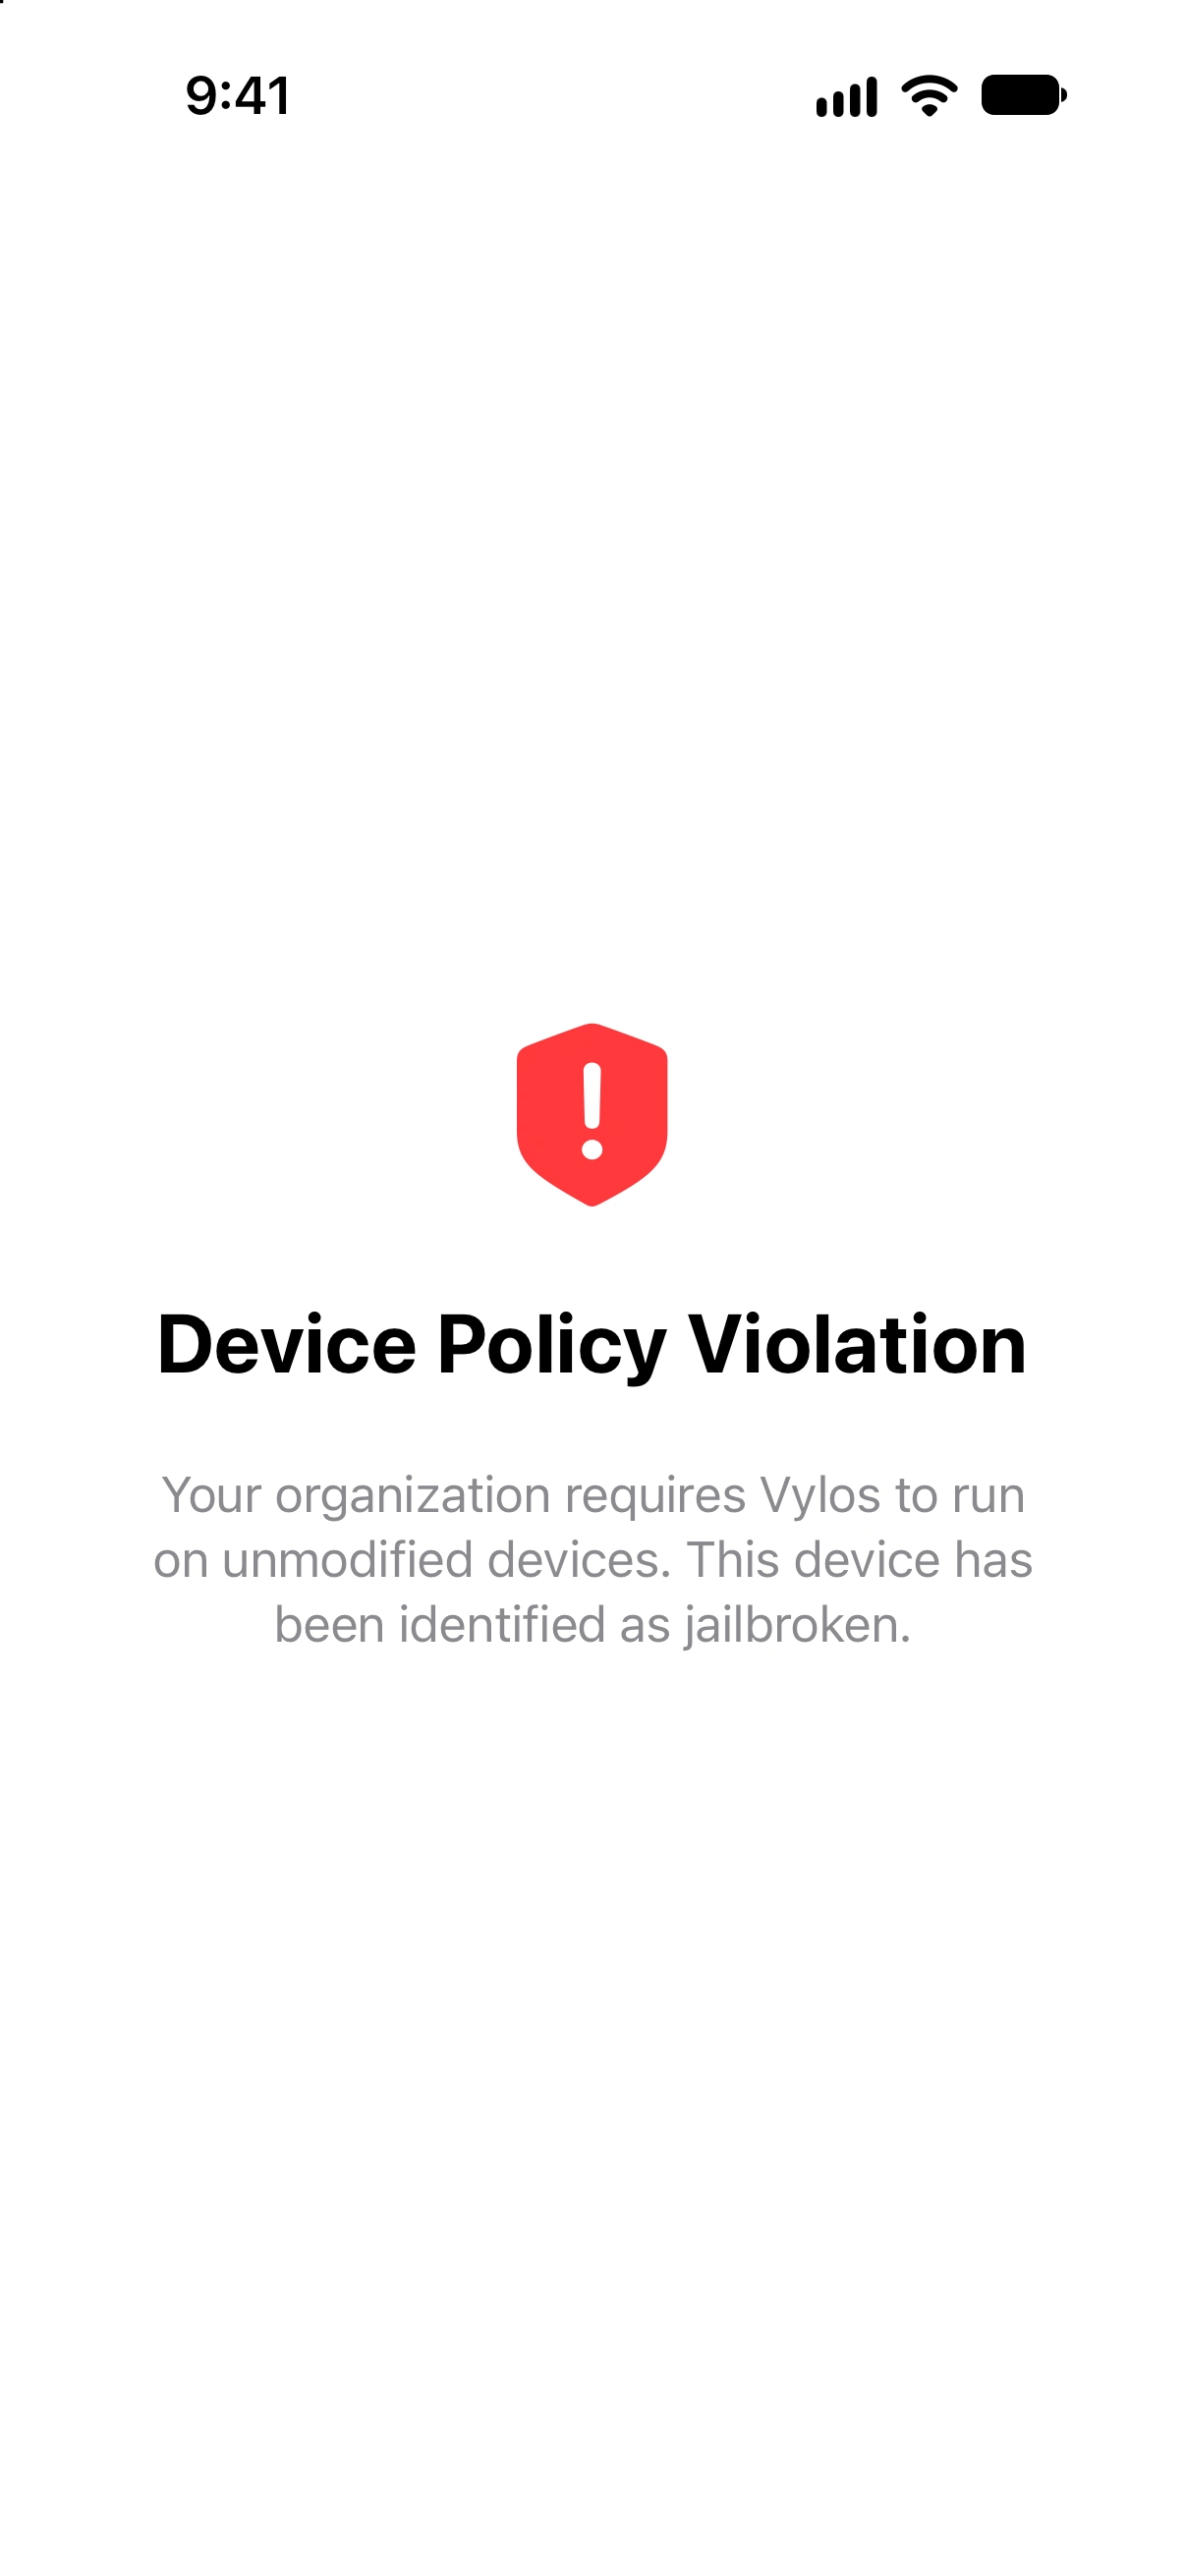
检测会在应用首次启动、Vylos 打开期间受管理越狱策略发生变化,以及 Vylos 每次返回前台时运行。一旦得到阳性结果,现有连接会立即停止。
检测方式
Vylos 会综合检查与越狱相关的痕迹、已注册的工具、沙盒受损和运行时注入。任一检查层返回阳性结果时,Vylos 都会针对受管理策略将该设备视为已越狱。
公开文档有意只说明这些类别,而不公布具体检测指标。这样既能让管理员清楚了解执行规则,又不会让安全指南变成绕过保护的清单。
数据安全
越狱阻止激活时不会丢失任何隧道配置。Vylos 只会更改当前连接状态和已保存的按需连接状态。隧道配置、钥匙串条目和应用设置会保持不变,并在阻止条件解除后恢复访问。