فرض سياسة كسر الحماية
اكتشف أجهزة iOS المكسورة الحماية وطبّق سياسات أمان المؤسسة باستخدام blockJailbrokenDevices، وهو أحد مفاتيح القيود في MDM.
التهيئة
يُتحكم في اكتشاف كسر الحماية بواسطة مفتاح قيد MDM blockJailbrokenDevices.
- النوع: قيمة منطقية أو رقم أو نص (يُفسَّر كقيمة منطقية)
- القيمة الافتراضية عند غياب المفتاح:
false - النظام: iOS فقط
لا يؤثر هذا القيد في macOS أو visionOS لأن كسر الحماية يخص أجهزة iOS.
سلوك الحظر
عندما تكون قيمة blockJailbrokenDevices هي true ويُكتشف كسر الحماية، يتوقف Vylos عن العمل على نحو آمن. يعرض التطبيق شاشة كاملة بعنوان «مخالفة سياسة الجهاز» توضّح أن المؤسسة تشترط تشغيل Vylos على جهاز غير معدّل. ولا يستطيع المستخدم إغلاق الشاشة.
وفي الوقت نفسه، يقوم Vylos بما يلي:
- يقطع اتصال جميع أنفاق Vylos النشطة، بما فيها الأنفاق المُدارة.
- يلغي On-Demand لجميع أنفاق Vylos كي لا يستمر iOS في طلب الاتصال.
- يجعل امتداد نفق الحزم يرفض طلبات البدء اليدوية وطلبات النظام وOn-Demand ما دام الحظر فعالًا.
- يزيل الأنفاق التي أنشأها المستخدم من «الاختصارات» ويرفض إجراءات الأنفاق المحفوظة سابقًا.
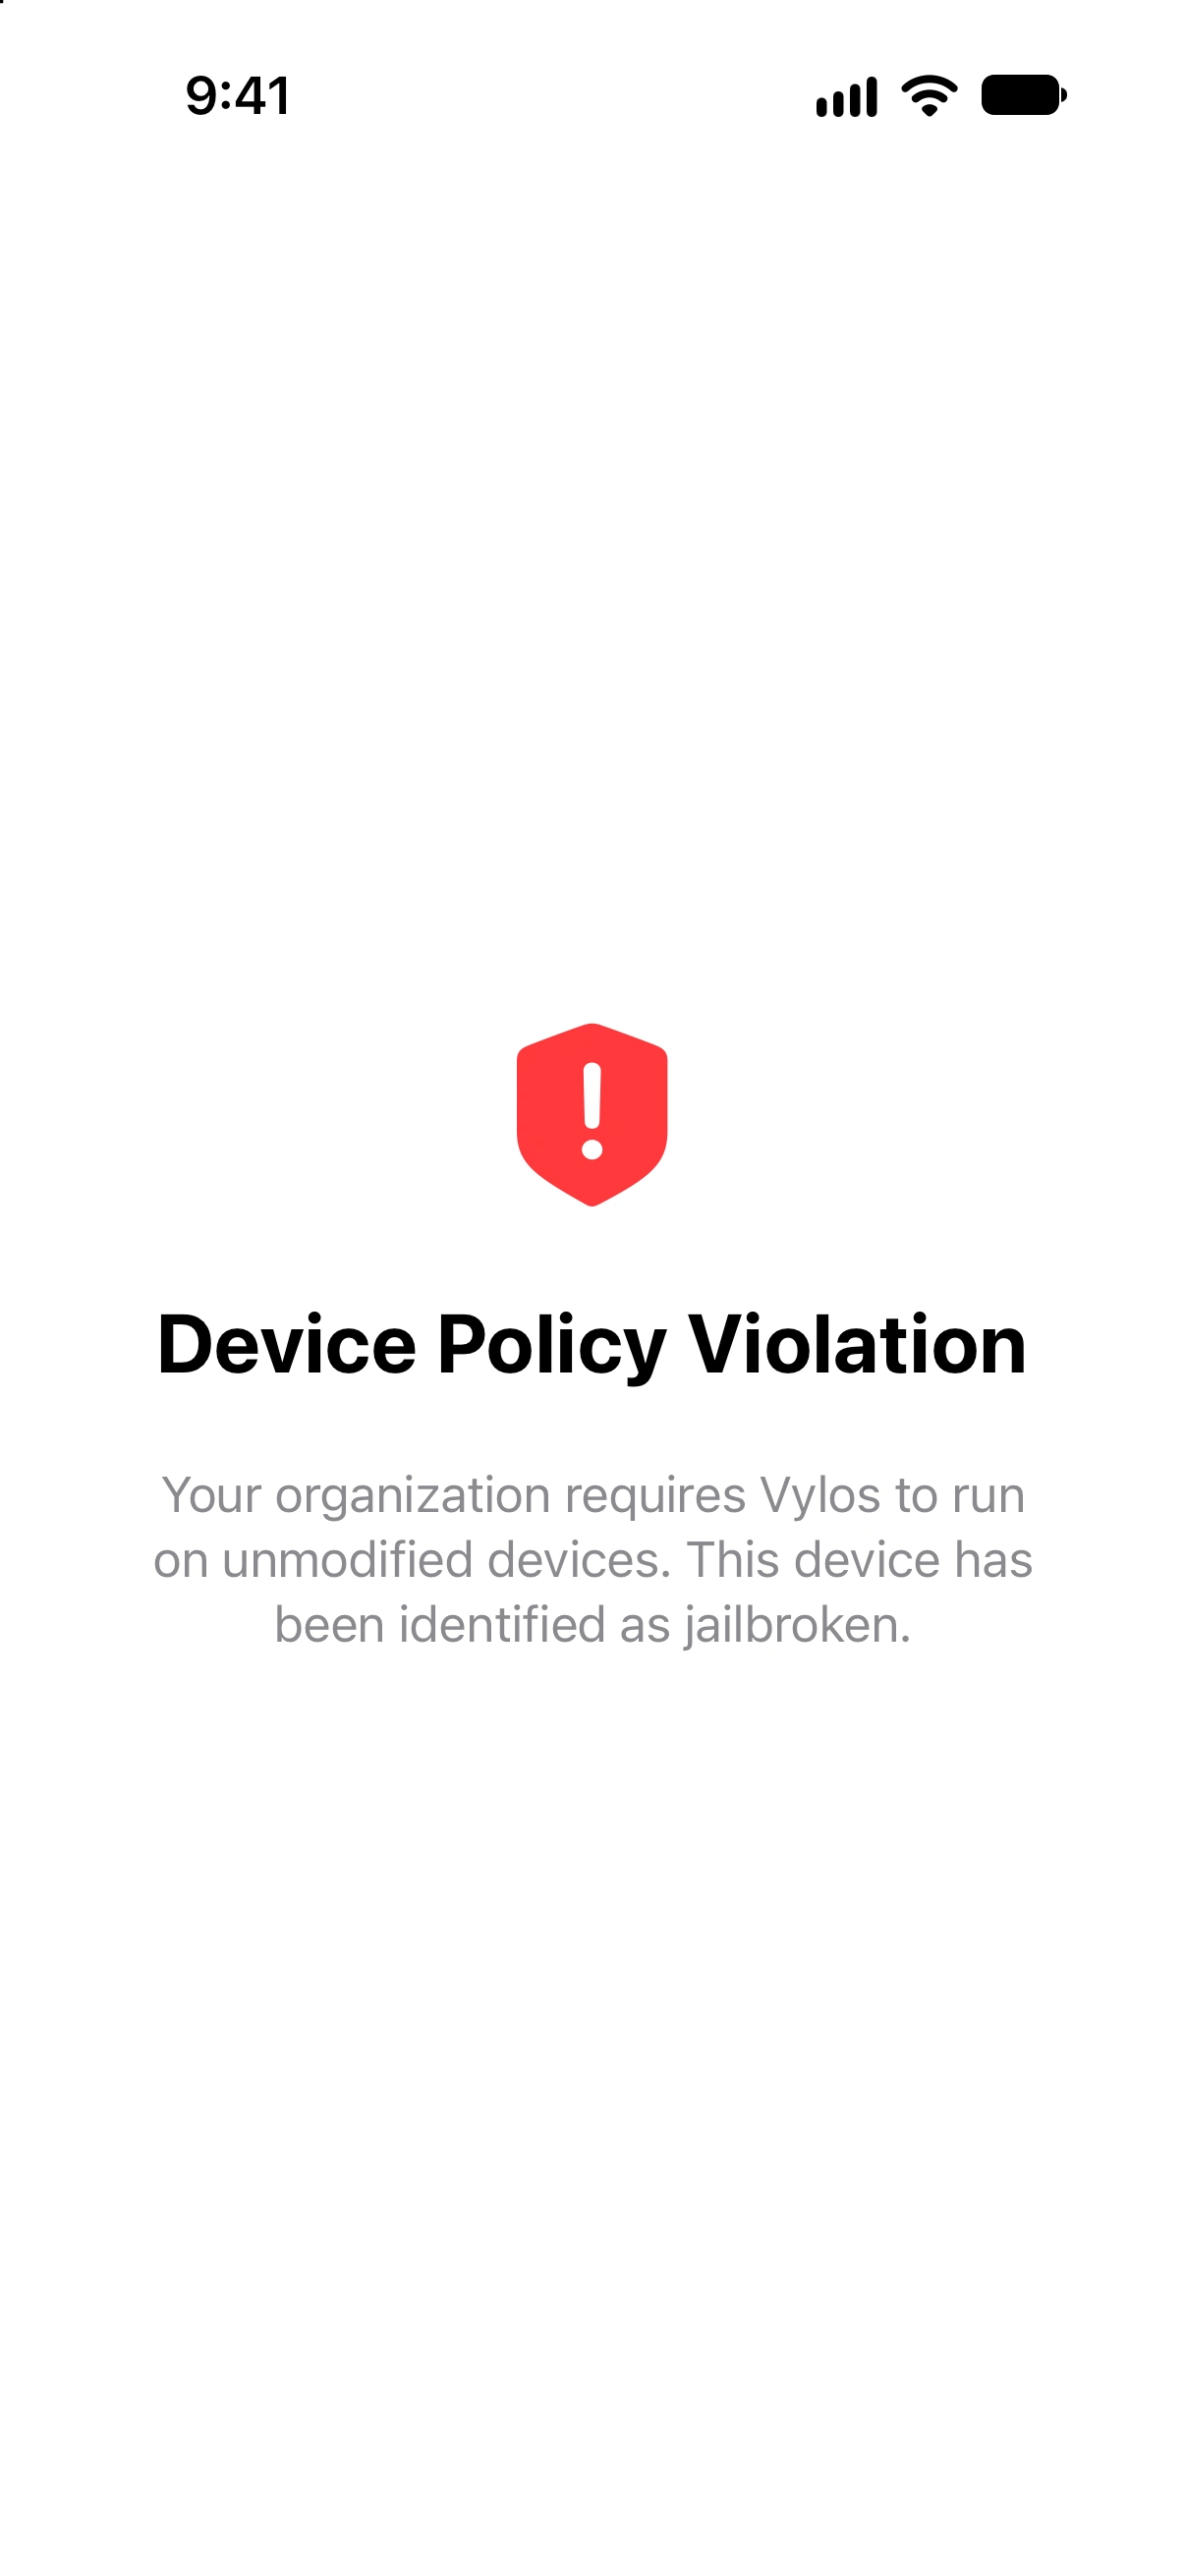
يُجرى الاكتشاف عند تشغيل التطبيق أول مرة، وعندما تتغير سياسة كسر الحماية المُدارة أثناء فتح Vylos، وكلما عاد Vylos إلى الواجهة. وتُوقف الاتصالات الحالية فور حصول Vylos على نتيجة إيجابية.
نهج الاكتشاف
يجمع Vylos بين فحوص سلامة تبحث عن آثار مرتبطة بكسر الحماية، وأدوات مسجلة، واختراق للعزل، وحقن في وقت التشغيل. إذا أعاد أي مستوى نتيجة إيجابية، يعامل Vylos الجهاز على أنه مكسور الحماية لأغراض السياسة المُدارة.
تصف الوثائق العامة هذه الفئات عمدًا من دون نشر المؤشرات الدقيقة. وهكذا تظل السياسة واضحة للمسؤولين من غير أن يتحول دليل الأمان إلى قائمة تساعد على تجاوز الحماية.
سلامة البيانات
لا تُفقد أي تهيئة نفق أثناء تفعيل حظر كسر الحماية. لا يغيّر Vylos سوى حالة الاتصال الجارية وحالة On-Demand المحفوظة. تظل تهيئات الأنفاق وإدخالات سلسلة المفاتيح وإعدادات التطبيق سليمة، وتصبح متاحة مجددًا بعد زوال سبب الحظر.