Appikohtaisen VPN:n määrittäminen
Ota Applen com.apple.vpn.managed.applayer-tietosisältö käyttöön arvolla ProviderType=packet-tunnel. Apple valitsee määritettyjen appien liikenteen, ja Vylos kuljettaa sen WireGuardin kautta.
Palvelun laajuus
Vylos tukee AppLayerVPN:ää WireGuard-pakettitunnelipalvelunsa kautta. Se ei sisällä App Proxy-, IPsec- tai IKEv2-palvelua.
Profiili, joka valitsee arvon ProviderType=app-proxy, vaatii toisen VPN-toteutuksen eikä ole Vylosin tukema.
Käyttöönoton vaiheet
- Luo AppLayerVPN-pakettitunneliprofiili kohdan Käyttöönotto
.mobileconfig-profiileilla avulla. - Anna profiilille yksilöllinen
VPNUUIDja otaOnDemandMatchAppEnabledkäyttöön, jos määritettyjen appien liikenteen pitää käynnistää tunneli automaattisesti. - Jaa VPN-profiili MDM:n kautta tai asenna se suoraan testausta varten.
- Asenna kukin kohdeappi MDM:llä hallituksi apiksi ja määritä sille sama
VPNUUID. - Avaa Vylos ja varmista, että hallittu tunneli näyttää Appikohtainen-tilan ja odotetut appitunnisteet.
- Avaa määritetty appi ja varmista, että sen liikenne käyttää WireGuardia, kun taas määrittämätön appi jää tunnelin ulkopuolelle.
Suora profiiliasennus voi luoda VPN-kohteen, mutta tuotannon appimääritykset voi luoda vain MDM.
Vastuiden jakautuminen
- Asetusprofiili asentaa AppLayerVPN-tunnelin joko MDM:n kautta tai asentamalla
.mobileconfig-tiedoston suoraan. - MDM määrittää profiilin
VPNUUID-arvon hallituille apeille sekä korvaa tai poistaa määritykset. Pelkkä suora profiiliasennus ei voi luoda tuotannon appi–VPN-yhdistämisiä. - Applen käyttöjärjestelmä luo lähdeappisäännöt, arvioi appi- ja toimialueosumat, käynnistää tunnelin tarvittaessa ja lähettää palvelulle vain vastaavan liikenteen.
- Vylos näyttää profiilin omistaman VPN:n vain luku -muotoisena hallittuna tunnelina ja kuljettaa sen liikenteen WireGuardin kautta.
- WireGuard-palvelin näkee tavallisia WireGuard-paketteja. Se ei tarvitse AppLayerVPN-kohtaista palvelintoteutusta.
Käyttöjärjestelmä soveltaa appimääritystä ennen kuin vastaava liikenne saavuttaa Vylosin. Reititysvalinta on automaattinen, ja WireGuard-palvelimen määritys on sama kuin koko laitteen tunnelissa.
Vylos ei luo, muokkaa tai poista tuotannon appimäärityksiä. AppLayerVPN-tunneleita ei myöskään tarjota Sirin Pikakomennoissa, koska niiden elinkaarta hallitsevat MDM ja Applen Asetukset.
Mitä Vylos näyttää
Jokaisen tunnelin tietonäkymässä on vain luku -muotoinen Appireititys-osio:
- AppLayerVPN-tunneli näyttää Appikohtainen-tilan ja luetteloi allekirjoitustunnisteet, jotka Apple ilmoittaa MDM:n määrittämille apeille. Jos säännössä on kohdesuodattimia, Vylos näyttää myös vastaavat toimialueet. Tunnisteet kuten
com.example.corporate-appvoivat näkyä sellaisinaan, koska Apple ei anna jokaisen apin näyttönimeä. - Tavallinen kohde-IP:hen perustuva pakettitunneli näyttää Koko laite ja Kaikki apit. Tämä tarkoittaa, että laitteen soveltuva liikenne seuraa tunnelin reittejä, ei sitä, että Vylos olisi tarkastanut tai luetteloinut kaikki käynnissä olevat apit.
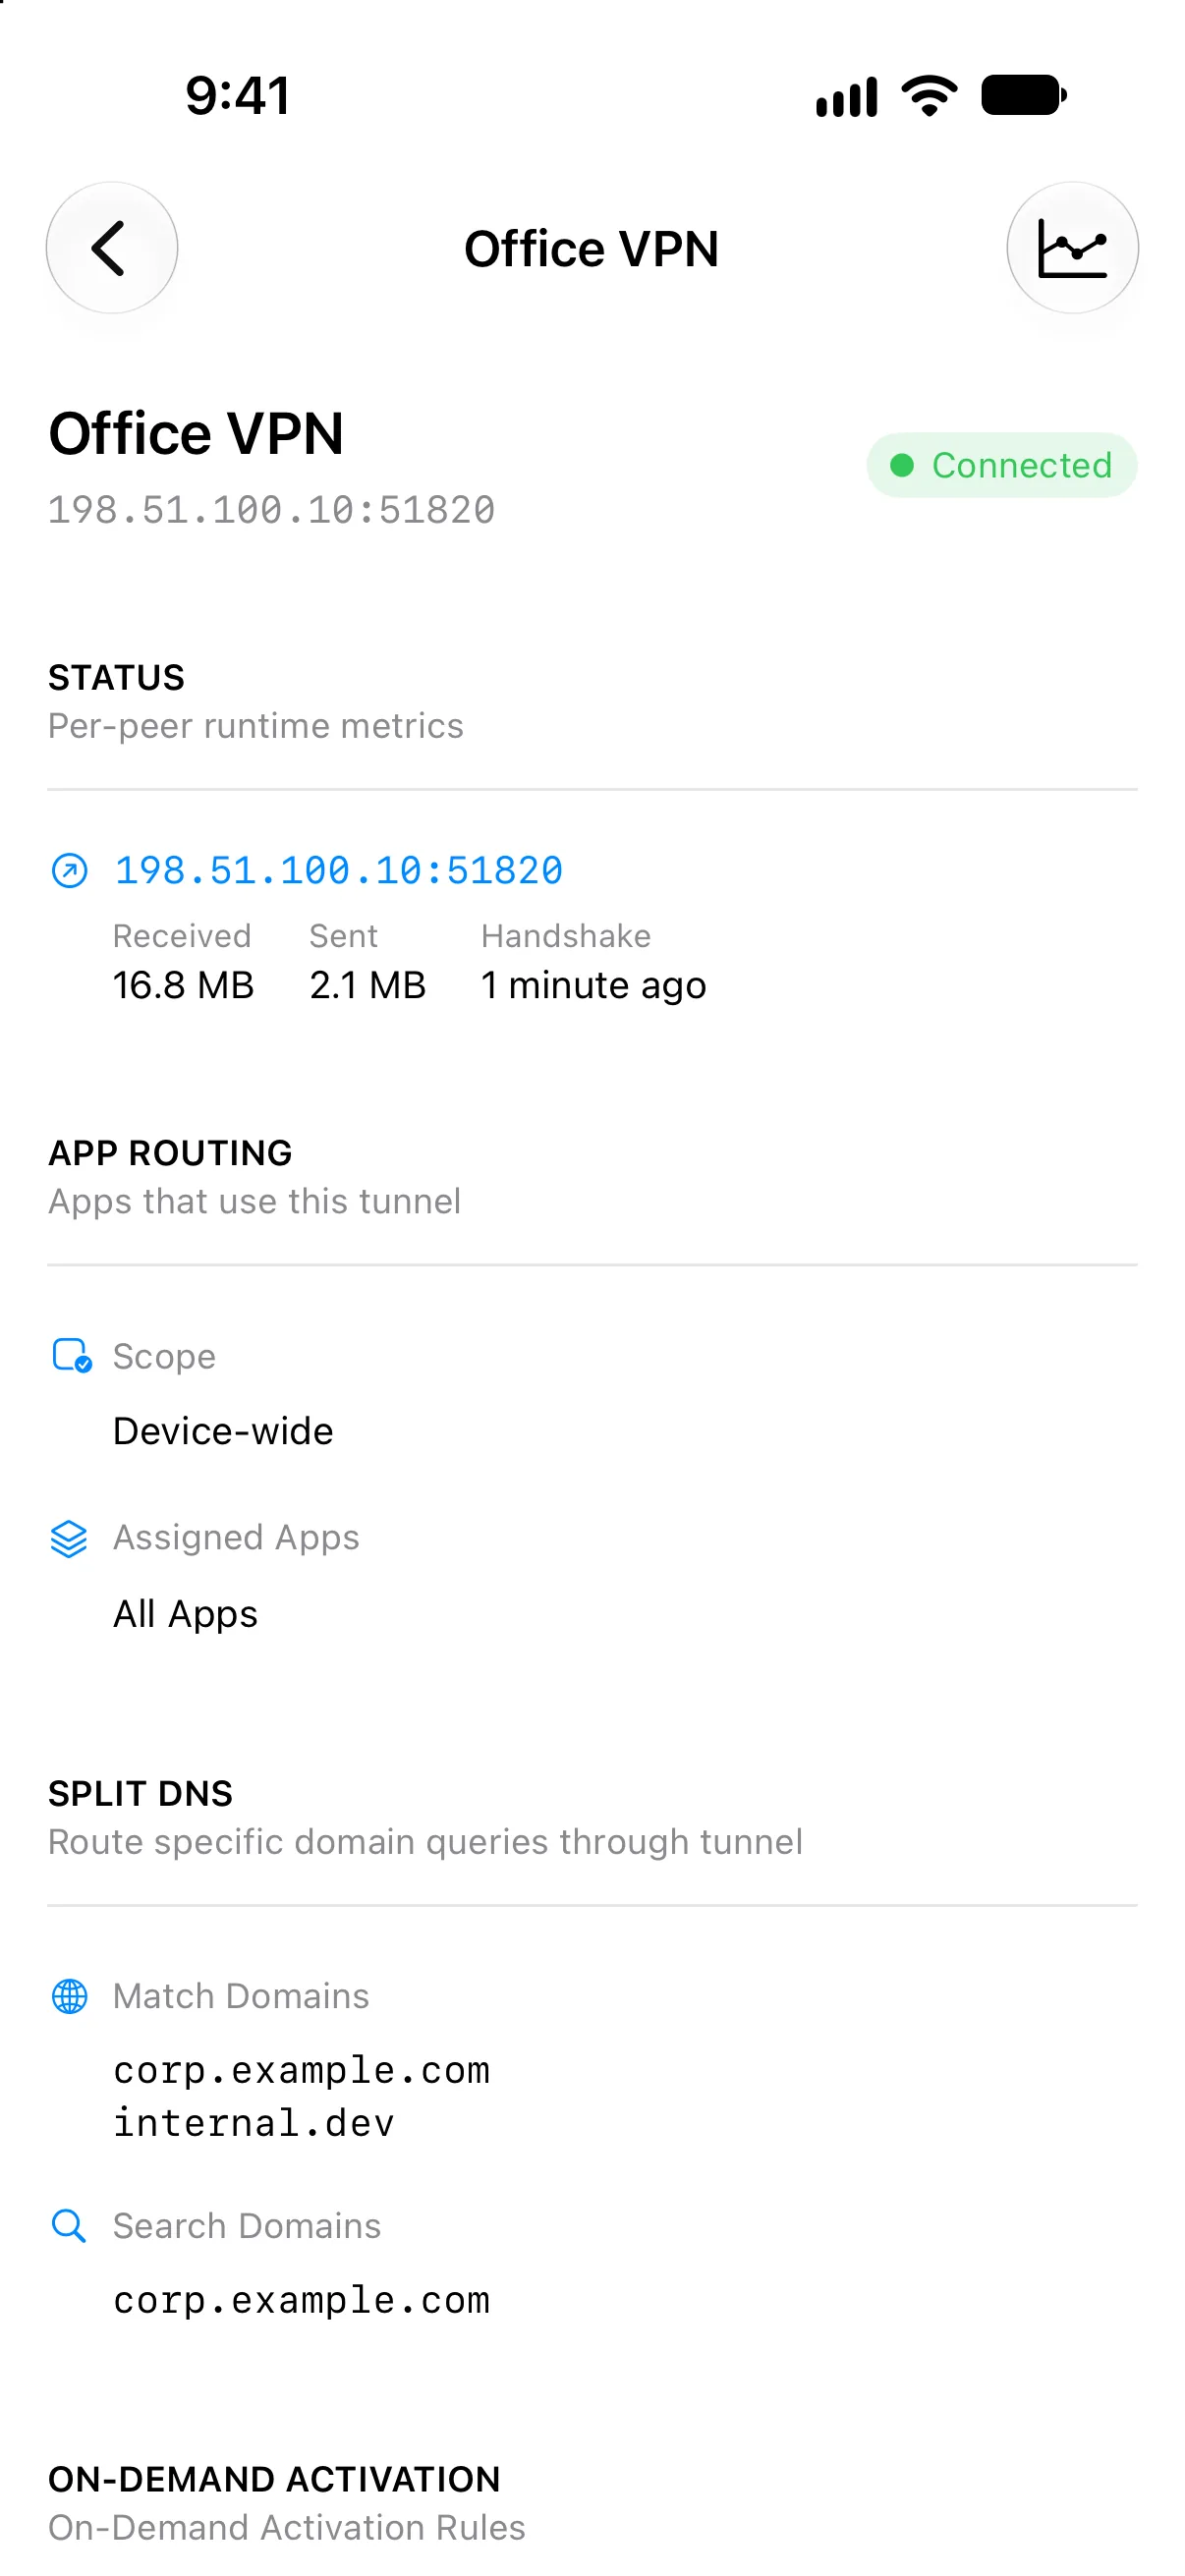
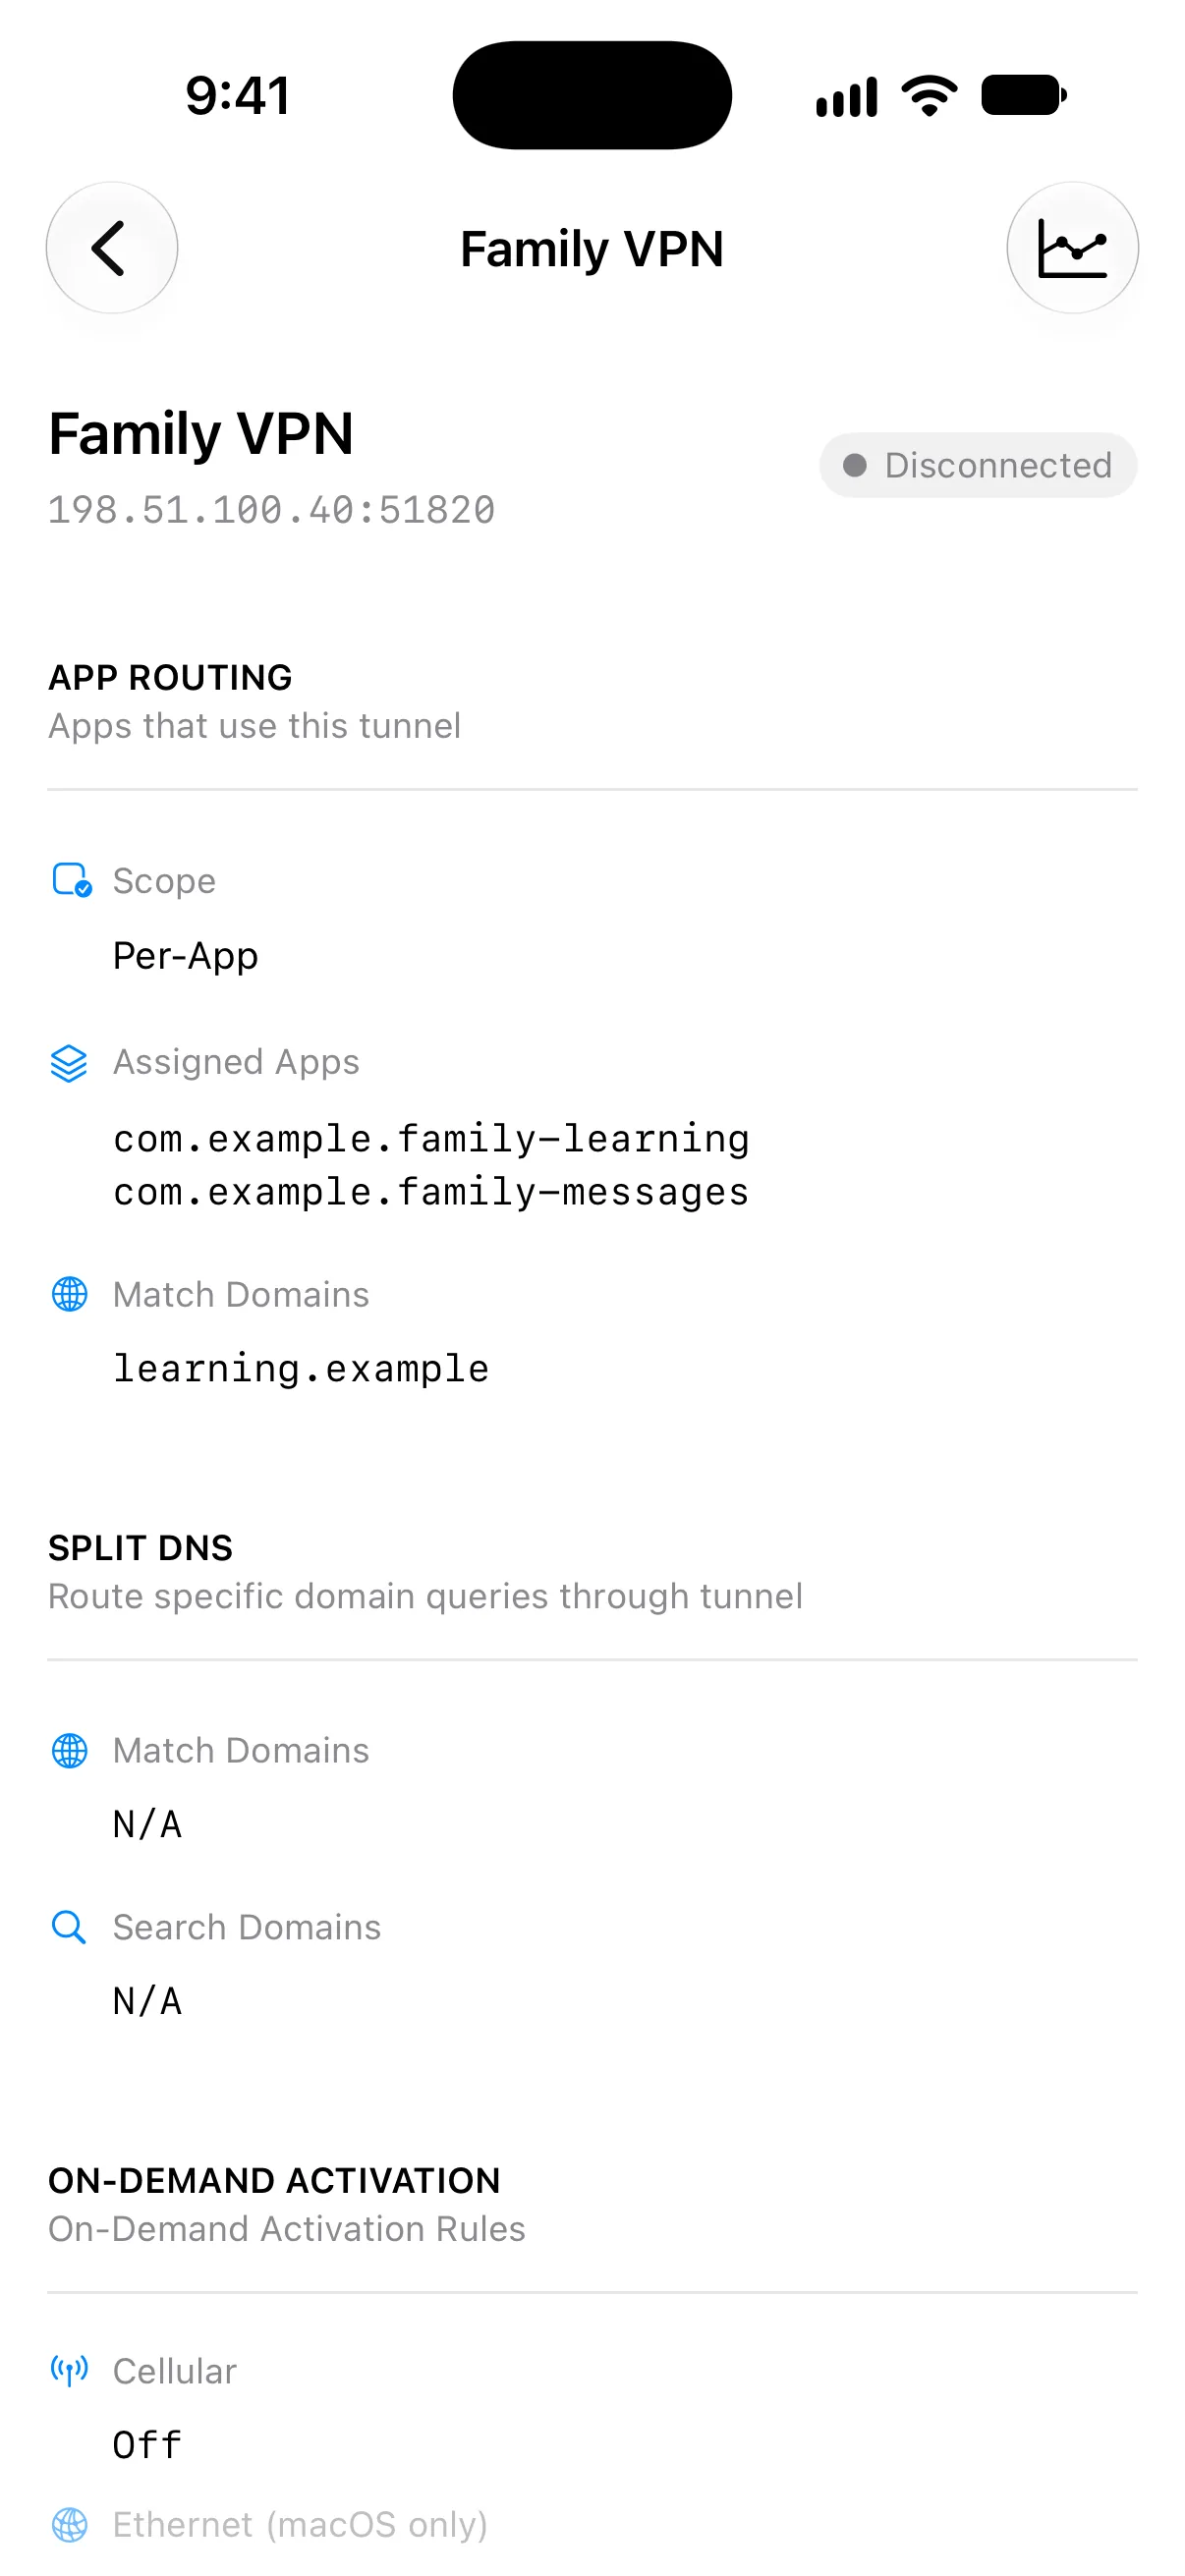
Applen pakettitunneli-API ei anna luotettavaa prosessiluetteloa koko laitteen VPN:lle. Vylos ei siksi voi näyttää, mitkä yksittäiset apit käyttävät tavallista VPN:ää, eikä se päättele luetteloa liikennelaskureista.
Tuetut pakettitunneliominaisuudet
Seuraavat AppLayerVPN-ominaisuudet koskevat Vylosin pakettitunnelipolkua:
VPNUUID-yhdistämiset MDM:n hallitsemille apeille.- Automaattinen aktivointi
OnDemandMatchAppEnabled-asetuksella, kun määritetty appi aloittaa verkkoliikenteen. - Applen käyttöjärjestelmän toimittama lähdeappireititys.
AssociatedDomains,ExcludedDomainsjaSafariDomainsApplen alusta- ja toimialueyhdistämisvaatimusten mukaisesti.SMBDomainsja palvelukohtaiset toimialuekentät niillä Apple-alustoilla, joilla Apple tarjoaa ne.- Tarvittaessa käytettävät katkaisusäännöt, jotka kertovat käyttöjärjestelmälle, milloin vastaavien appien pitää ohittaa tunneli.
- Tuloksena olevan hallitun tunnelin vain luku -muotoinen Vylos-tila, nykyinen WireGuard-kättely, liikennelaskurit, kaistanleveyshistoria, lokit ja ilmoitusnimet.
- Käyttöjärjestelmän ilmoittamat vain luku -muotoiset appien allekirjoitustunnisteet ja vastaavat toimialueet.
Apple arvioi appi- ja toimialuesäännöt ennen pakettien saapumista Vylosiin. Profiilikentät pysyvät siksi MDM:n omistamina, eivätkä ne näy muokattavina tarvittaessa käytettävinä sääntöinä Vylosissa.
VPN-profiilin luominen
Luo AppLayerVPN-tietosisältö .mobileconfig-profiilien viitteen avulla. Sivu on ensisijainen lähde Vylosin palvelutunnisteille, VPNUUID-arvolle, WireGuard-määrityksen kuljetukselle ja täydelliselle profiiliesimerkille.
Aseta OnDemandMatchAppEnabled arvoksi true, kun määritetyn apin liikenteen pitää käynnistää tunneli automaattisesti.
OnDemandMatchAppEnabled takaa automaattisen aktivoinnin, mutta ei sitä, että iOS sulkee tunnelin heti määritetyn apin sulkeuduttua. Järjestelmä voi pitää yhteyden auki uudelleenkäyttöä varten, mutta appisäännöt rajaavat edelleen, mitkä apit voivat lähettää liikennettä sen kautta.
Vastaava tarvittaessa käytettävä katkaisusääntö hallitsee tunnelin ohittamista verkkoehtojensa mukaisesti.
Appien määrittäminen
iOS, iPadOS ja visionOS
Asenna kukin kohdeappi hallituksi apiksi ja määritä sille sama VPNUUID, jota AppLayerVPN-tietosisältö käyttää. Käyttöjärjestelmä luo yhden appisäännön jokaista vastaavaa hallitun apin määritystä varten.
Safari on erityistapaus: Apple valitsee tunnelia käyttävät sivustot SafariDomains-kentällä. Yleinen määritys ei voi lähettää kaikkia Applen järjestelmäappeja appikohtaisen VPN:n kautta.
Määrityksen korvaaminen tai poistaminen
iOS:ssä, iPadOS:ssä ja visionOS:ssä appi–VPN-suhde on hallitun apin ominaisuus, joka on erillään AppLayerVPN-asetusprofiilista. Pelkän VPN-profiilin korvaaminen tai poistaminen ei siksi poista apin nykyistä VPNUUID-suhdetta.
Kun määritys muuttuu, MDM-palvelun on päivitettävä kohdeapin ApplicationAttributes niin, ettei vanha VPNUUID ole enää mukana. Jos MDM-konsoli näyttää määrityksen poistettuna mutta Vylos luettelee apin edelleen, lähetä tai päivitä hallitun apin asennus- tai määrityskomento uudelleen.
Jotkin MDM-tuotteet kutsuvat toimintoa nimellä Asenna uudelleen, Päivitä tai Lähetä asennuskomento uudelleen. Älä poista VPN-profiilia vain vanhentuneen appisäännön piilottamiseksi.
Vylos näyttää käyttöjärjestelmän sillä hetkellä ilmoittamat säännöt. Ei määritettyjä appeja näkyy vasta, kun Apple poistaa hallitun apin ominaisuuden ja siitä syntyneen appisäännön.
Ylläpitäjä voi käyttää Applen ManagedApplicationAttributes-kyselyä, jos MDM-palvelu tarjoaa sen, ja tarkistaa, ilmoittaako laite apille edelleen VPNUUID-arvon.
macOS
Jaa com.apple.vpn.managed.appmapping-tietosisältö AppLayerVPN-tietosisällön rinnalla. Kukin yhdistäminen sisältää kohdeapin bundle-tunnisteen, allekirjoitustunnisteen, designated requirement -vaatimuksen ja vastaavan VPNUUID-arvon.
Käytä valinnaista MatchTools-taulukkoa, kun vain valittujen apin käynnistämien aputyökalujen pitää käyttää VPN:ää. Ylläpitäjä voi esimerkiksi yhdistää Päätteestä käynnistetyn allekirjoitetun komentorivityökalun yhdistämättä kaikkia Päätteen yhteyksiä.
Tukemattomat palvelutyypit
Vylos ei tue arvoa ProviderType=app-proxy, joka vaatii erillisen virtoja välittävän palvelun ja palvelimen. Vylos kuljettaa WireGuard-IP-paketit arvolla ProviderType=packet-tunnel.
Vylos ei myöskään tarjoa Applen sisäisiä IPsec- tai IKEv2-toteutuksia. Näiden protokollien profiilit käyttävät käyttöjärjestelmän omia VPN-palveluita Vylos-laajennuksen sijaan.
Applen alustasäännöt ja tietosisältökentät löytyvät AppLayerVPN-tietosisältöviitteestä, appimääritystietosisällöstä, ApplicationAttributes-asetusviitteestä, ManagedApplicationAttributes-kyselystä ja VPN-liikenteen reititysohjeesta.