Konfiguracja VPN dla aplikacji
Wdróż dane Apple com.apple.vpn.managed.applayer z ustawieniem ProviderType=packet-tunnel, aby Apple wybierał ruch przypisanych aplikacji, a Vylos przenosił go przez WireGuard.
Zakres dostawcy
Vylos obsługuje AppLayerVPN za pomocą dostawcy tunelu pakietowego WireGuard. Nie zawiera dostawcy App Proxy, IPsec ani IKEv2.
Profil wybierający ProviderType=app-proxy wymaga innej implementacji VPN i nie jest obsługiwany przez Vylos.
Etapy wdrożenia
- Utwórz profil tunelu pakietowego AppLayerVPN zgodnie ze stroną Wdrażanie za pomocą profili
.mobileconfig. - Nadaj profilowi unikalny
VPNUUIDi włączOnDemandMatchAppEnabled, jeśli ruch przypisanej aplikacji ma automatycznie uruchamiać tunel. - Dostarcz profil VPN przez MDM lub zainstaluj go bezpośrednio do testów.
- Użyj MDM, aby zainstalować każdą aplikację docelową jako zarządzaną i przypisać jej ten sam
VPNUUID. - Otwórz Vylos i sprawdź, czy tunel zarządzany pokazuje Dla aplikacji oraz oczekiwane identyfikatory aplikacji.
- Otwórz przypisaną aplikację i sprawdź, czy jej ruch korzysta z WireGuard, podczas gdy aplikacja nieprzypisana pozostaje poza tunelem.
Bezpośrednia instalacja profilu może utworzyć wpis VPN, ale tylko MDM może stworzyć produkcyjne przypisania aplikacji.
Podział odpowiedzialności
- Profil konfiguracyjny instaluje tunel AppLayerVPN przez MDM albo bezpośrednią instalację
.mobileconfig. - MDM przypisuje
VPNUUIDprofilu do aplikacji zarządzanych oraz zastępuje lub usuwa te przypisania. Sama instalacja profilu nie tworzy produkcyjnych mapowań aplikacja–VPN. - System operacyjny Apple tworzy reguły aplikacji źródłowych, ocenia zgodność aplikacji i domen, uruchamia tunel na żądanie i wysyła do dostawcy wyłącznie pasujący ruch.
- Vylos pokazuje VPN należący do profilu jako zarządzany tunel tylko do odczytu i przenosi jego ruch przez WireGuard.
- Serwer WireGuard widzi zwykłe pakiety WireGuard i nie wymaga implementacji specjalnej dla AppLayerVPN.
System stosuje przypisanie aplikacji przed dotarciem pasującego ruchu do Vylos. Wybór trasy jest automatyczny, a konfiguracja serwera WireGuard pozostaje taka sama jak dla tunelu ogólnosystemowego.
Vylos nie tworzy, nie edytuje ani nie usuwa produkcyjnych mapowań aplikacji. Tunele AppLayerVPN są też wyłączone ze Skrótów Siri, ponieważ ich cyklem życia zarządzają MDM i Ustawienia Apple.
Co pokazuje Vylos
Każdy ekran szczegółów tunelu zawiera sekcję Routing aplikacji tylko do odczytu:
- Tunel AppLayerVPN pokazuje Dla aplikacji i identyfikatory podpisu zgłaszane przez Apple dla aplikacji przypisanych przez MDM. Gdy reguła ma filtry miejsc docelowych, Vylos pokazuje również pasujące domeny. Identyfikator taki jak
com.example.corporate-appmoże być widoczny dosłownie, ponieważ Apple nie udostępnia nazwy wyświetlanej każdej aplikacji. - Zwykły tunel pakietowy oparty na docelowym adresie IP pokazuje Całe urządzenie i Wszystkie aplikacje. Oznacza to, że kwalifikujący się ruch urządzenia podlega trasom tunelu, a nie że Vylos analizuje lub wylicza wszystkie uruchomione aplikacje.
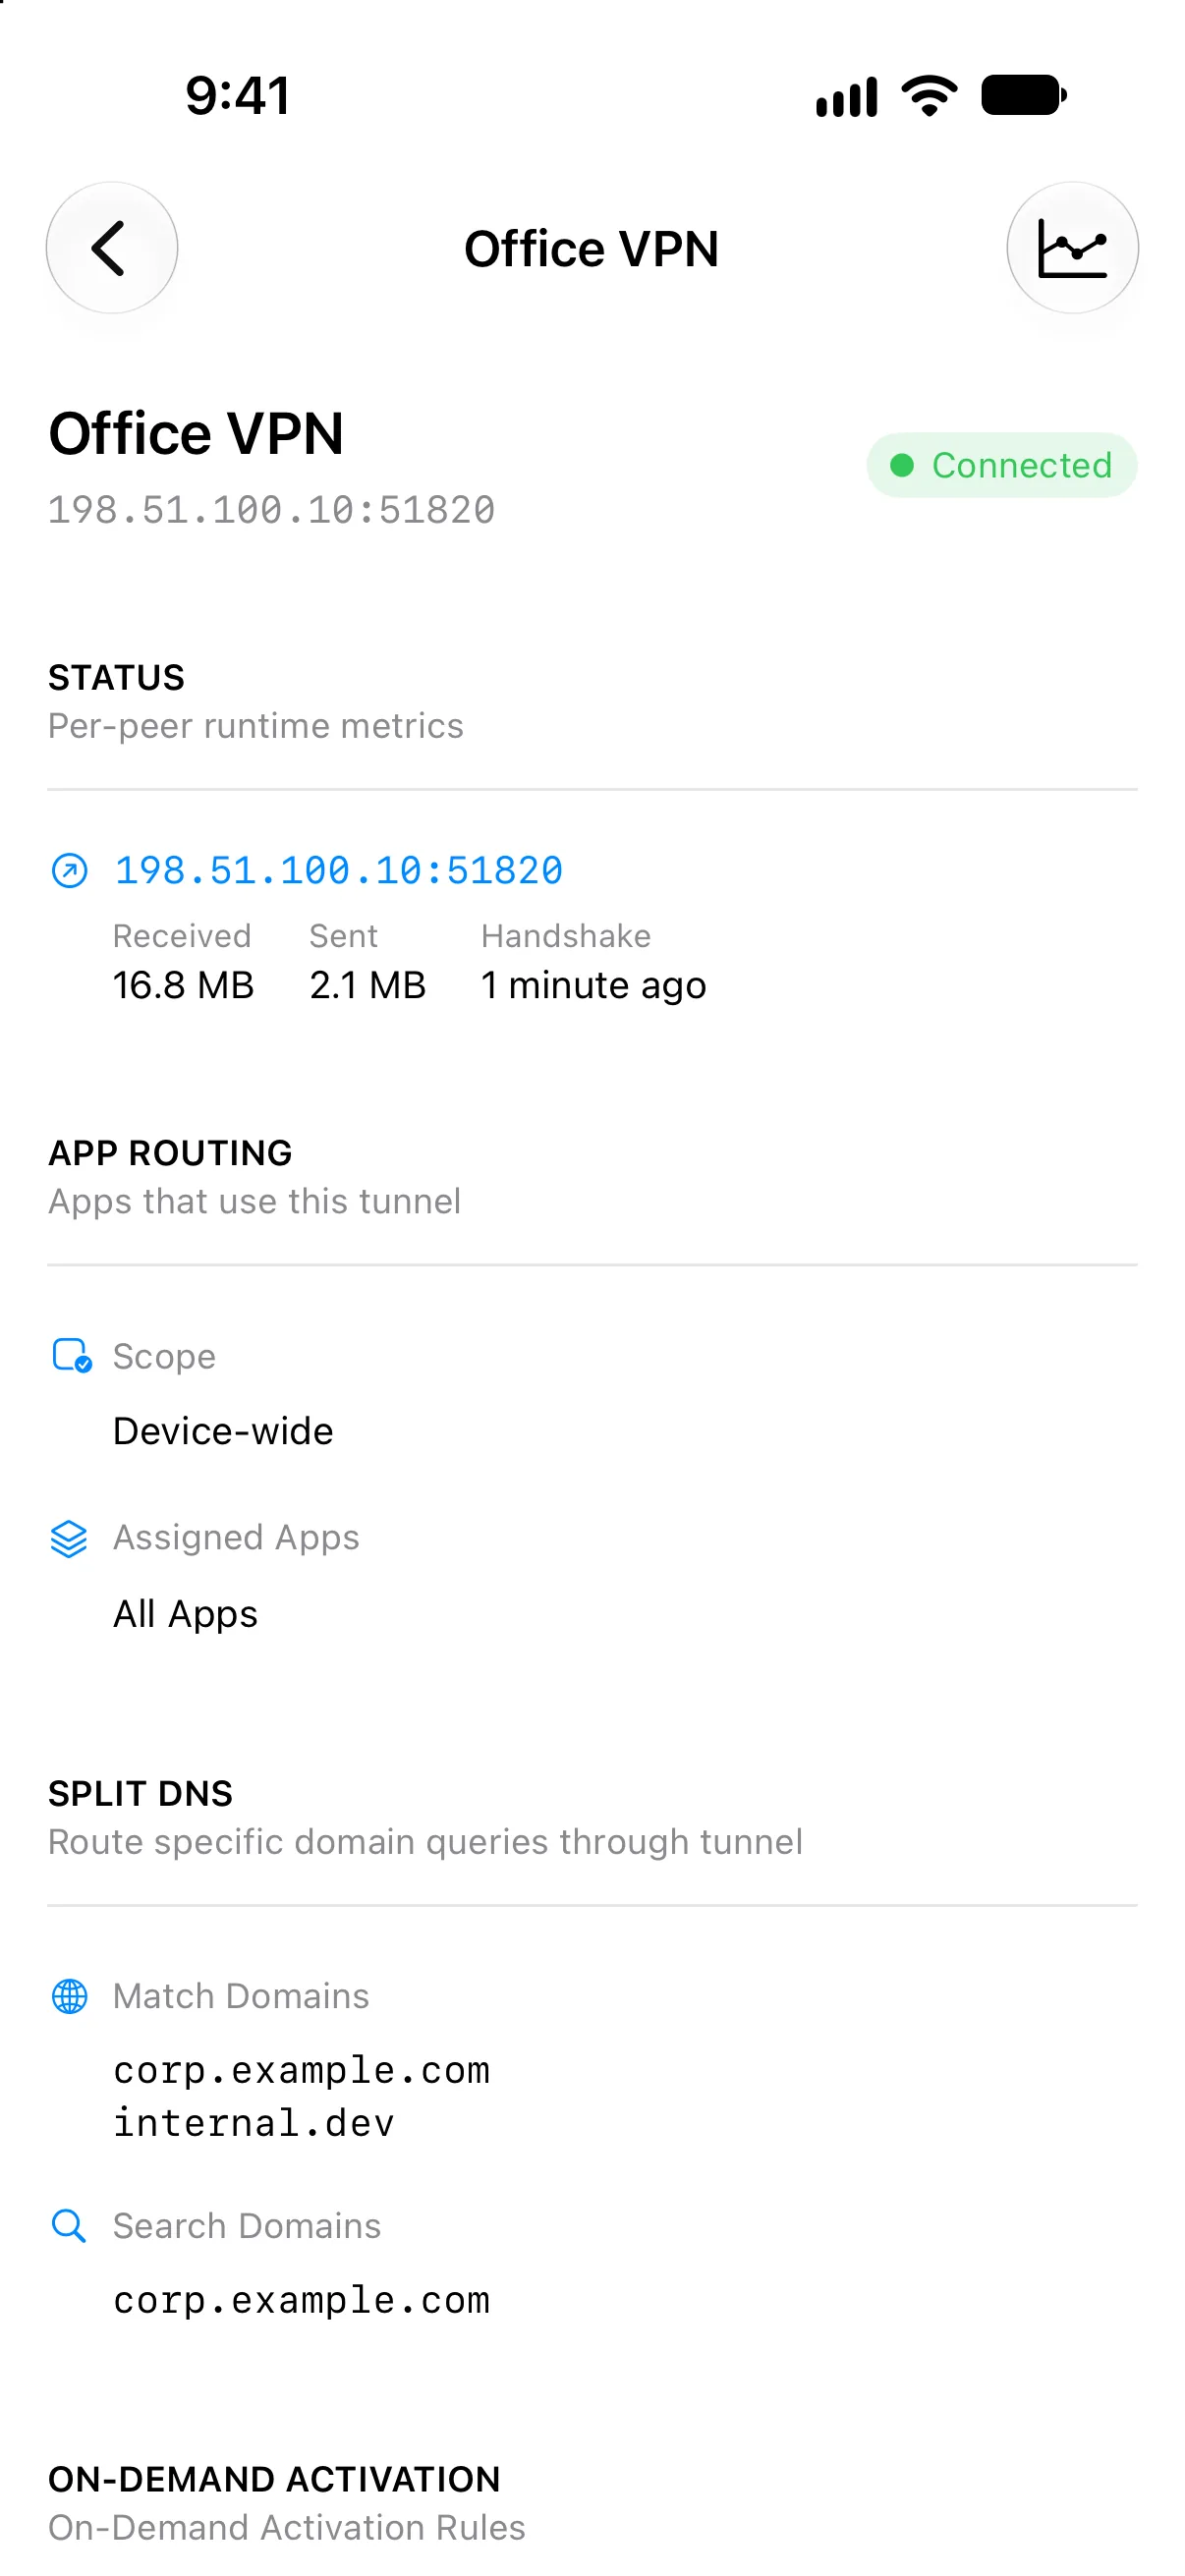
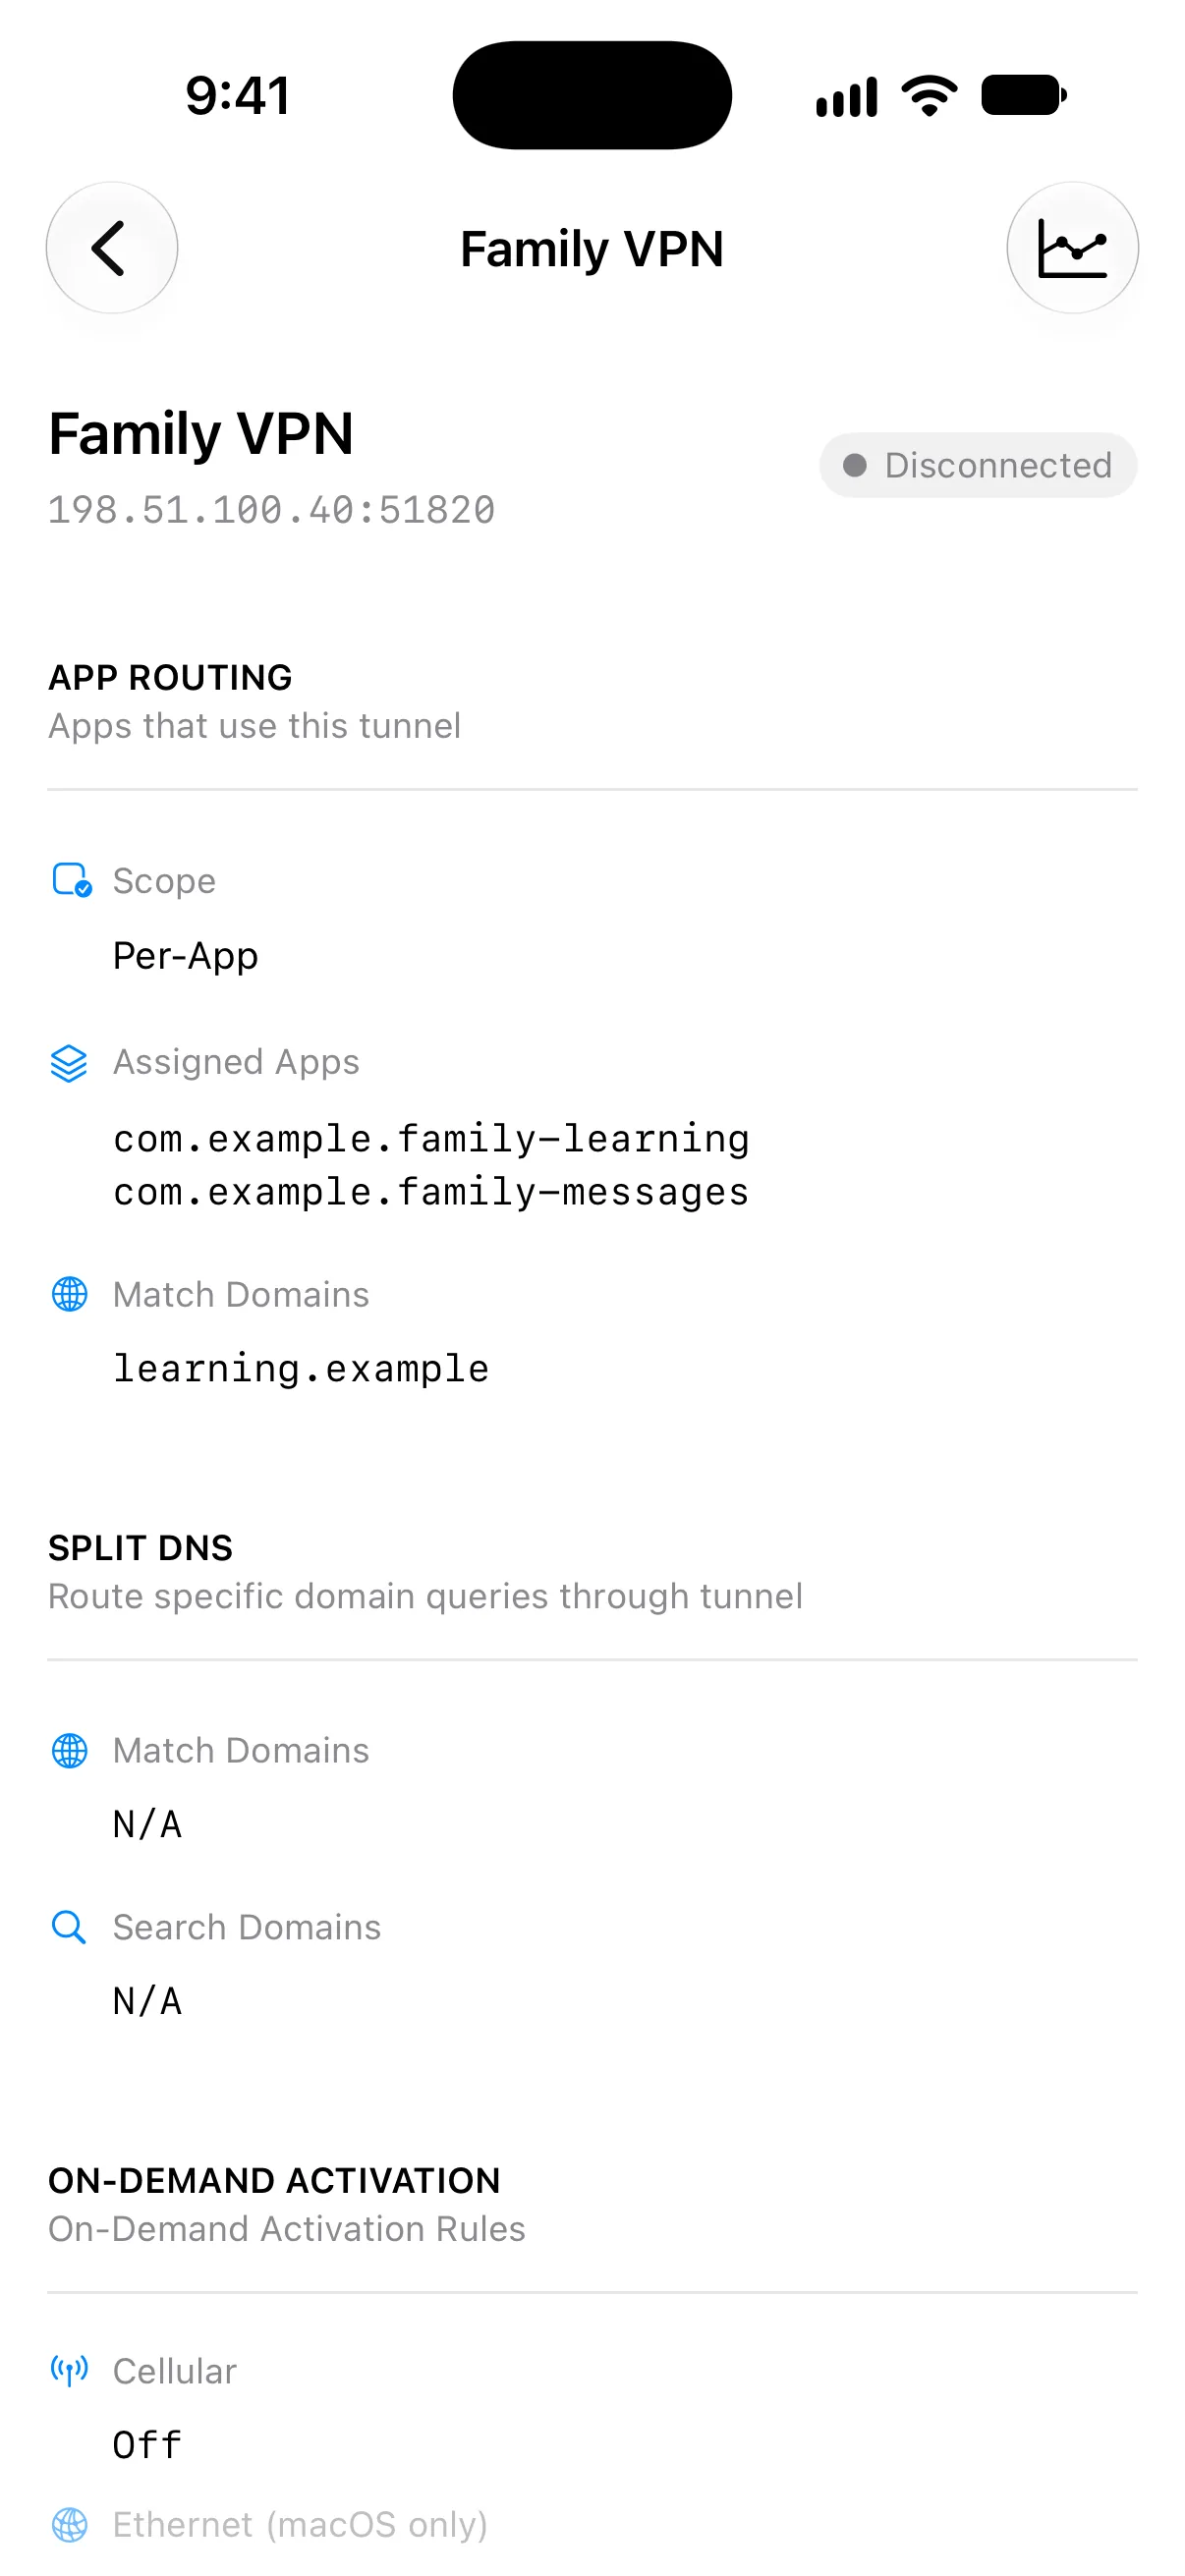
Interfejs tunelu pakietowego Apple nie udostępnia wiarygodnej listy procesów dla VPN ogólnosystemowego. Vylos nie może więc pokazać pojedynczych aplikacji korzystających obecnie ze zwykłego VPN i nie wywnioskuje takiej listy z liczników ruchu.
Obsługiwane funkcje tunelu pakietowego
Ścieżka tunelu pakietowego Vylos obsługuje następujące funkcje AppLayerVPN:
- Powiązania
VPNUUIDdla aplikacji zarządzanych przez MDM. - Automatyczne uruchamianie przez
OnDemandMatchAppEnabled, gdy przypisana aplikacja rozpoczyna komunikację sieciową. - Routing aplikacji źródłowych dostarczany przez system operacyjny Apple.
AssociatedDomains,ExcludedDomainsiSafariDomains, z uwzględnieniem wymagań Apple dotyczących platformy i powiązań domen.SMBDomainsoraz pola domen konkretnych usług na platformach, na których Apple je udostępnia.- Reguły rozłączenia na żądanie, które wskazują, kiedy pasujące aplikacje mają omijać tunel.
- Stan tylko do odczytu, bieżący handshake WireGuard, liczniki ruchu, historię przepustowości, dzienniki i nazwy powiadomień w Vylos dla wynikowego tunelu zarządzanego.
- Identyfikatory podpisu aplikacji i pasujące domeny zgłaszane przez system, tylko do odczytu.
Apple ocenia reguły aplikacji i domen przed dotarciem pakietów do Vylos. Pola te pozostają własnością MDM i nie pojawiają się jako edytowalne reguły Vylos na żądanie.
Tworzenie profilu VPN
Utwórz dane AppLayerVPN na podstawie strony referencyjnej Profile .mobileconfig. Jest ona nadrzędnym źródłem identyfikatorów dostawcy Vylos, VPNUUID, sposobu przekazywania konfiguracji WireGuard i pełnego przykładu profilu.
Ustaw OnDemandMatchAppEnabled na true, jeśli ruch przypisanej aplikacji ma automatycznie uruchamiać tunel.
OnDemandMatchAppEnabled gwarantuje automatyczne uruchamianie, ale nie oznacza, że iOS natychmiast rozłączy tunel po zamknięciu aplikacji. System może zachować połączenie do ponownego użycia, lecz reguły aplikacji nadal ograniczają, które aplikacje wysyłają ruch przez tunel.
Pasująca reguła rozłączenia na żądanie steruje omijaniem tunelu w określonych warunkach sieciowych.
Przypisywanie aplikacji
iOS, iPadOS i visionOS
Zainstaluj każdą aplikację docelową jako zarządzaną i przypisz jej ten sam VPNUUID, którego używają dane AppLayerVPN. System tworzy jedną regułę aplikacji dla każdego pasującego przypisania.
Safari jest wyjątkiem: Apple używa SafariDomains do wybierania witryn korzystających z tunelu. Ogólne mapowanie nie może skierować wszystkich systemowych aplikacji Apple przez VPN dla aplikacji.
Zastępowanie lub usuwanie przypisania
W iOS, iPadOS i visionOS relacja aplikacja–VPN jest atrybutem aplikacji zarządzanej, oddzielnym od profilu AppLayerVPN. Samo zastąpienie lub usunięcie profilu VPN nie usuwa więc istniejącej relacji VPNUUID aplikacji.
Gdy przypisanie się zmienia, usługa MDM musi zaktualizować ApplicationAttributes aplikacji docelowej tak, aby stary VPNUUID nie był już obecny. Jeśli konsola MDM pokazuje usunięte przypisanie, ale Vylos nadal wyświetla aplikację, wyślij ponownie lub zaktualizuj jej przypisanie instalacji bądź konfiguracji.
Niektóre produkty MDM nazywają tę czynność Zainstaluj ponownie, Uaktualnij albo Wyślij ponownie polecenie instalacji. Nie usuwaj profilu VPN tylko po to, aby ukryć nieaktualną regułę aplikacji.
Vylos pokazuje reguły aktualnie zgłaszane przez system. Komunikat Brak przypisanych aplikacji pojawi się dopiero, gdy Apple usunie atrybut aplikacji zarządzanej i wynikową regułę.
Jeśli MDM udostępnia zapytanie Apple ManagedApplicationAttributes, administrator może nim potwierdzić, czy urządzenie nadal zgłasza VPNUUID aplikacji.
macOS
Wdróż dane com.apple.vpn.managed.appmapping razem z danymi AppLayerVPN. Każde mapowanie podaje identyfikator pakietu i podpisu aplikacji docelowej, wymaganie wyznaczone oraz pasujący VPNUUID.
Opcjonalnej tablicy MatchTools użyj, jeśli VPN mają używać tylko określone narzędzia pomocnicze uruchamiane przez aplikację. Administrator może na przykład przypisać podpisane narzędzie wiersza poleceń uruchomione z Terminala bez przypisywania wszystkich połączeń Terminala.
Nieobsługiwane typy dostawców
Vylos nie obsługuje ProviderType=app-proxy, który wymaga osobnego dostawcy przekazywania przepływów i serwera. Zamiast tego przenosi pakiety IP WireGuard przez ProviderType=packet-tunnel.
Vylos nie dostarcza również wbudowanych implementacji IPsec ani IKEv2 firmy Apple. Profile tych protokołów korzystają z wbudowanych dostawców VPN systemu, a nie z rozszerzenia Vylos.
Zasady platformowe i pola danych Apple opisują: dokumentacja AppLayerVPN, mapowanie aplikacji do VPN dla aplikacji, ustawienia ApplicationAttributes, zapytanie ManagedApplicationAttributes i przewodnik po routingu ruchu VPN.