관리 대상 터널
MDM을 통해 또는 .mobileconfig 파일을 직접 설치하여 프로파일 제어 VPN 터널을 배포합니다. Vylos에는 읽기 전용 관리형 터널로 표시됩니다.
기기 전체 및 앱별 VPN 페이로드의 전체 예시는 .mobileconfig 프로파일을 참조하십시오.
관리 대상 터널 표시 방식
관리 대상 터널은 사용자가 생성한 앱 터널 위, 홈 터널 목록 상단의 별도 "관리 대상 터널" 섹션에 표시됩니다. 이 시각적 분리를 통해 어떤 터널이 조직에서 관리하는 것이고 어떤 것이 사용자가 생성한 것인지 명확하게 구분됩니다.
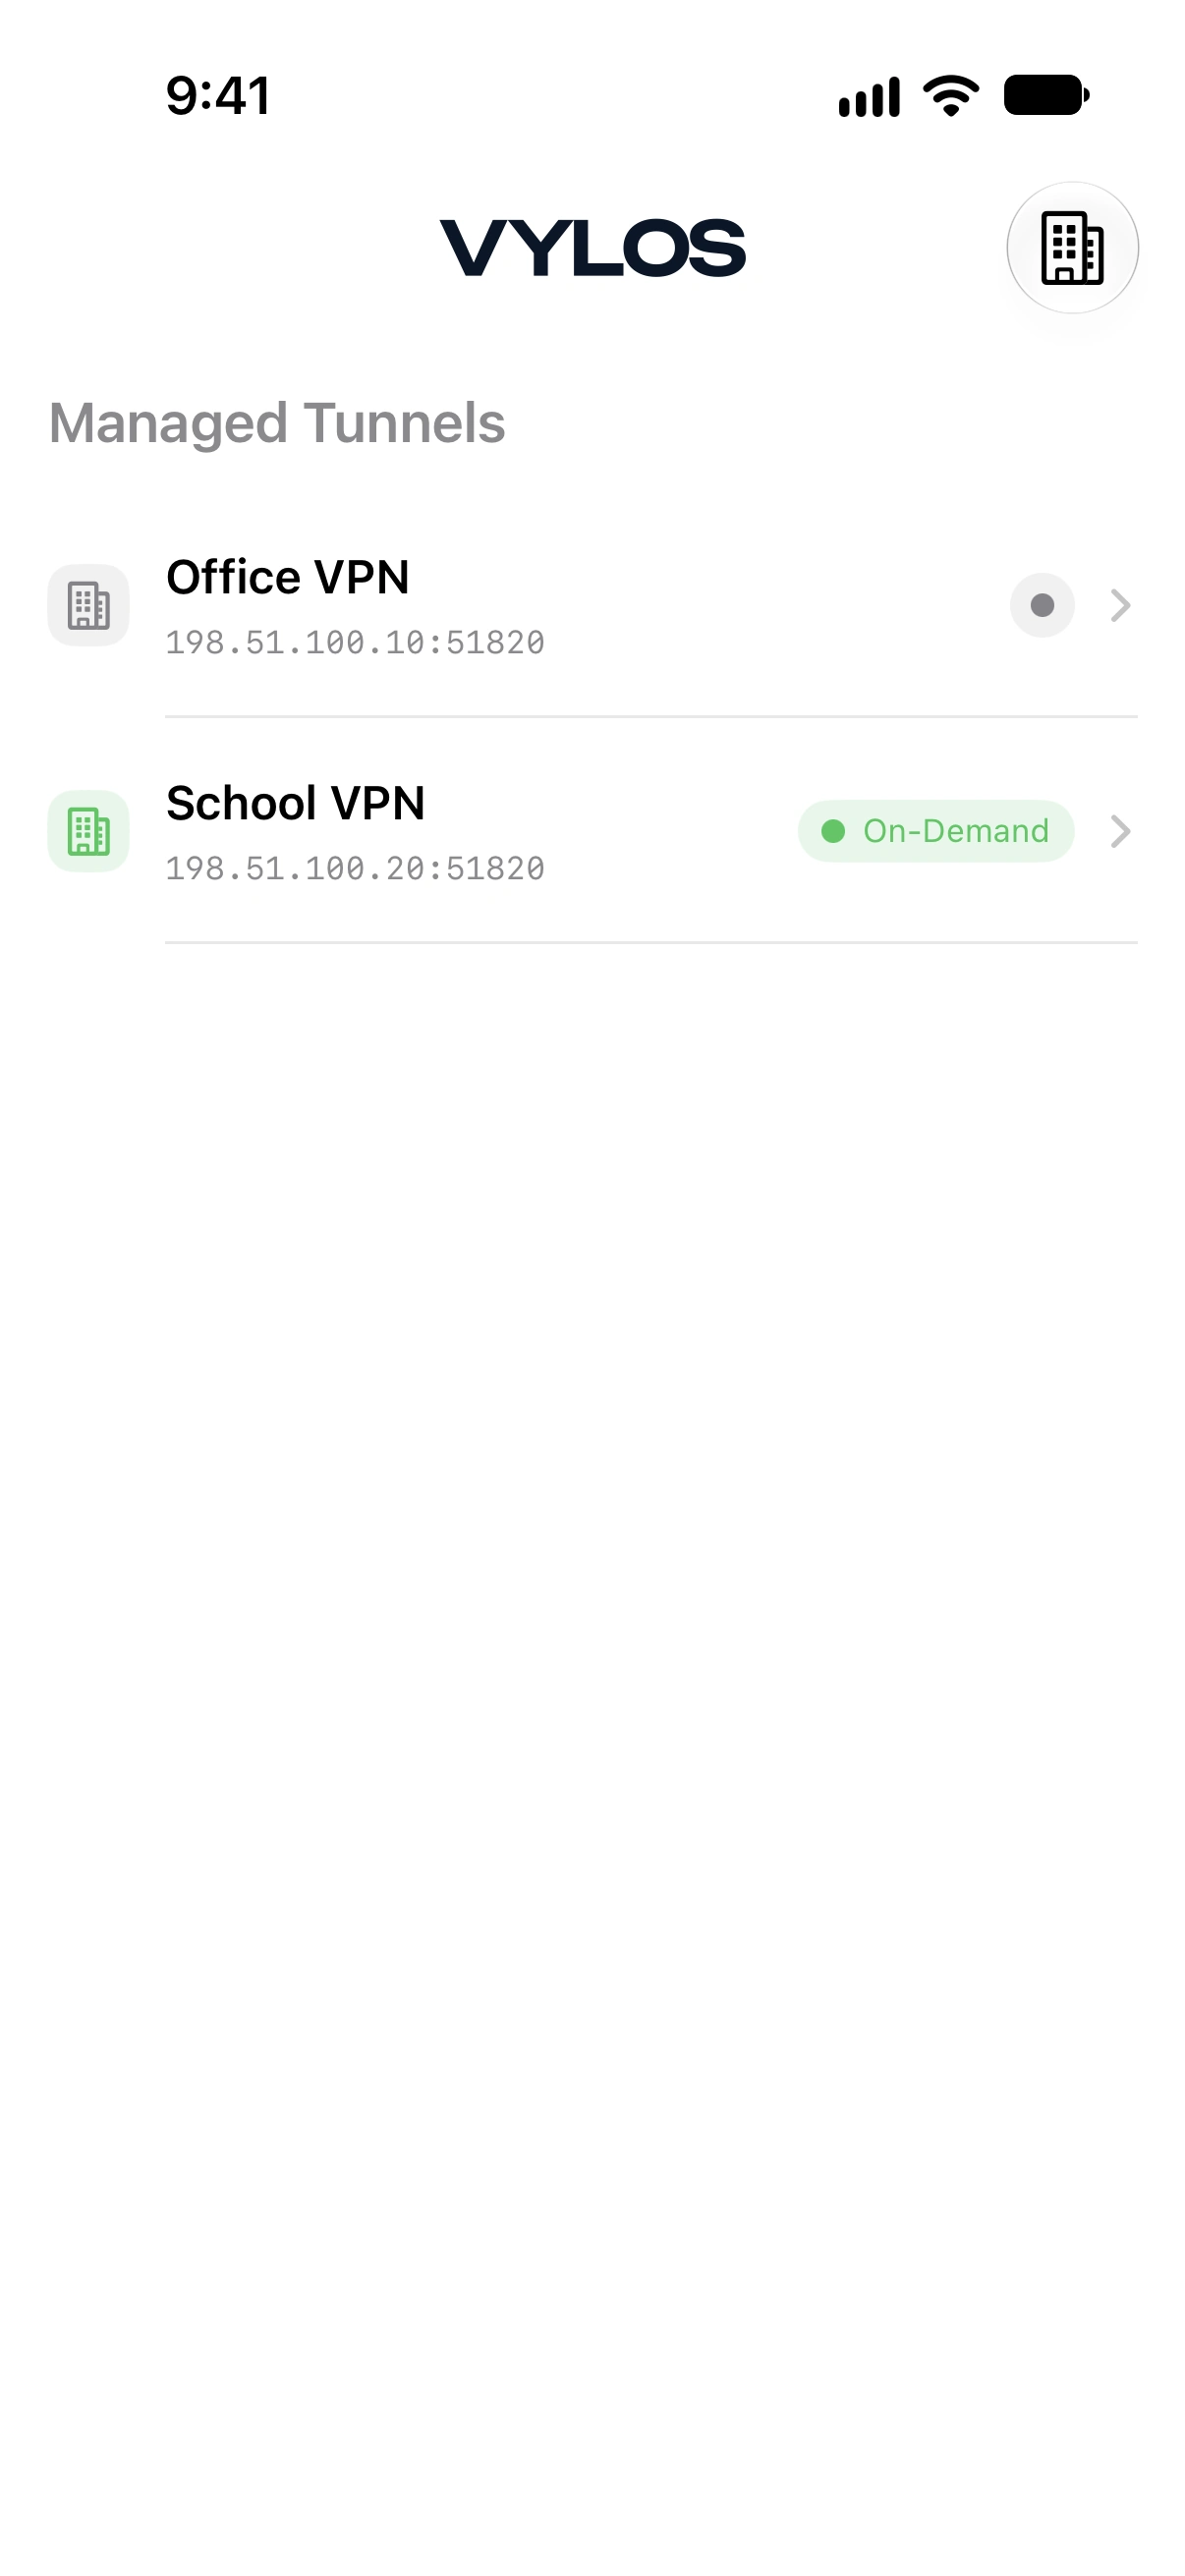
읽기 전용 접근
관리 대상 터널은 앱 내에서 읽기 전용입니다. 사용자는 편집하거나 삭제할 수 없습니다.
터널 상세 보기에는 런타임 통계 (연결 시), 대역폭 차트, 분할 DNS 설정, 온디맨드 활성화 규칙이 표시됩니다. WireGuard 인터페이스 및 피어 구성 섹션은 관리 대상 터널에 표시되지 않으며, 편집 및 삭제 버튼도 사용할 수 없습니다.
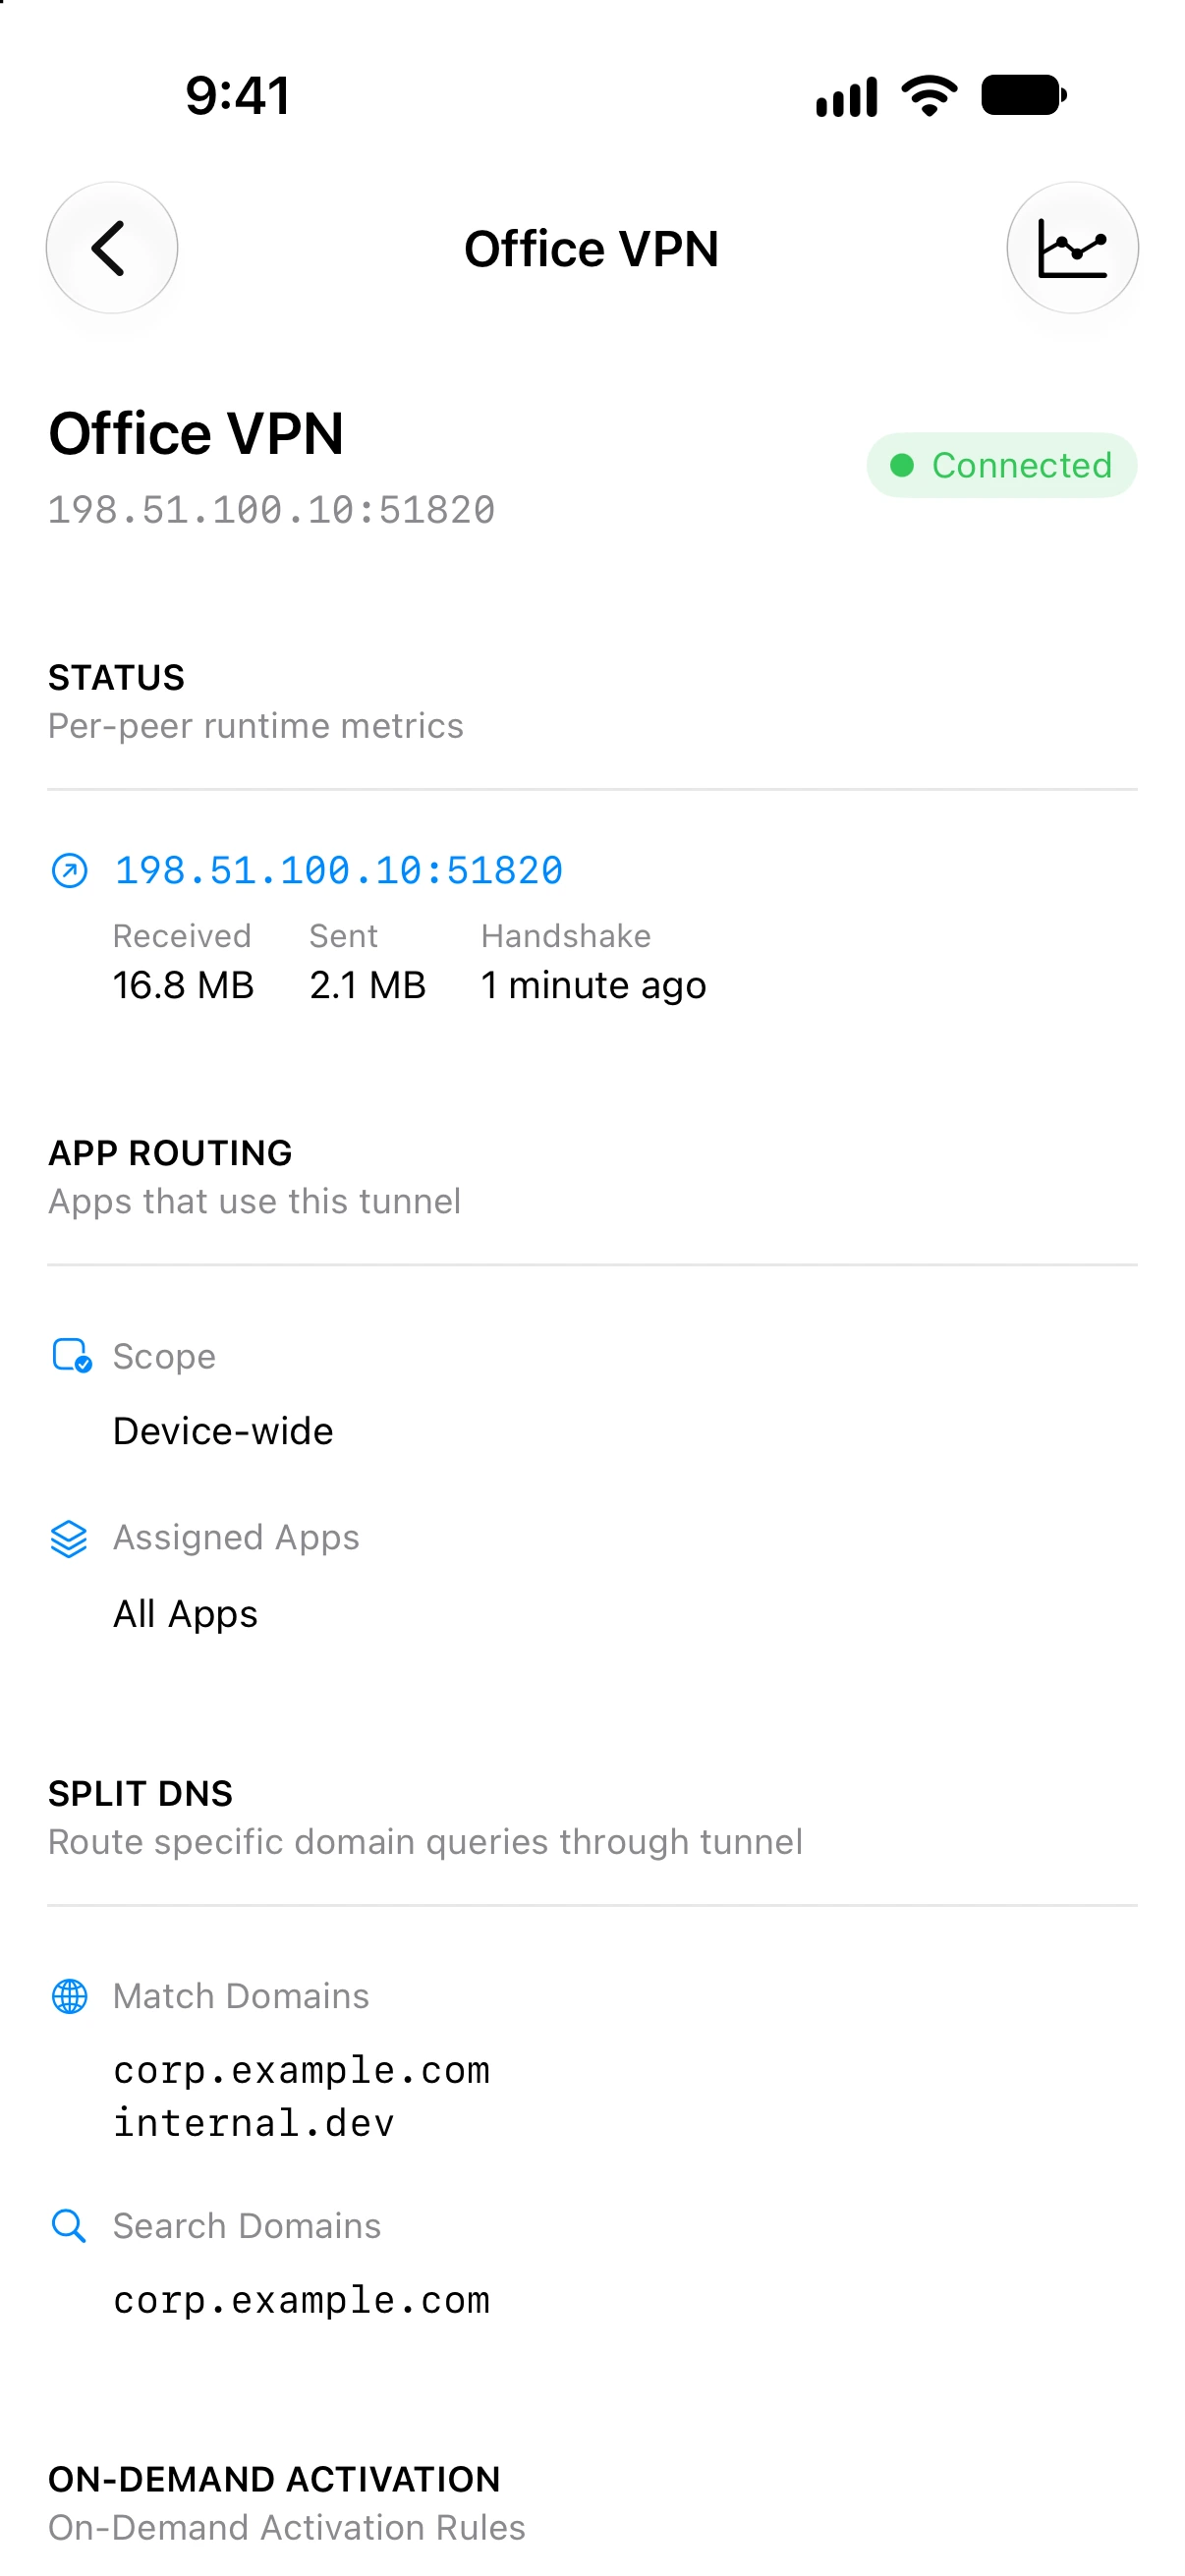
관리 대상 터널을 변경하거나 제거하려면 해당 구성 프로파일을 업데이트하거나 제거하십시오. MDM으로 배포한 프로파일은 MDM 콘솔을 사용하고, 직접 설치한 .mobileconfig는 기기의 프로파일 관리 설정을 사용하십시오.
연결 및 연결 해제
관리 대상 터널에는 터널 목록이나 세부사항 보기에 사용자가 조작할 수 있는 켜기/끄기 스위치가 없습니다.
사용자는 iOS 및 visionOS의 설정 → VPN 또는 macOS의 시스템 설정 → VPN에서 VPN 연결을 켜거나 끌 수 있습니다. IT 관리자가 구성한 온디맨드 규칙도 연결 상태를 제어할 수 있습니다.
Vylos는 현재 상태를 표시하지만 관리 대상 터널을 수동으로 연결하거나 연결 해제하는 동작은 제공하지 않습니다.
온디맨드 규칙, 킬 스위치 및 분할 DNS
관리 대상 터널은 앱 터널에서 사용할 수 있는 것과 동일한 온디맨드 활성화 규칙 및 분할 DNS 기능을 지원합니다:
-
온디맨드 규칙. 네트워크 유형 (셀룰러, Wi-Fi)에 따른 자동 연결 동작과 SSID 허용 목록 및 차단 목록 필터링.
-
킬 스위치. 준비된 터널을 사용할 수 없을 때 트래픽 유출을 줄이는 Apple의 모든 네트워크 정책입니다.
자동 활성화는 OnDemandRules, 킬 스위치는 VPN.IncludeAllNetworks, 분할 DNS는 VendorConfig.VylosConfigBase64 또는 VylosConfig로 구성하십시오. Vylos는 AllowedIPs와 DNS 서버도 평가하여 전체, 제한 또는 경로 없음 상태를 표시합니다. 전체 예제는 .mobileconfig 프로파일을 참조하십시오.
이 정보는 읽기 전용이며, 프로파일이 MDM으로 배포되었든 .mobileconfig 파일로 직접 설치되었든 Vylos에서 변경할 수 없습니다.
제한 하의 가시성
관리 대상 터널은 allowManualTunnels 제한 키와 관계없이 항상 표시됩니다. allowManualTunnels가 false로 설정되면 "내 터널" 섹션은 숨겨지지만, "관리 대상 터널" 섹션의 관리 대상 터널은 완전히 표시되고 작동합니다.
수동 터널 관리가 제한된 경우에도 조직이 배포한 VPN 구성에 사용자가 항상 접근할 수 있도록 보장합니다.
Siri 단축어
관리 대상 터널은 단축어 앱에 표시되지 않습니다. 연결, 연결 해제, 전환 및 편집 동작은 사용자가 만든 터널만 대상으로 할 수 있습니다.
관리형 앱 구성이 있으면 앱 잠금 인증은 사용자가 만든 터널에 대해 허용된 단축어 동작에서만 생략됩니다. Siri 단축어을 사용하려면 iOS 16.0 이상, macOS 13.0 이상 또는 visionOS 1.0 이상이 필요합니다.