Upravljani tuneli
Uvedite VPN tunele kojima upravljaju profili putem MDM-a ili izravnom instalacijom datoteke .mobileconfig. U Vylosu se prikazuju kao upravljani tuneli samo za čitanje.
Na stranici Profili .mobileconfig nalaze se potpuni primjeri VPN payloada za cijeli uređaj i pojedine aplikacije.
Kako se upravljani tuneli prikazuju
Upravljani tuneli prikazuju se u zasebnom odjeljku "Upravljani tuneli" na vrhu popisa tunela na početnom zaslonu, iznad korisničkih tunela aplikacije. Ovo vizualno razdvajanje jasno pokazuje koji su tuneli upravljani od strane organizacije, a koje je stvorio korisnik.
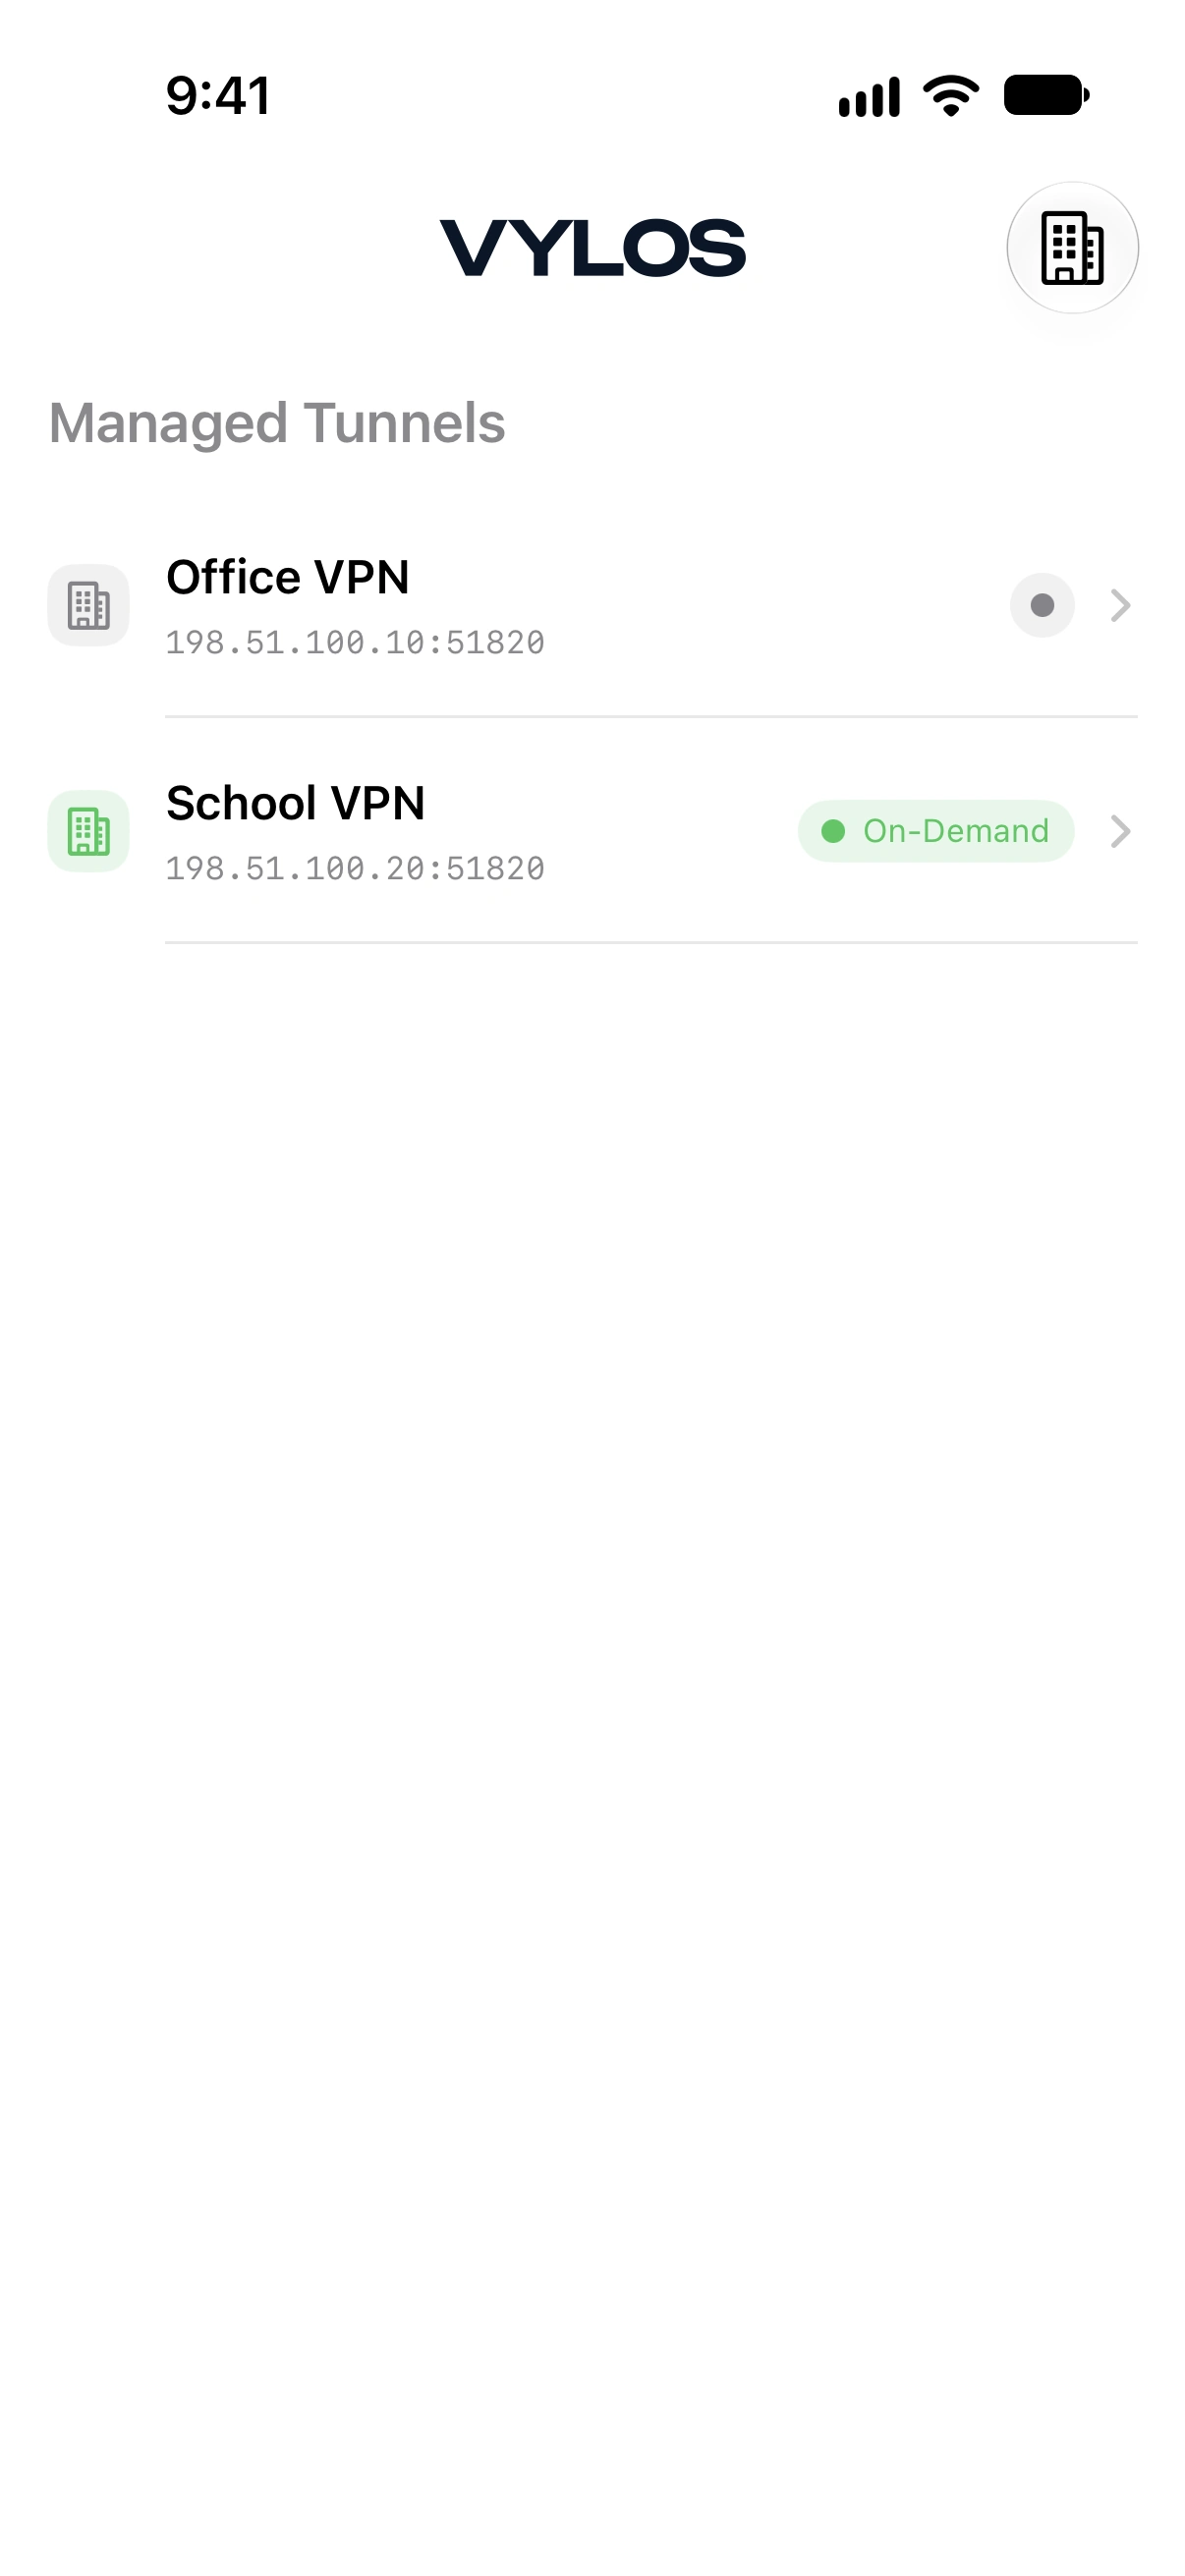
Pristup samo za čitanje
Upravljani tuneli dostupni su samo za čitanje unutar aplikacije. Korisnici ih ne mogu uređivati ni brisati.
Detaljni prikaz tunela prikazuje statistiku u stvarnom vremenu (kada je povezan), grafikone propusnosti, postavke razdvojenog DNS-a i pravila aktivacije na zahtjev. Odjeljci WireGuard sučelja i peera ne prikazuju se za upravljane tunele, a gumbi za uređivanje i brisanje nisu dostupni.
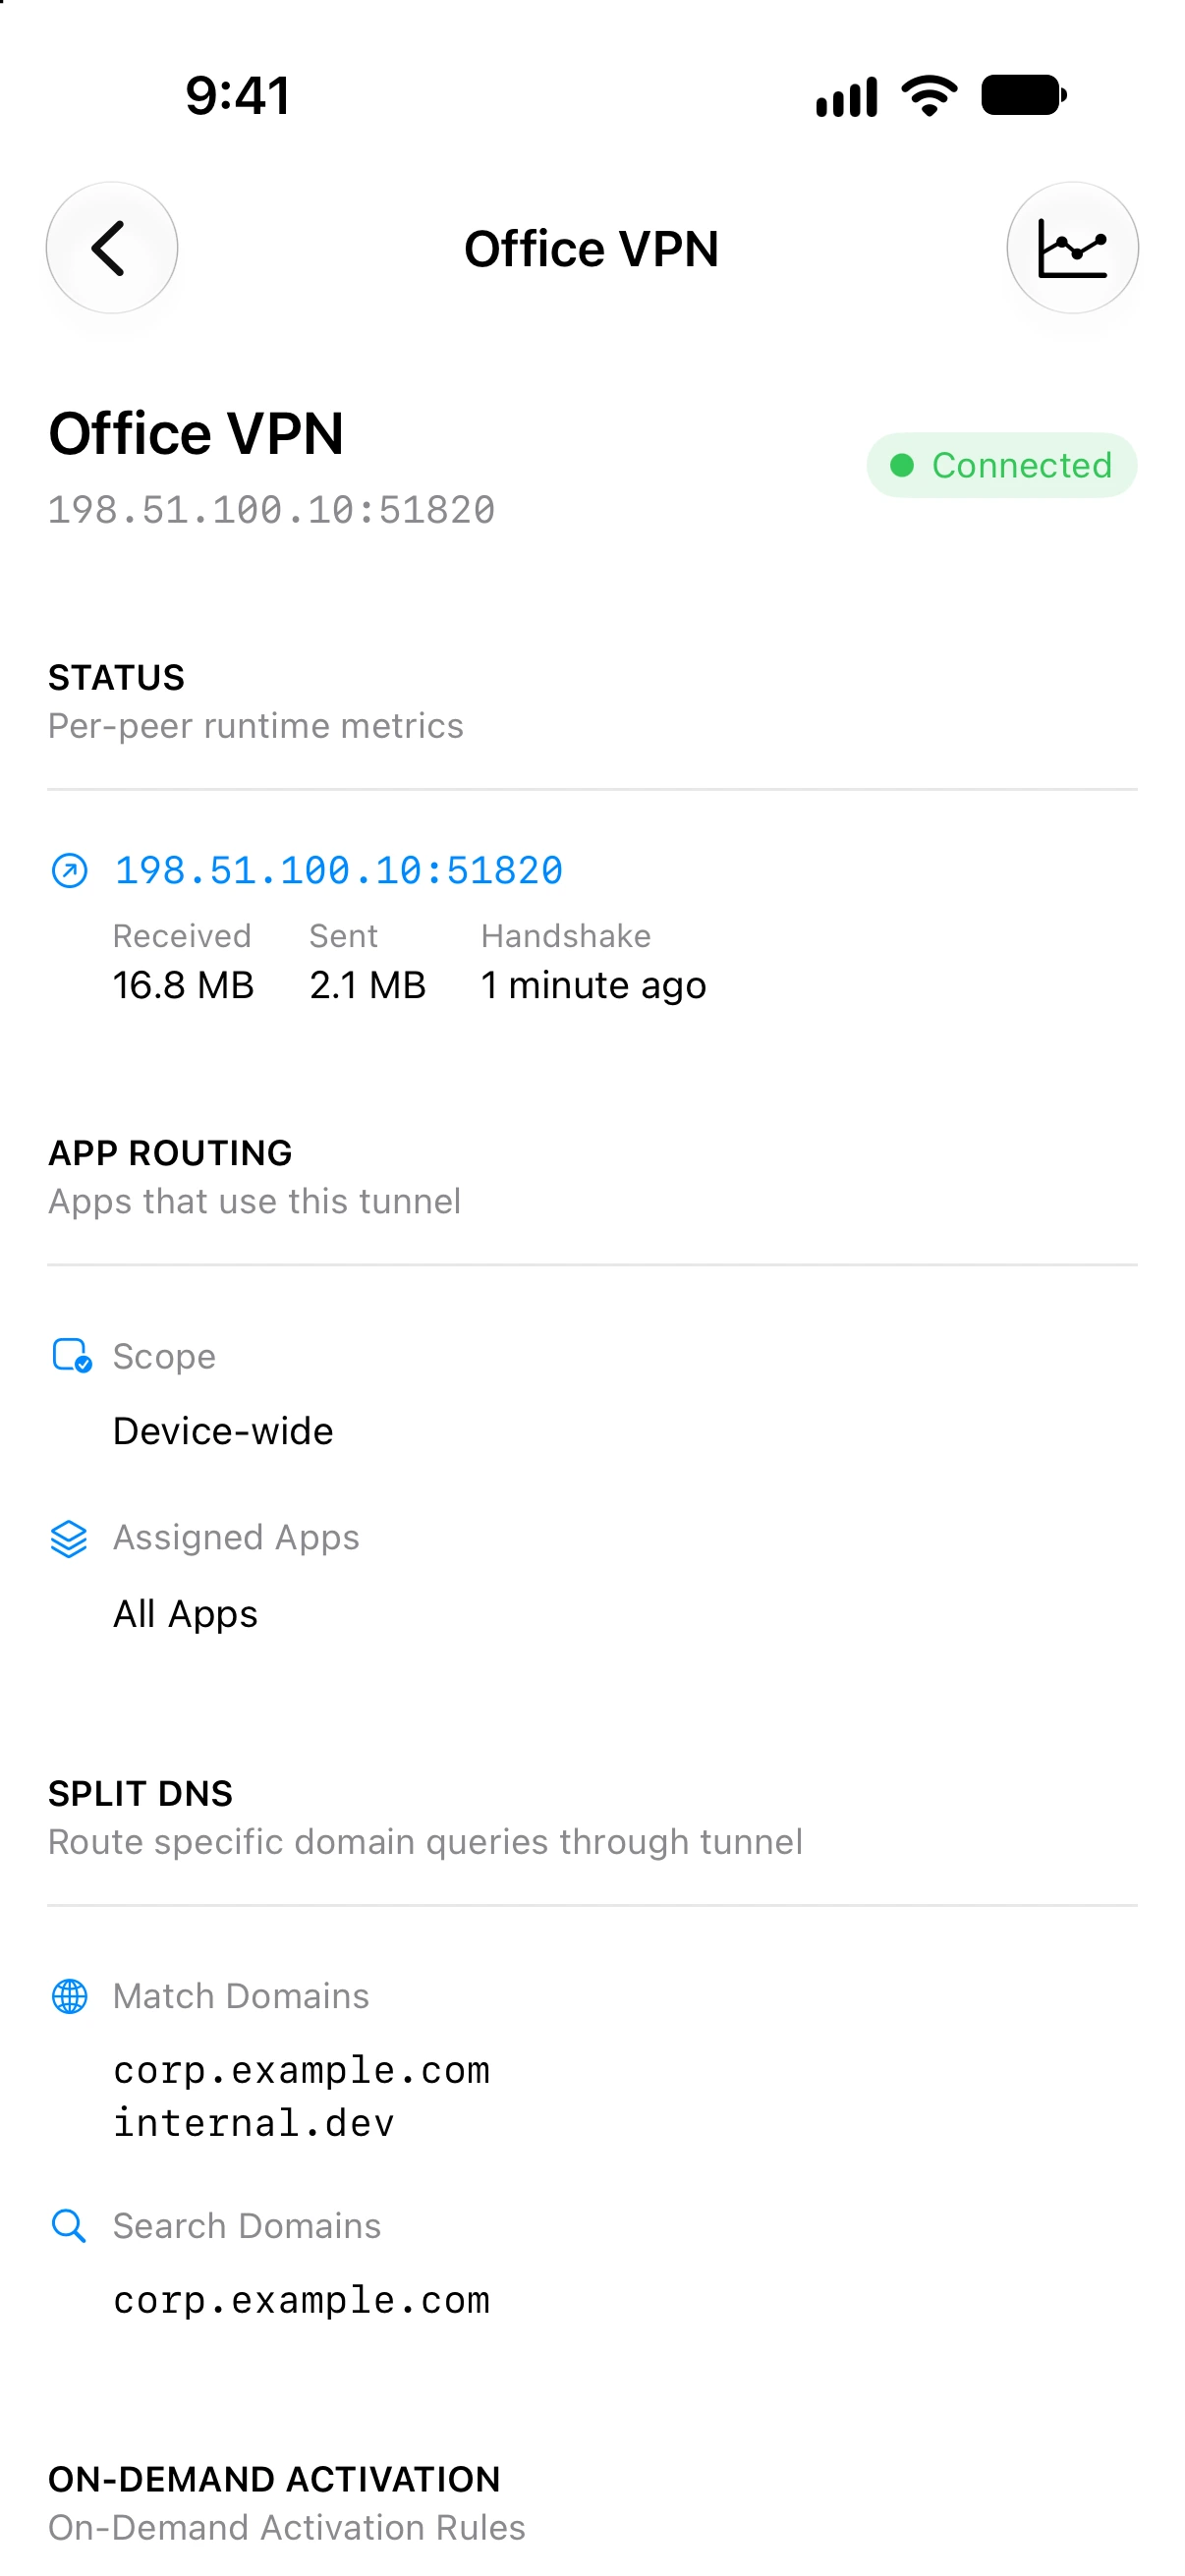
Da biste izmijenili ili uklonili Upravljani tuneli, ažurirajte ili uklonite pripadajući konfiguracijski profil. Za profil isporučen putem MDM-a upotrijebite MDM konzolu, a za izravno instaliranu datoteku .mobileconfig postavke upravljanja profilima na uređaju.
Povezivanje i prekidanje veze
Upravljani tuneli nemaju korisničku sklopku na popisu tunela ni u prikazu pojedinosti.
Korisnik može uključiti ili isključiti VPN vezu u izborniku Postavke → VPN na sustavima iOS i visionOS ili Postavke sustava → VPN na sustavu macOS. Pravila povezivanja na zahtjev koja odredi IT administrator također mogu upravljati stanjem veze.
Vylos prikazuje trenutačno stanje, ali ne nudi ručne radnje povezivanja ili prekidanja veze za Upravljani tuneli.
Pravila na zahtjev, kill switch i razdvojeni DNS
Upravljani tuneli podržavaju ista pravila aktivacije na zahtjev i značajke razdvojenog DNS-a dostupne tunelima aplikacije:
-
Pravila na zahtjev. Automatsko povezivanje na temelju vrste mreže (mobilna, Wi-Fi) s filtriranjem SSID-a putem popisa dopuštenih i zabranjenih mreža.
-
Razdvojeni DNS. Usmjeravanje domena po tunelu koristeći domene podudaranja i domene pretraživanja.
-
Kill switch. Appleova politika za sve mreže koja smanjuje curenje prometa ako pripremljeni tunel postane nedostupan.
Automatsku aktivaciju konfigurirajte putem OnDemandRules, kill switch putem VPN.IncludeAllNetworks, a razdvojeni DNS putem VendorConfig.VylosConfigBase64 ili VylosConfig. Vylos također provjerava AllowedIPs i DNS poslužitelje te prikazuje je li pokrivenost potpuna, ograničena ili ne postoji. Potpune primjere potražite u odjeljku .mobileconfig profili.
Te su informacije samo za čitanje i ne mogu se mijenjati u Vylosu, bez obzira na to je li profil isporučen putem MDM-a ili izravno instaliran kao .mobileconfig.
Vidljivost pod ograničenjima
Upravljani tuneli uvijek su vidljivi bez obzira na ključ ograničenja allowManualTunnels. Kada je allowManualTunnels postavljen na false, odjeljak "Moji tuneli" je skriven, ali upravljani tuneli u odjeljku "Upravljani tuneli" ostaju potpuno vidljivi i funkcionalni.
Time se osigurava da su organizacijski implementirane VPN konfiguracije uvijek dostupne korisniku, čak i kada je ručno upravljanje tunelima ograničeno.
Siri prečaci
Upravljani tuneli nikada se ne prikazuju u aplikaciji Prečaci. Radnje Poveži, Prekini vezu, Prebaci i Uredi mogu se odnositi samo na tunele koje je izradio korisnik.
Kad je prisutna konfiguracija upravljane aplikacije, autentikacija putem zaključavanja aplikacije zaobilazi se samo za dopuštene radnje prečaca nad tunelima koje je izradio korisnik. Siri prečaci zahtijevaju iOS 16.0 ili noviji, macOS 13.0 ili noviji odnosno visionOS 1.0 ili noviji.