온디맨드 연결 설정
각 터널이 자동으로 연결될 네트워크를 선택합니다.
설정하기
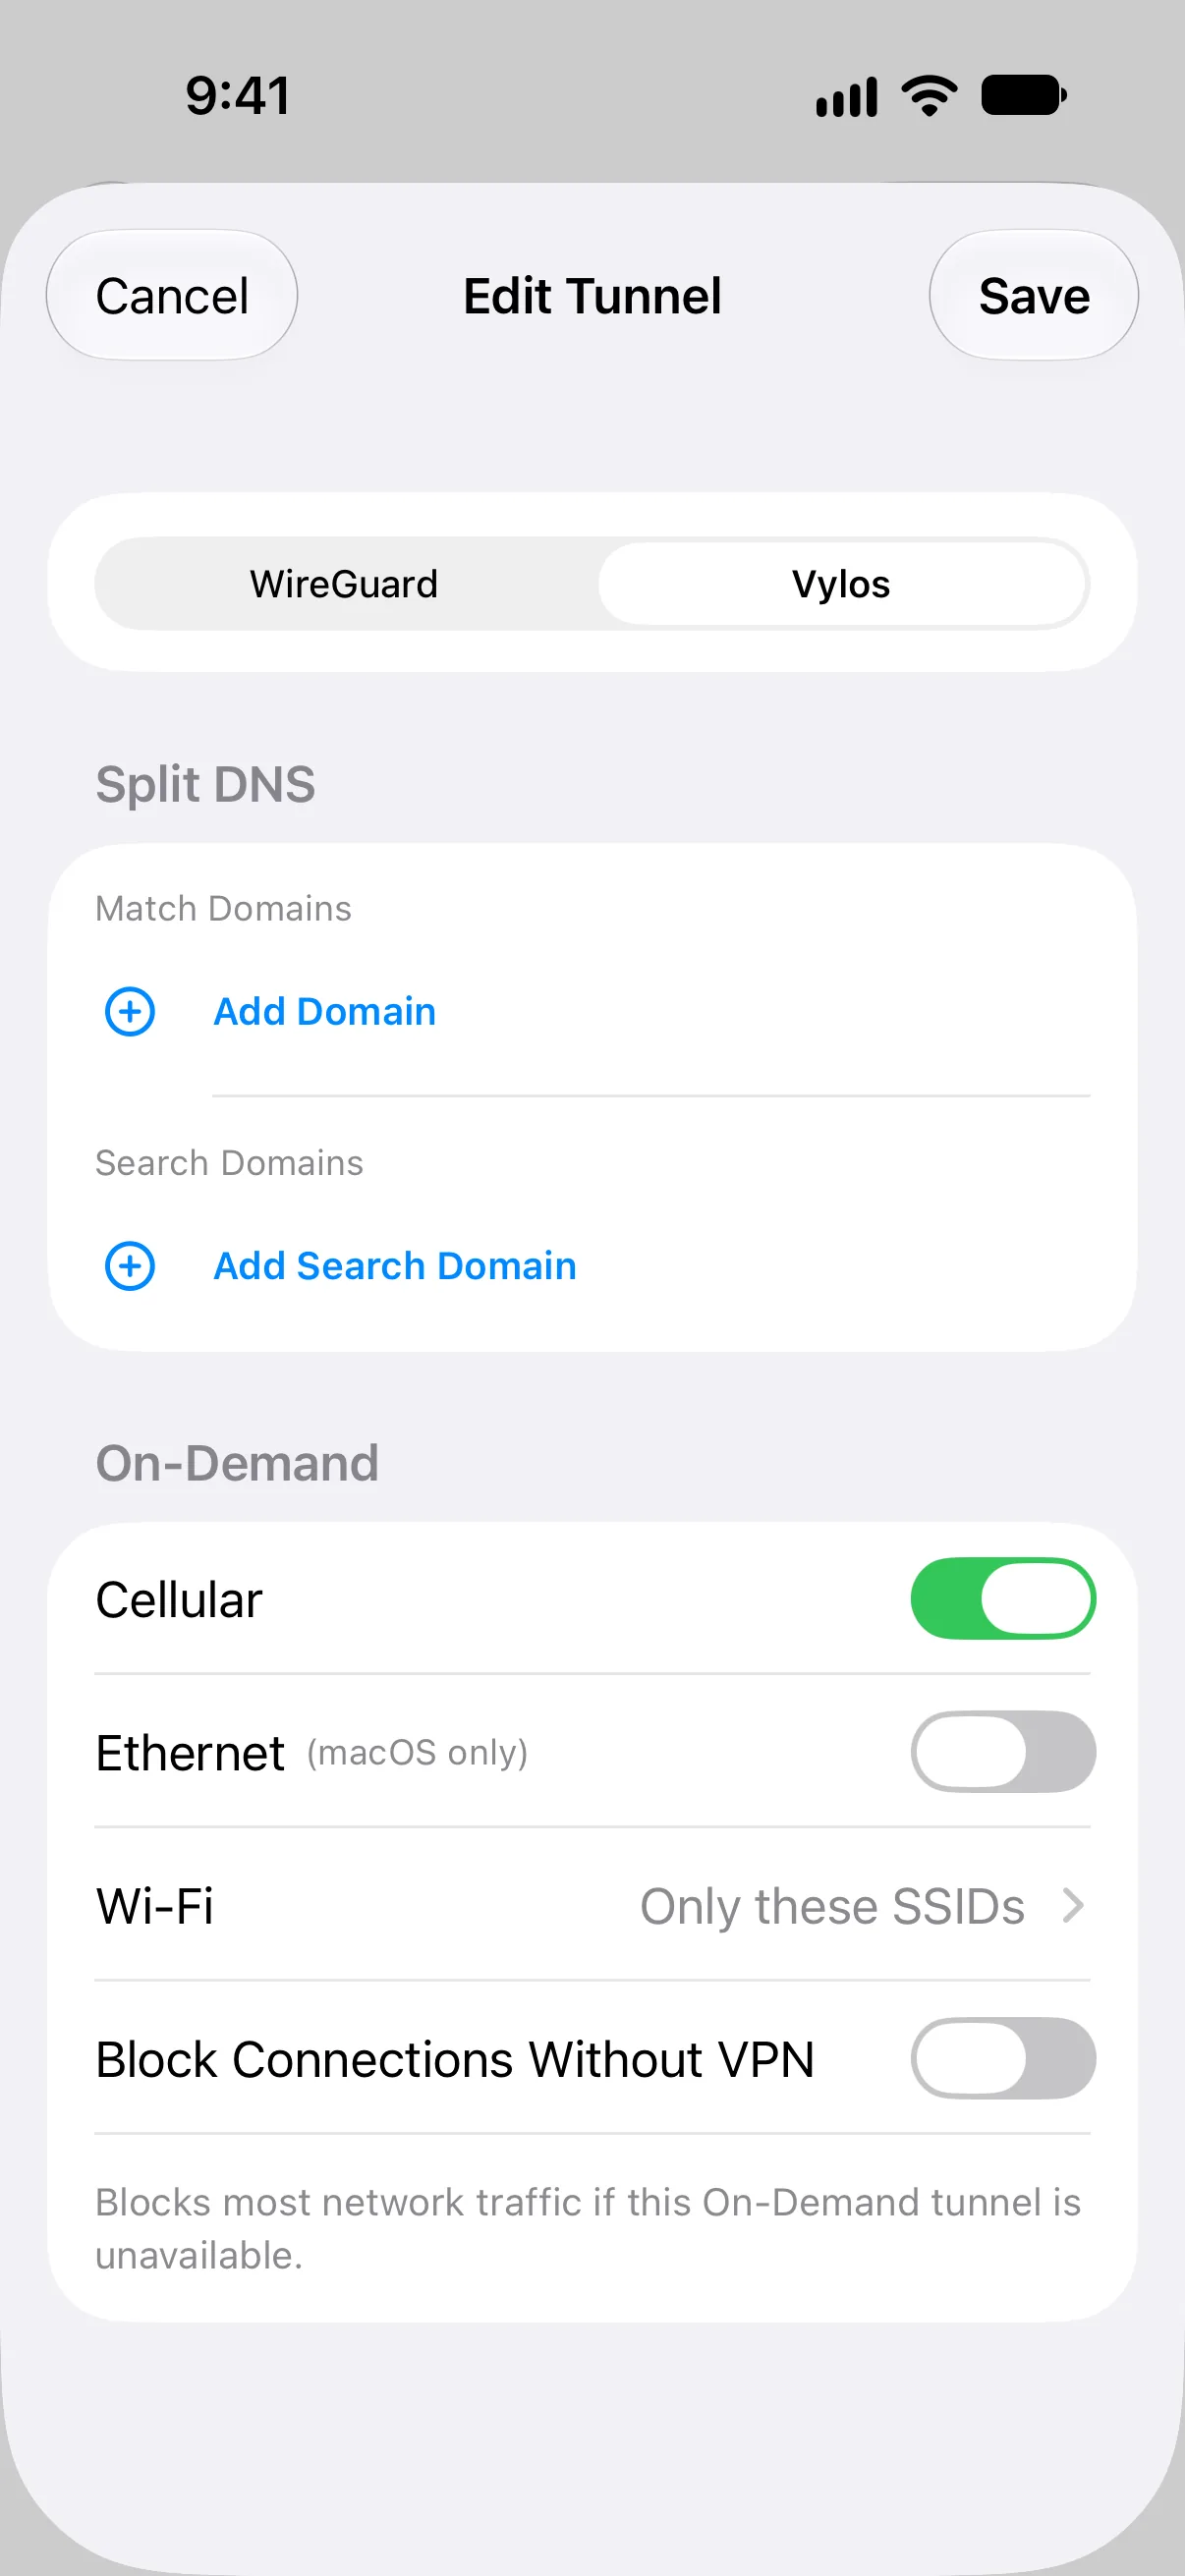
- 사용자가 만든 터널을 열고 편집을 선택하거나 새 터널 만들기를 시작합니다.
- 터널 양식에서 Vylos 탭을 엽니다.
- 터널에서 감시할 지원 네트워크 조건을 켭니다.
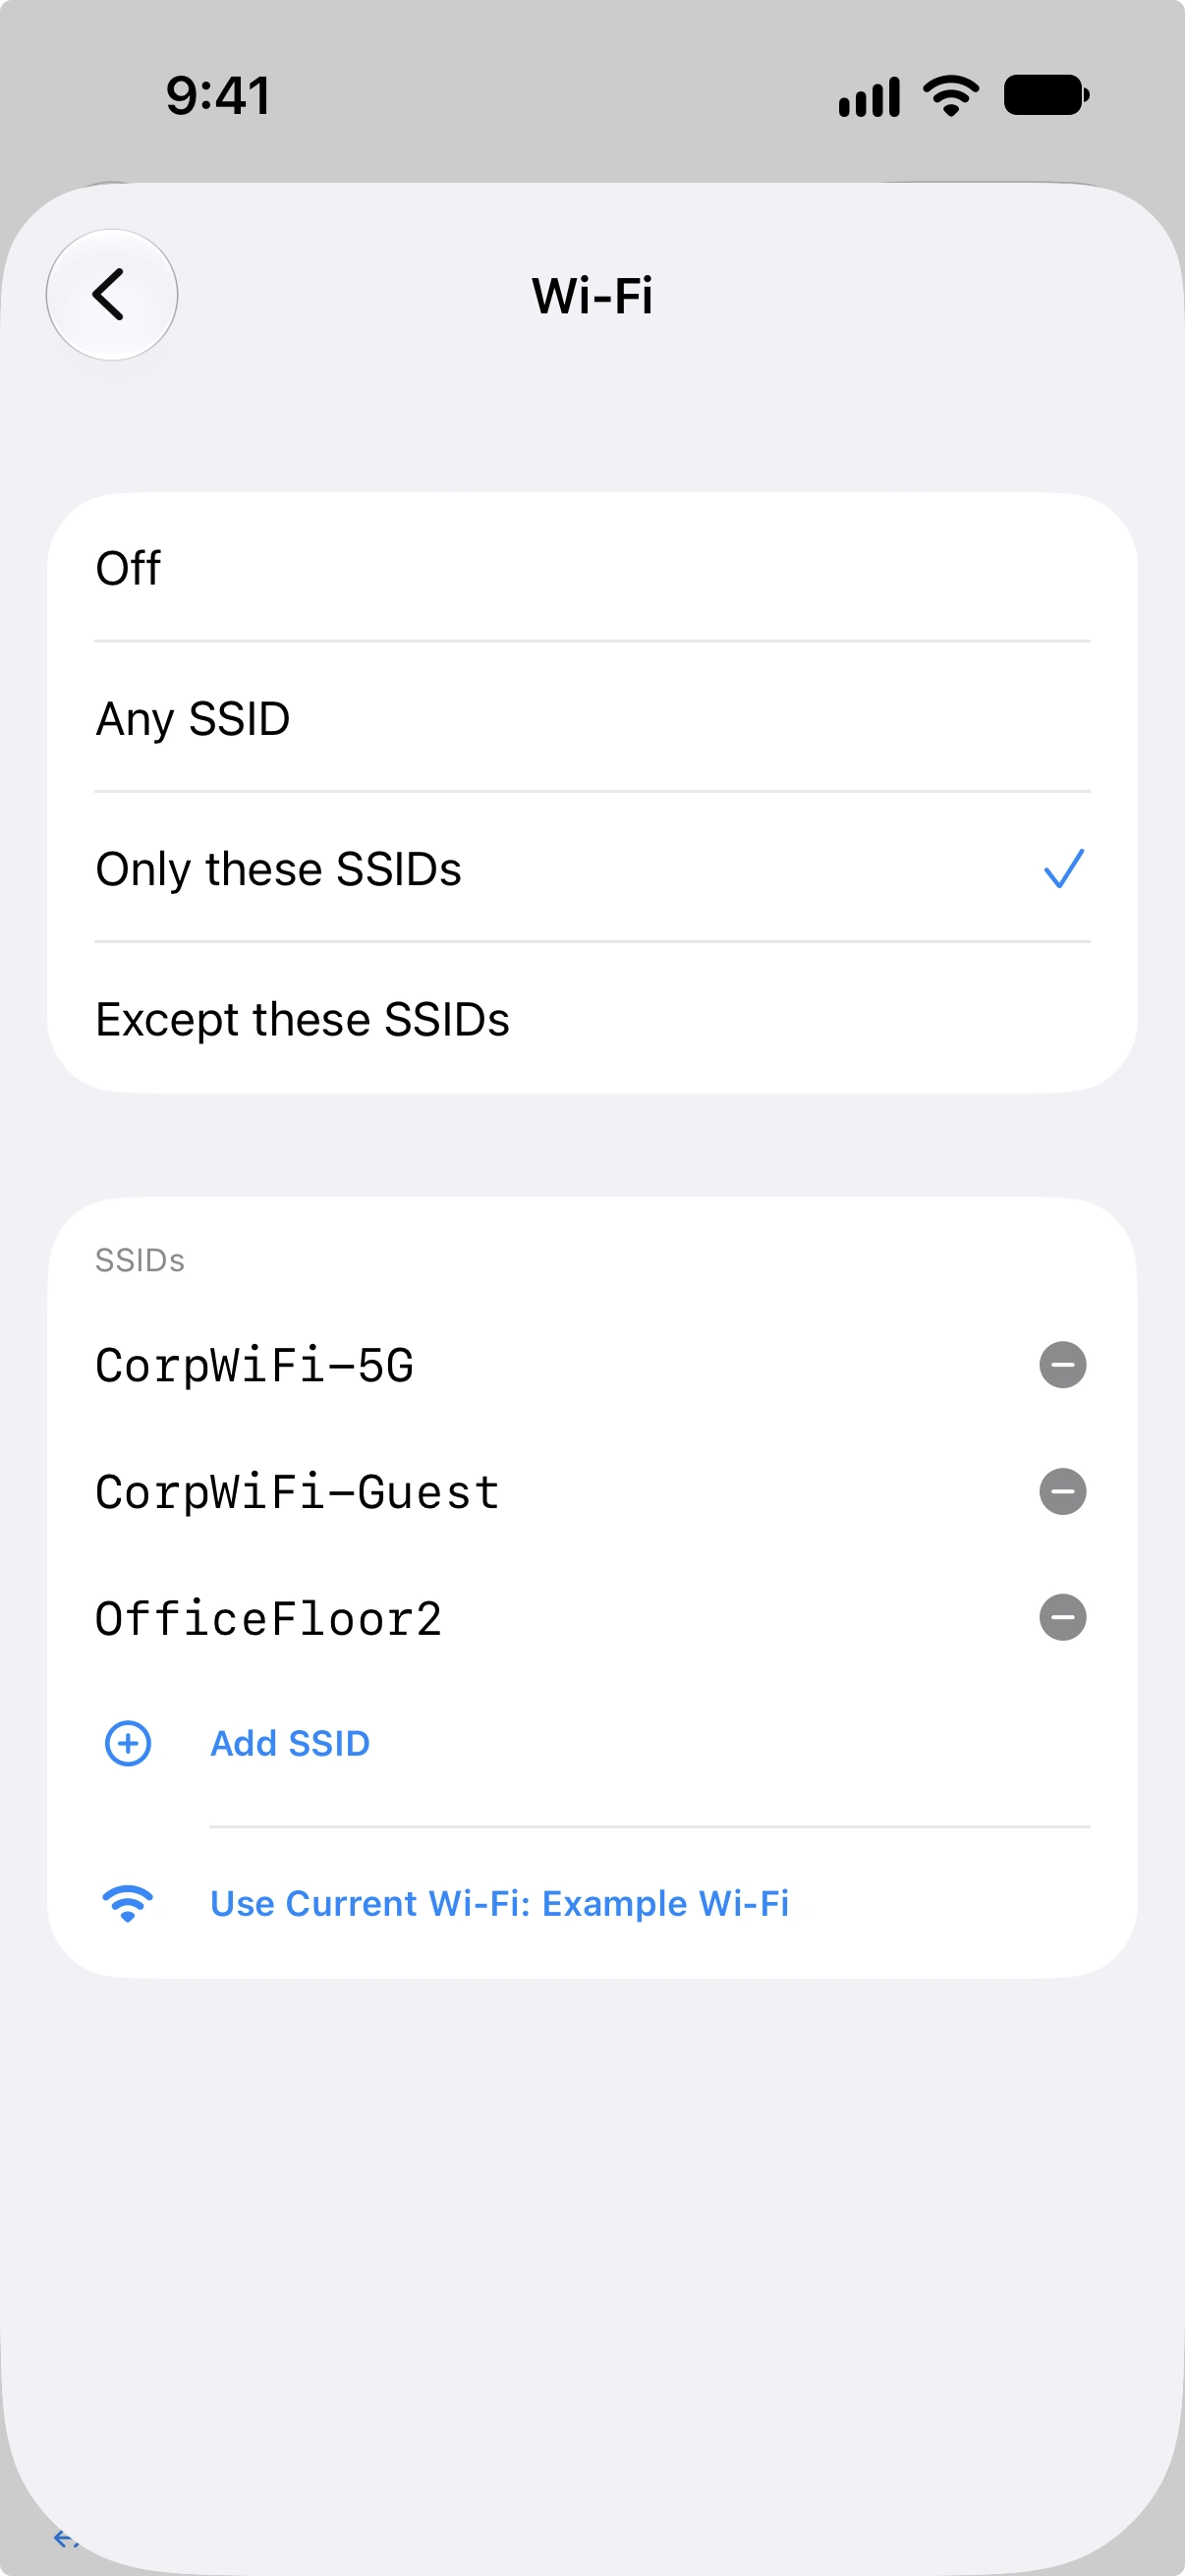
- Wi-Fi에서는 모든 SSID, 이 SSID만, 또는 이 SSID 제외를 선택한 다음 필요한 네트워크 이름을 입력합니다.
- 필요하면 VPN 없는 연결 차단을 켭니다.
- 터널을 저장하고 온디맨드 스위치를 켭니다.
온디맨드 규칙은 각 터널에 따로 적용됩니다. 관리형 터널은 조직의 VPN 프로파일에서 규칙을 받으므로 Vylos에서 편집할 수 없습니다.
작동 방식
온디맨드 규칙이 켜져 있으면 운영 체제가 네트워크 변경을 감시하고 수동 조작 없이 터널을 활성화하거나 비활성화합니다. Vylos는 이 규칙을 분할 DNS와 함께 터널의 Vylos 설정에 저장합니다.
셀룰러
셀룰러 스위치는 셀룰러 데이터 연결에서 터널을 자동으로 활성화할지 결정하며, 이 규칙은 iOS에서 평가합니다. macOS와 visionOS는 하나의 공통 구성을 값 손실 없이 편집하고 가져오거나 내보낼 수 있도록 값을 iOS 전용으로 표시합니다.
현재 Apple Vision Pro 하드웨어에는 셀룰러 인터페이스가 없으므로 이 규칙은 visionOS에서 실행되지 않습니다.
노트
Apple의 Network Extension 인터페이스 유형 열거형에는 규칙 데이터를 다른 기기로 옮길 수 있도록 cellular 사례가 포함되어 있습니다. 기기의 현재 기본 네트워크 인터페이스가 셀룰러일 때만 일치하며, visionOS SDK에 이 사례가 있다는 사실이 Vision Pro에 셀룰러 통신 기능이 있음을 뜻하지는 않습니다.
이더넷
이더넷 스위치는 이더넷에서 터널을 자동으로 활성화할지 결정하며, 이 규칙은 macOS에서 평가합니다. iOS와 visionOS는 값을 macOS 전용으로 표시하고 나중에 Mac에서 구성을 사용할 수 있도록 보존합니다.
세 앱 모두 두 스위치를 표시합니다. 각 플랫폼은 지원하지 않는 규칙을 무시하지만 터널과 내보낸 .vylos 파일에는 값을 보존합니다.
현재 Vision Pro 하드웨어에서는 Wi-Fi만 온디맨드 네트워크 규칙과 일치할 수 있습니다.
Wi-Fi
Wi-Fi 설정에는 네 가지 모드가 있습니다.
| 모드 | 동작 |
|---|---|
| 꺼짐 | Wi-Fi에서 터널을 자동으로 활성화하지 않습니다. |
| 모든 SSID | 모든 Wi-Fi 네트워크에서 터널을 활성화합니다. |
| 이 SSID만 | 목록에 있는 SSID 중 하나에 연결된 경우에만 터널을 활성화합니다. |
| 이 SSID 제외 | 목록에 있는 SSID를 제외한 모든 Wi-Fi 네트워크에서 터널을 활성화합니다. |
이 SSID만 또는 이 SSID 제외를 선택한 경우 SSID를 하나 이상 입력해야 합니다. 목록이 비어 있으면 양식에 확인 메시지가 표시됩니다.
킬 스위치
VPN 없는 연결 차단을 켜면 이 터널에 Apple의 시스템 수준 전체 네트워크 라우팅이 적용됩니다. 준비된 온디맨드 터널을 사용할 수 없게 되면 운영 체제가 보호되지 않은 네트워크로 즉시 돌아가는 대신 대부분의 트래픽을 차단합니다.
온디맨드 규칙을 하나 이상 구성하면 이 설정을 사용할 수 있습니다. 마지막 규칙을 끄면 킬 스위치도 꺼집니다. 안전하게 차단하는 이 동작에는 자동으로 감시되는 터널이 필요하기 때문입니다.
설정은 선택한 사용자 생성 터널에만 적용되며 해당 .vylos 파일에 저장됩니다. 관리 대상 터널에서는 조직이 이에 해당하는 Apple 프로파일 값 IncludeAllNetworks를 제어하고 Vylos는 이를 읽기 전용으로 표시합니다.
허용된 IP가 킬 스위치에 미치는 영향
킬 스위치와 AllowedIPs는 역할이 다릅니다. 킬 스위치는 운영 체제가 VPN을 우회하지 않도록 하고, AllowedIPs는 각 목적지를 전달할 피어를 계속 결정합니다. 킬 스위치를 켜도 Vylos가 AllowedIPs를 추가, 제거 또는 확장하지 않습니다.
| 피어 경로를 합친 결과 | 연결 가능한 범위 | Vylos 표시 |
|---|---|---|
| 모든 IPv4 및 IPv6 주소 | IPv4와 IPv6가 VPN을 사용합니다. | 전체 터널 보호 |
| 전체 IPv4만 또는 전체 IPv6만 | 포함된 주소 체계는 VPN을 사용하고, 다른 주소 체계는 별도 경로가 없으면 차단됩니다. | 제한된 네트워크 접근 |
| 선택한 네트워크 또는 호스트 | 해당 경로에 포함된 목적지만 연결할 수 있습니다. | 제한된 네트워크 접근 |
| 경로 없음 | 일반 IP 트래픽이 차단됩니다. | 나가는 경로 없음 |
일반적인 듀얼 스택 전체 터널 값은 0.0.0.0/0, ::/0입니다. 각 DNS 서버도 최소 한 피어의 AllowedIPs에 포함되어야 합니다. 그렇지 않으면 Vylos가 서버가 차단된다고 경고합니다.
정보
Apple은 네트워크 제어와 일부 기기 서비스에 필요한 트래픽을 전체 네트워크 VPN 라우팅에서 제외합니다. 여기에는 DHCP, 캡티브 포털 협상, 일부 셀룰러 서비스, 동반 기기 통신 등이 포함될 수 있습니다. 따라서 킬 스위치는 일반 앱 트래픽 대부분을 차단하지만 모든 시스템 패킷이 VPN에 들어간다고 보장하지 않습니다. Apple의 includeAllNetworks 문서를 참조하십시오.
온디맨드 터널 상태
온디맨드 규칙이 켜진 터널의 상태는 일반 터널과 다른 의미를 가집니다.
- 온디맨드(노란색) — 온디맨드 규칙은 켜져 있지만 터널은 현재 연결되어 있지 않습니다. 시스템이 네트워크 조건을 감시하고 일치하는 조건이 생기면 연결합니다.
- 연결 중 — 일치하는 규칙이 운영 체제에 터널 시작을 요청했습니다.
- 온디맨드(목록에서 녹색) / 연결됨(세부사항에서 녹색) — 현재 네트워크가 온디맨드 규칙과 일치하여 터널이 연결되었습니다. 목록은 자동 활성화 상태를 계속 나타내고 세부사항 화면은 실제 연결 상태를 보여 줍니다.
- 연결 해제 중 — 조건이 더 이상 일치하지 않거나 자동 활성화를 꺼서 연결을 중지하고 있습니다.
- 연결 해제됨(회색) — 터널에 온디맨드 규칙이 남아 있지만 자동 활성화는 꺼져 있습니다.
온디맨드 터널의 스위치는 온디맨드 규칙을 켜거나 끄며, 터널을 직접 연결하거나 연결 해제하지는 않습니다.
앱으로 돌아올 때 자동 확인
Vylos가 다시 전면에 표시되면 각 터널의 온디맨드 규칙이 운영 체제에서 계속 켜져 있는지 확인하고 필요할 때 상태를 복구합니다. 이후 현재 네트워크와 규칙을 기준으로 운영 체제가 연결 여부를 결정하며, 일치하는 규칙이 없으면 Vylos가 연결을 강제하지 않습니다.
온디맨드 규칙 충돌 감지
두 개 이상 터널의 활성 온디맨드 규칙이 겹치면 Vylos가 iOS, macOS 및 visionOS의 터널 목록 상단에 경고를 표시합니다. 시스템이 어느 터널을 활성화해야 할지 판단하지 못해 동작을 예측하기 어려울 수 있습니다.
다음 이미지는 iOS 화면 구성을 보여 줍니다.
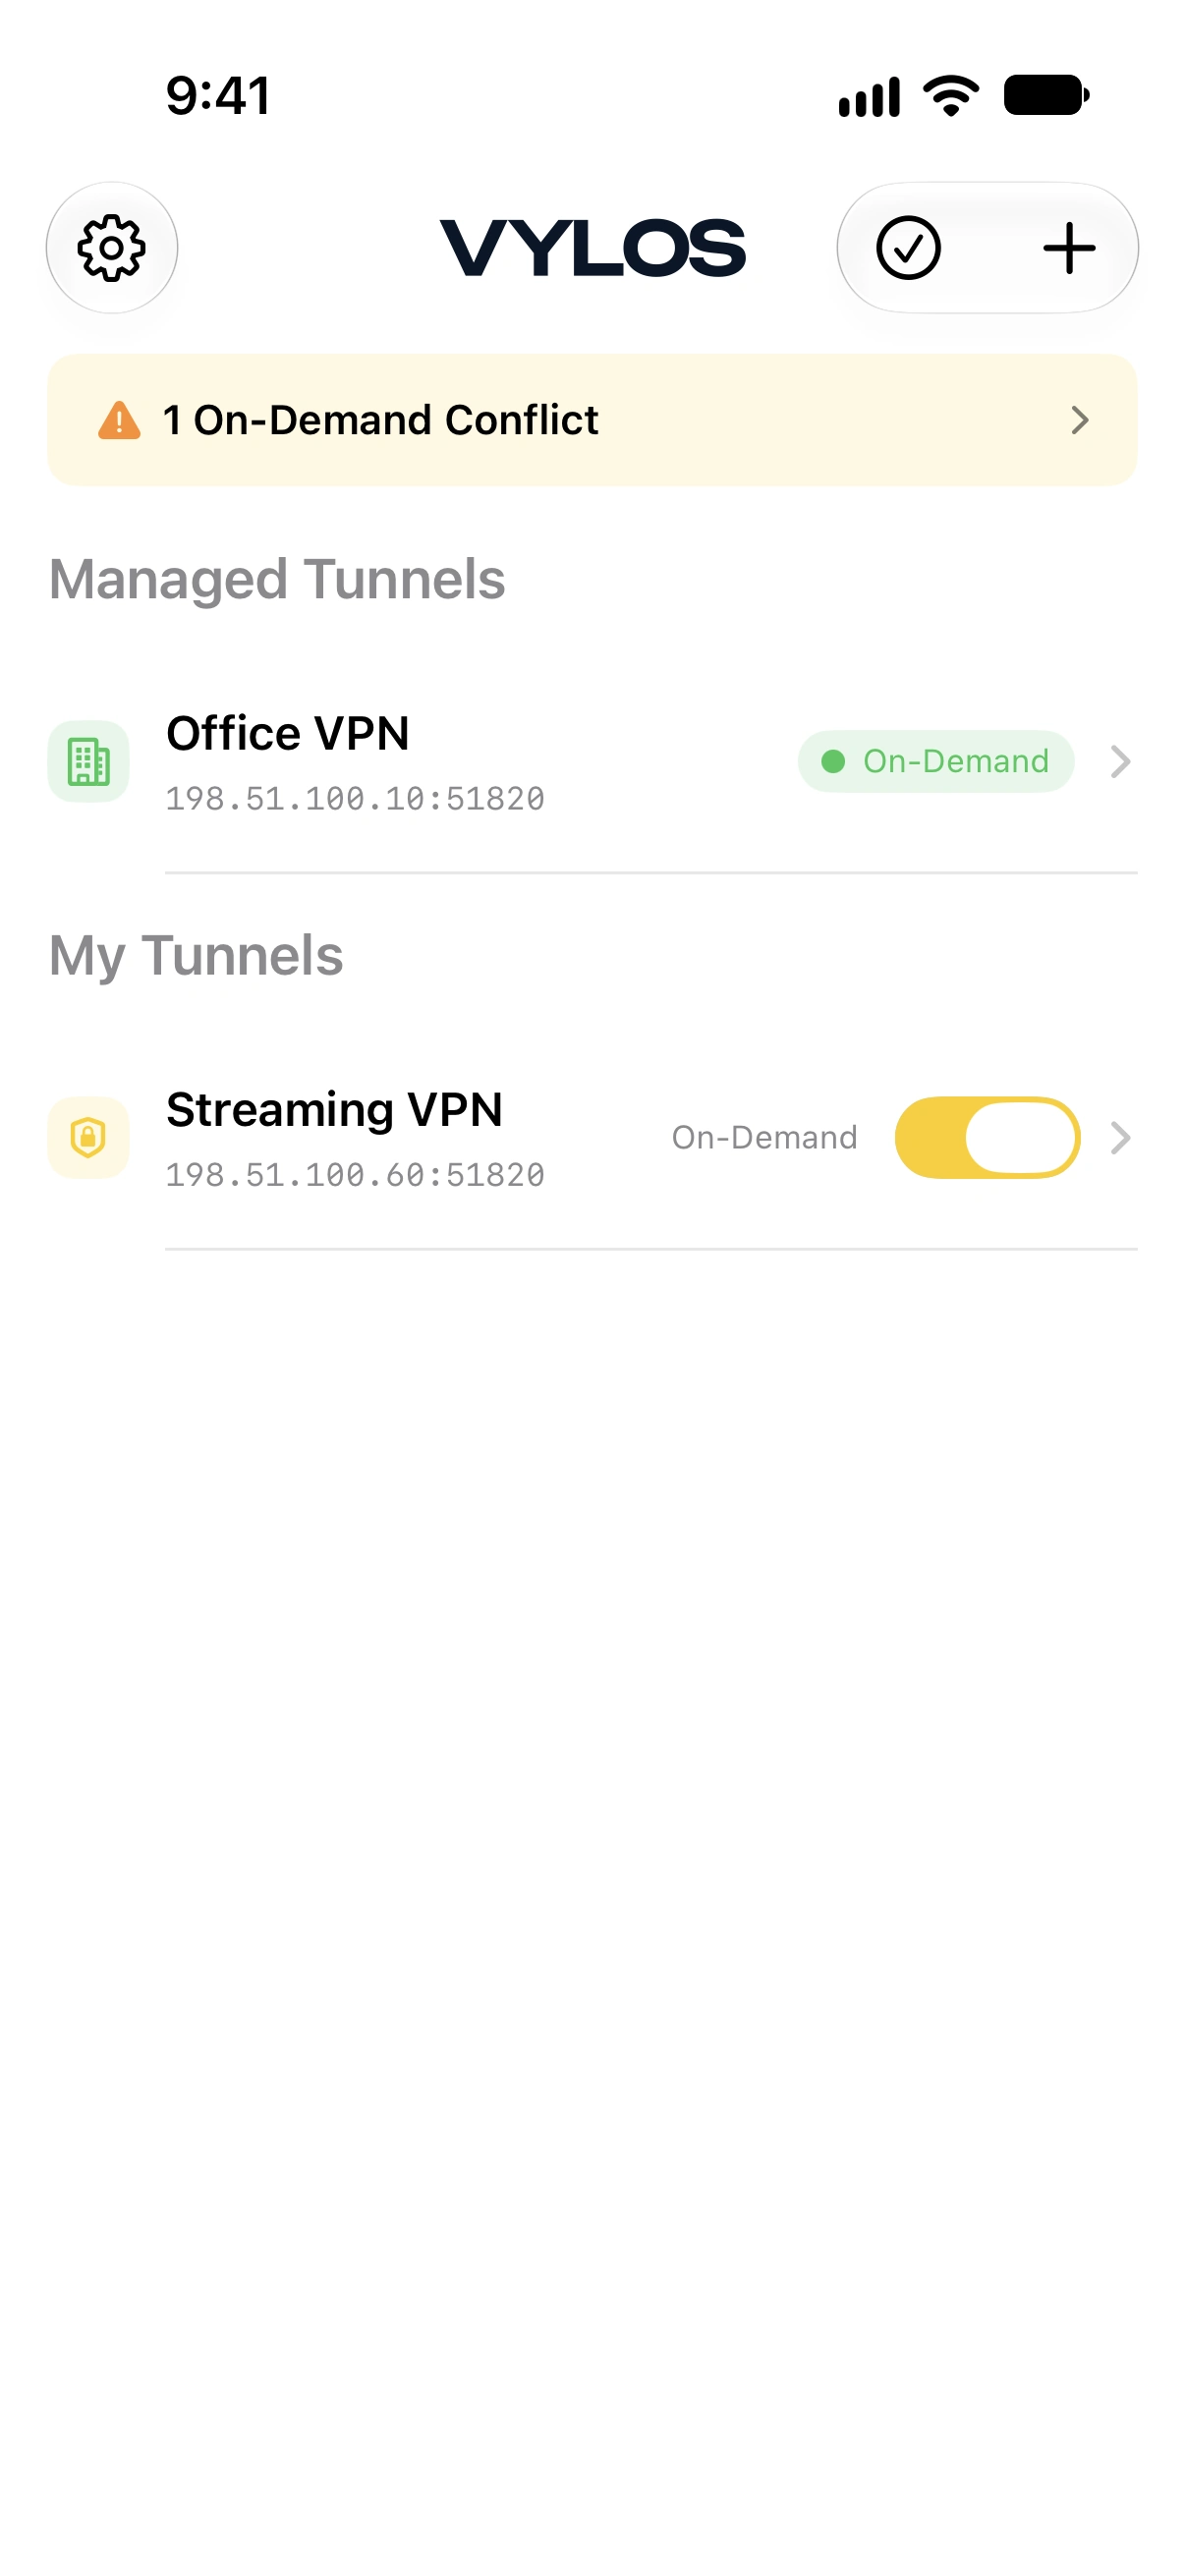
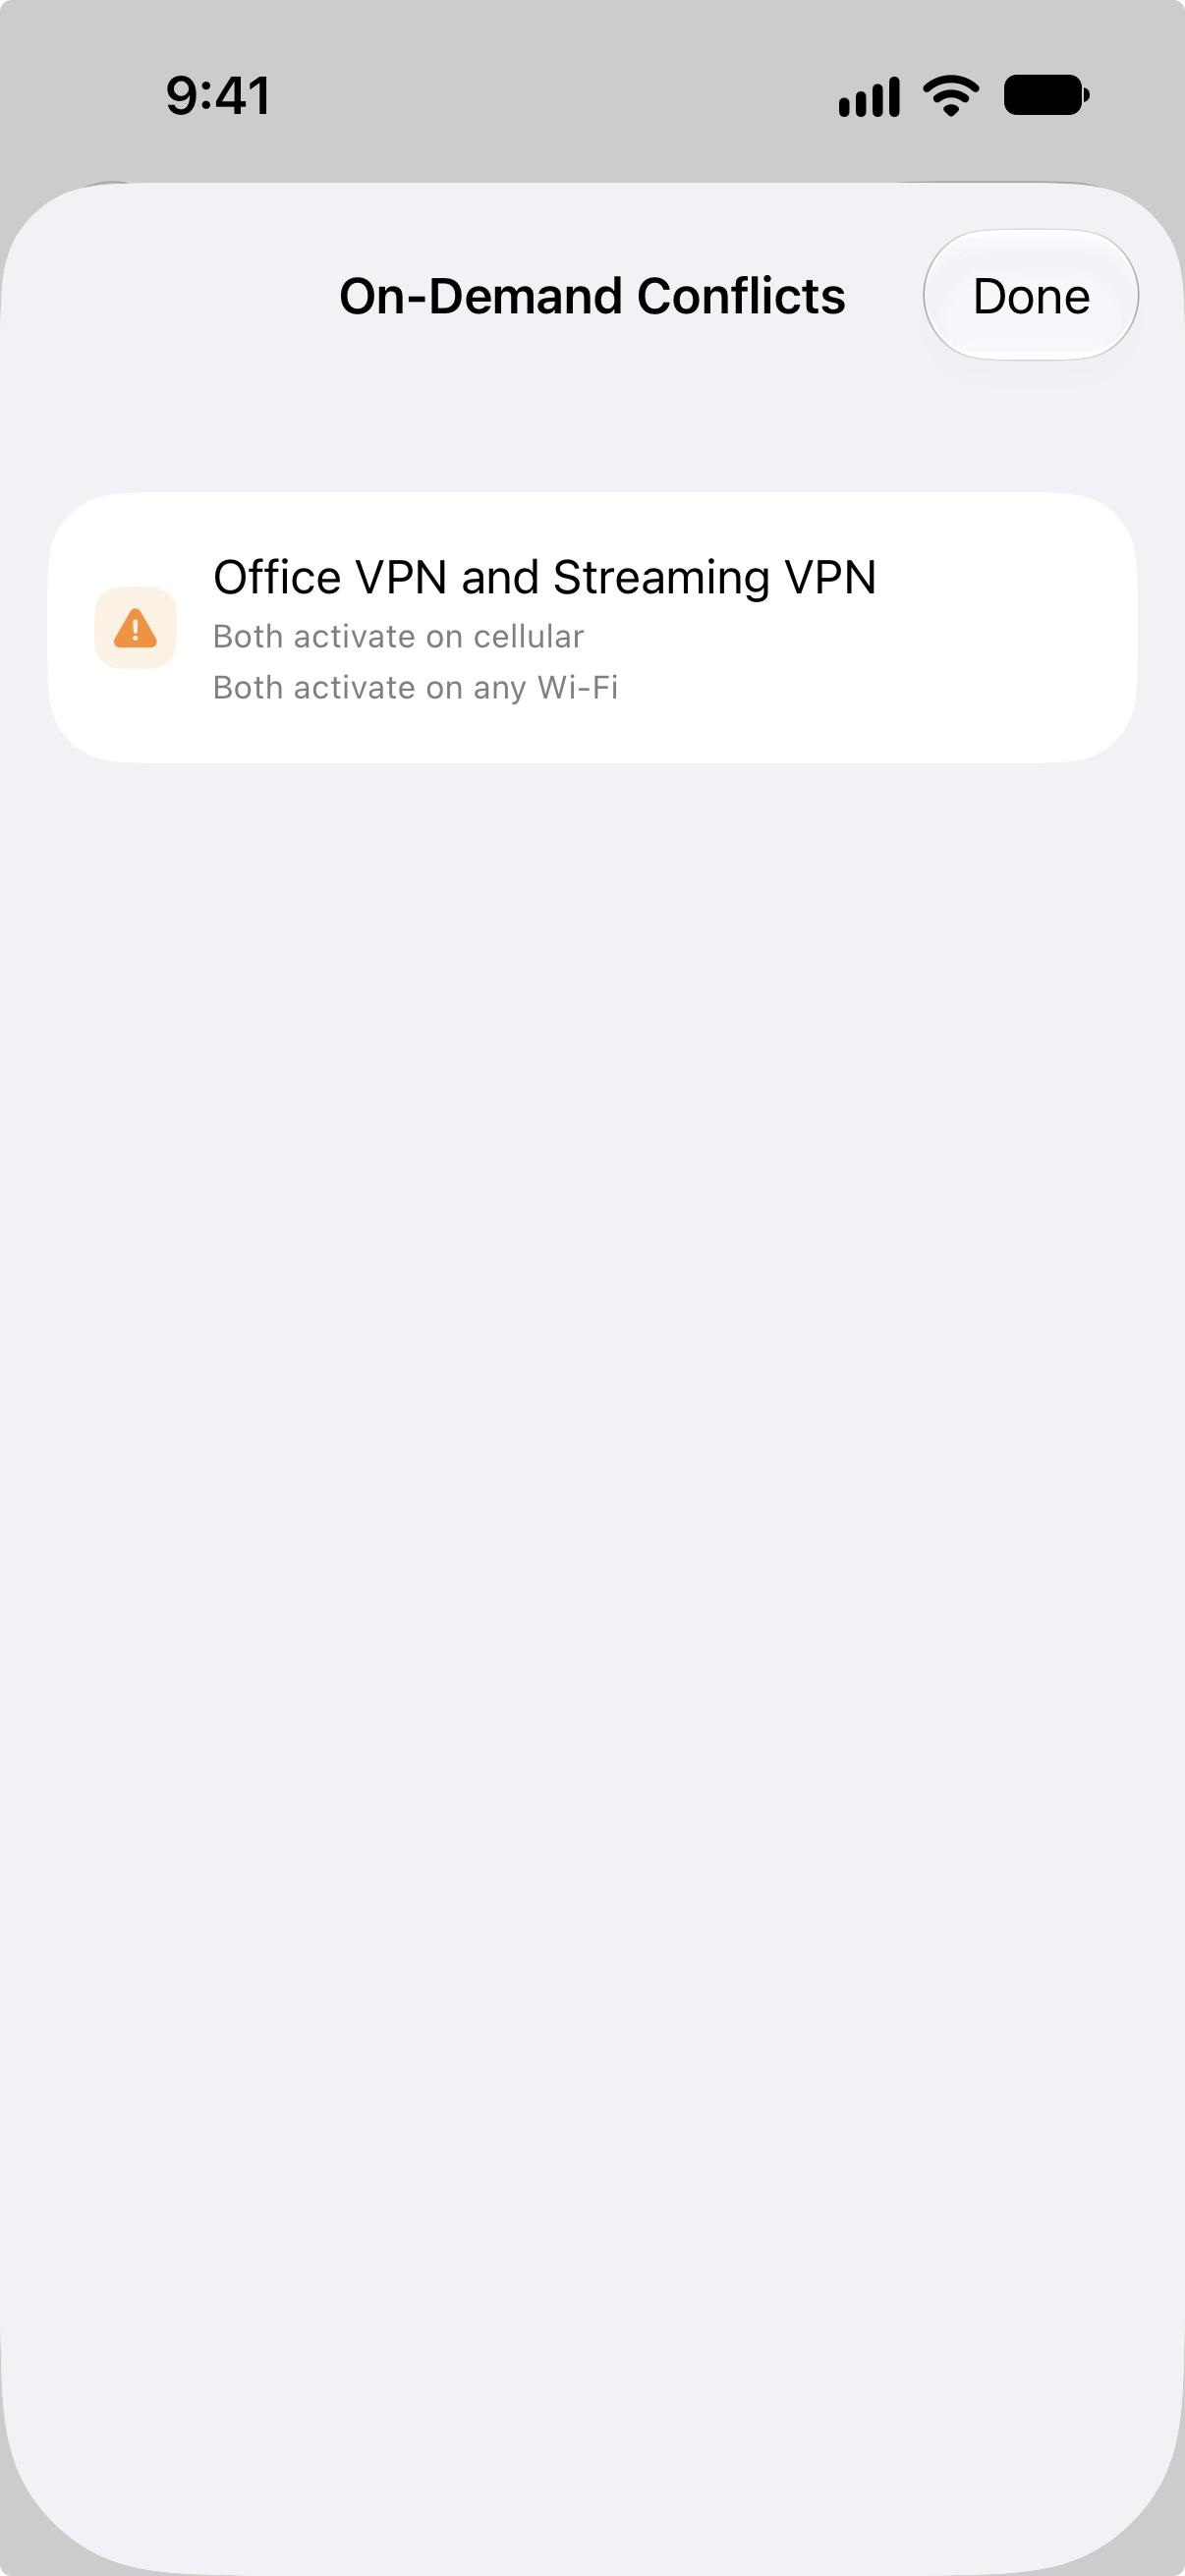
경고를 열면 모든 충돌을 볼 수 있습니다. 각 항목은 충돌하는 두 터널과 그 이유를 표시합니다.
충돌 유형
| 충돌 유형 | 설명 |
|---|---|
| 셀룰러 겹침 | 두 터널 모두 셀룰러에서 활성화되도록 설정되어 있습니다. |
| 이더넷 겹침 | 두 터널 모두 macOS의 이더넷에서 활성화되도록 설정되어 있습니다. |
| 모든 SSID 겹침 | 두 터널 모두 모든 Wi-Fi 네트워크에서 활성화되도록 설정되어 있습니다. |
| 특정 SSID 겹침 | 두 터널 모두 하나 이상의 동일한 SSID에서 활성화되도록 설정되어 있습니다. |
| 대부분의 Wi-Fi 네트워크 겹침 | 두 터널 모두 두 개의 제외 목록처럼 대부분의 네트워크를 포함하는 넓은 Wi-Fi 규칙을 사용합니다. |
터널 하나를 편집하고 온디맨드 규칙이 다른 터널의 규칙과 더 이상 겹치지 않도록 조정합니다.
.vylos 파일의 온디맨드 규칙
온디맨드 규칙은 분할 DNS와 함께 .vylos 아카이브의 settings.conf 항목에 저장됩니다. 공식 키 목록과 예시는 Vylos 파일 형식을 참조하십시오.