Tuneluri administrate
Implementați tuneluri VPN controlate prin profil folosind MDM sau instalând direct un fișier .mobileconfig. În Vylos, acestea apar ca tuneluri administrate doar pentru citire.
Consultați Profiluri .mobileconfig pentru exemple complete de sarcini VPN la nivel de dispozitiv și per aplicație.
Cum apar tunelurile administrate
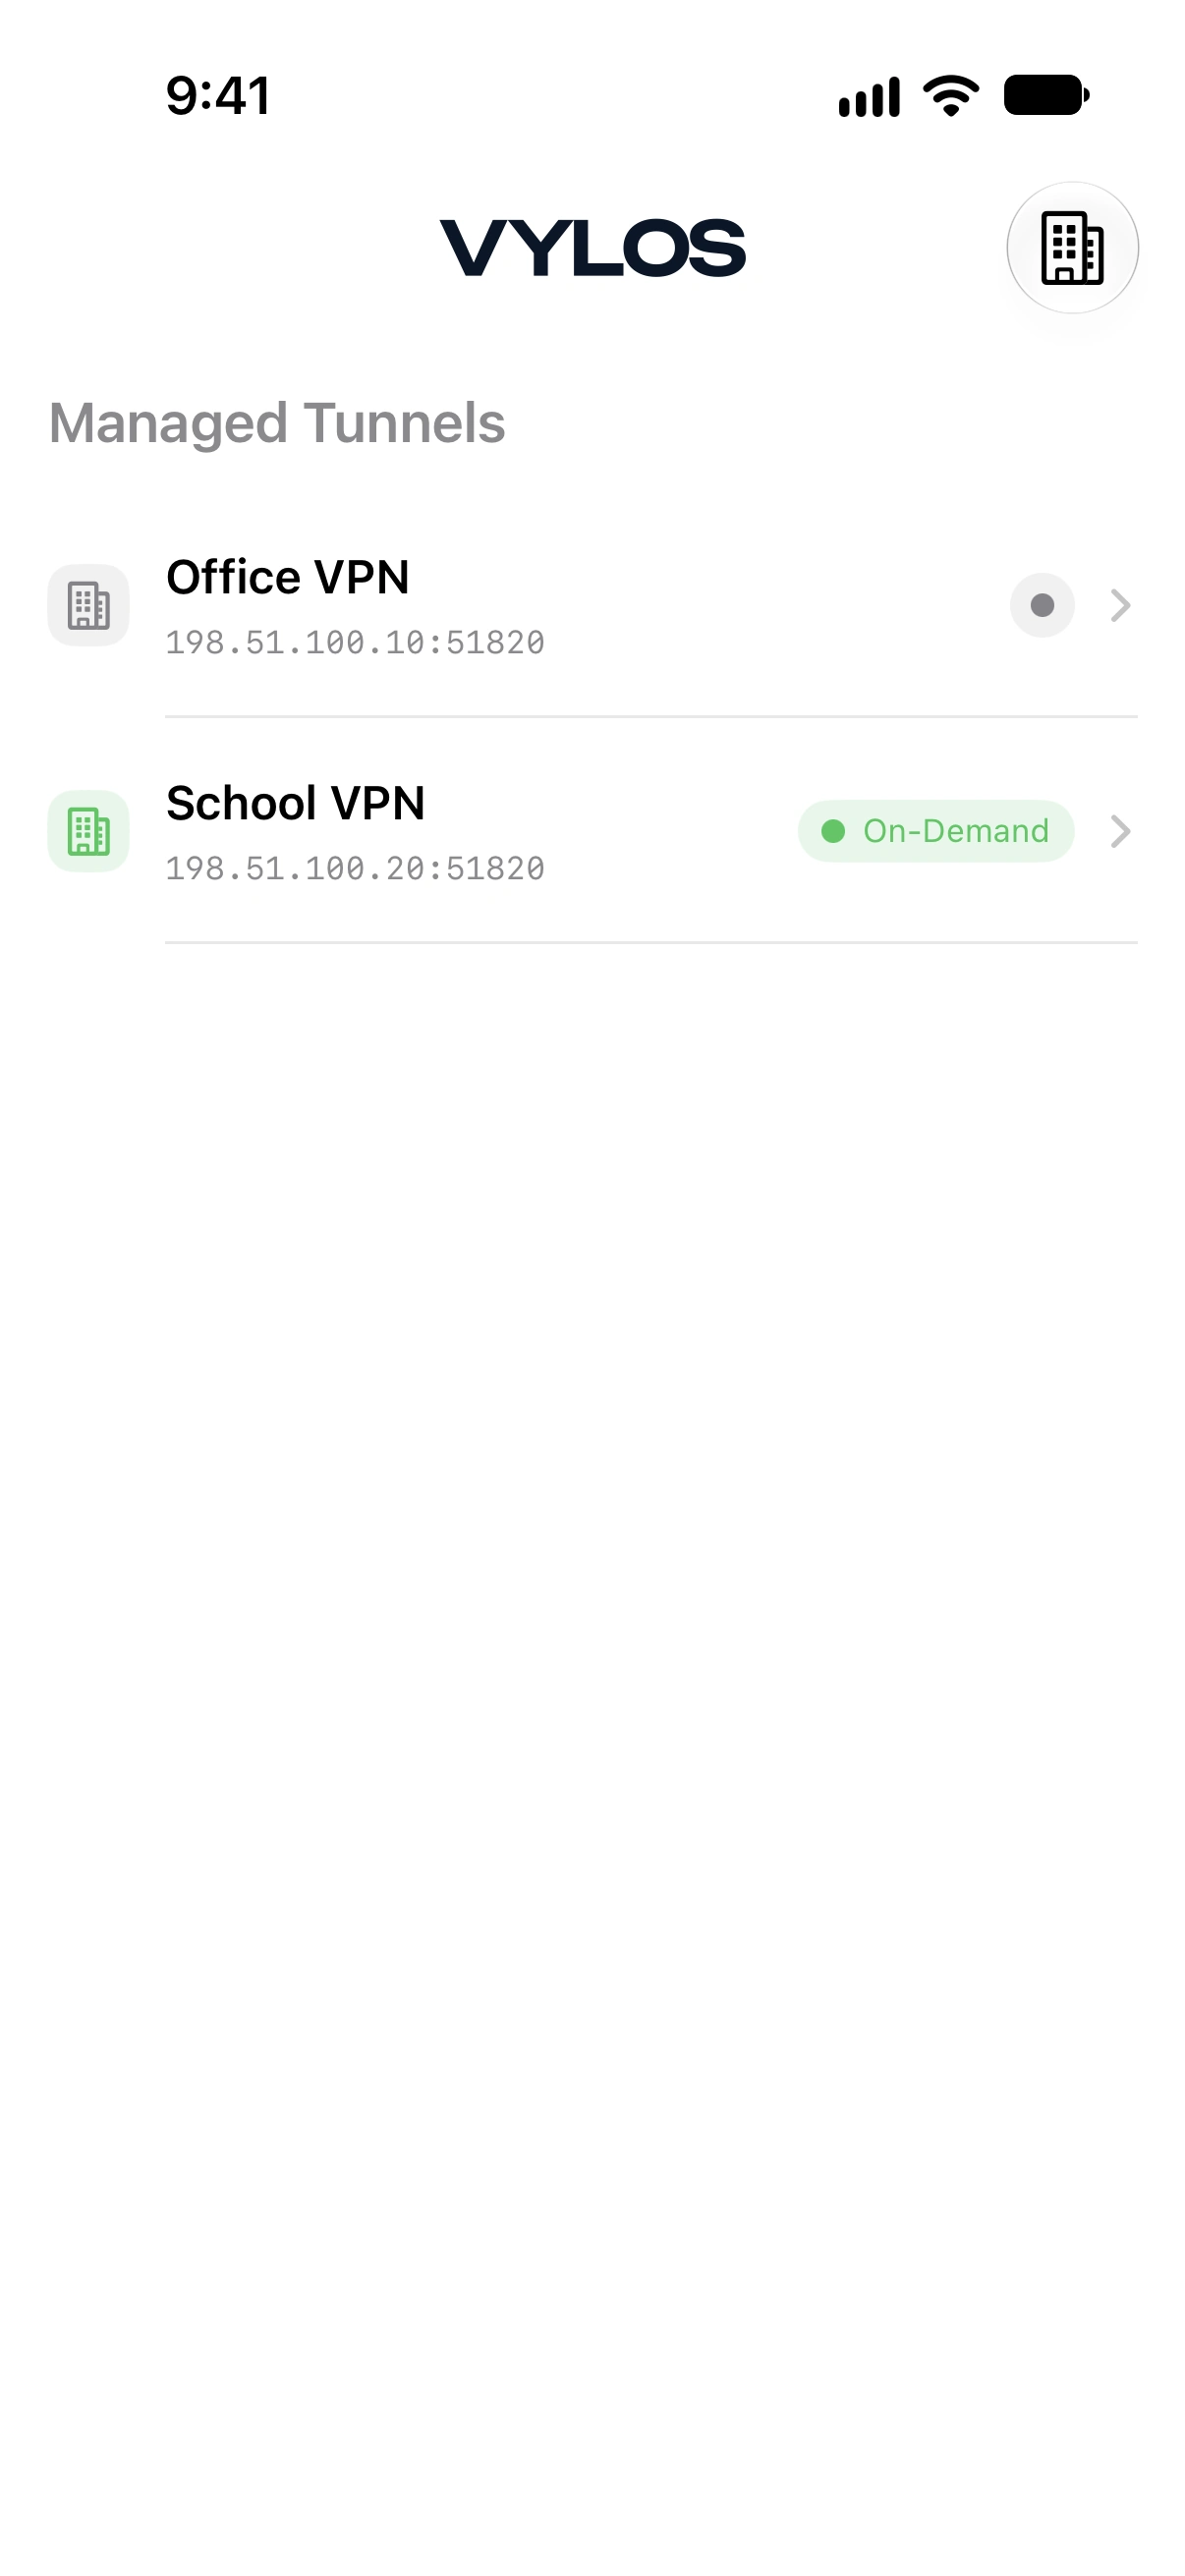
Tunelurile administrate sunt afișate într-o secțiune separată „Tuneluri administrate" în partea de sus a listei de tuneluri de pe ecranul principal, deasupra oricăror tuneluri din aplicație create de utilizator. Această separare vizuală clarifică ce tuneluri sunt administrate de organizație și care au fost create de utilizator.
Acces doar în citire
Tunelurile administrate sunt doar în citire în interiorul aplicației. Utilizatorii nu le pot edita sau șterge.
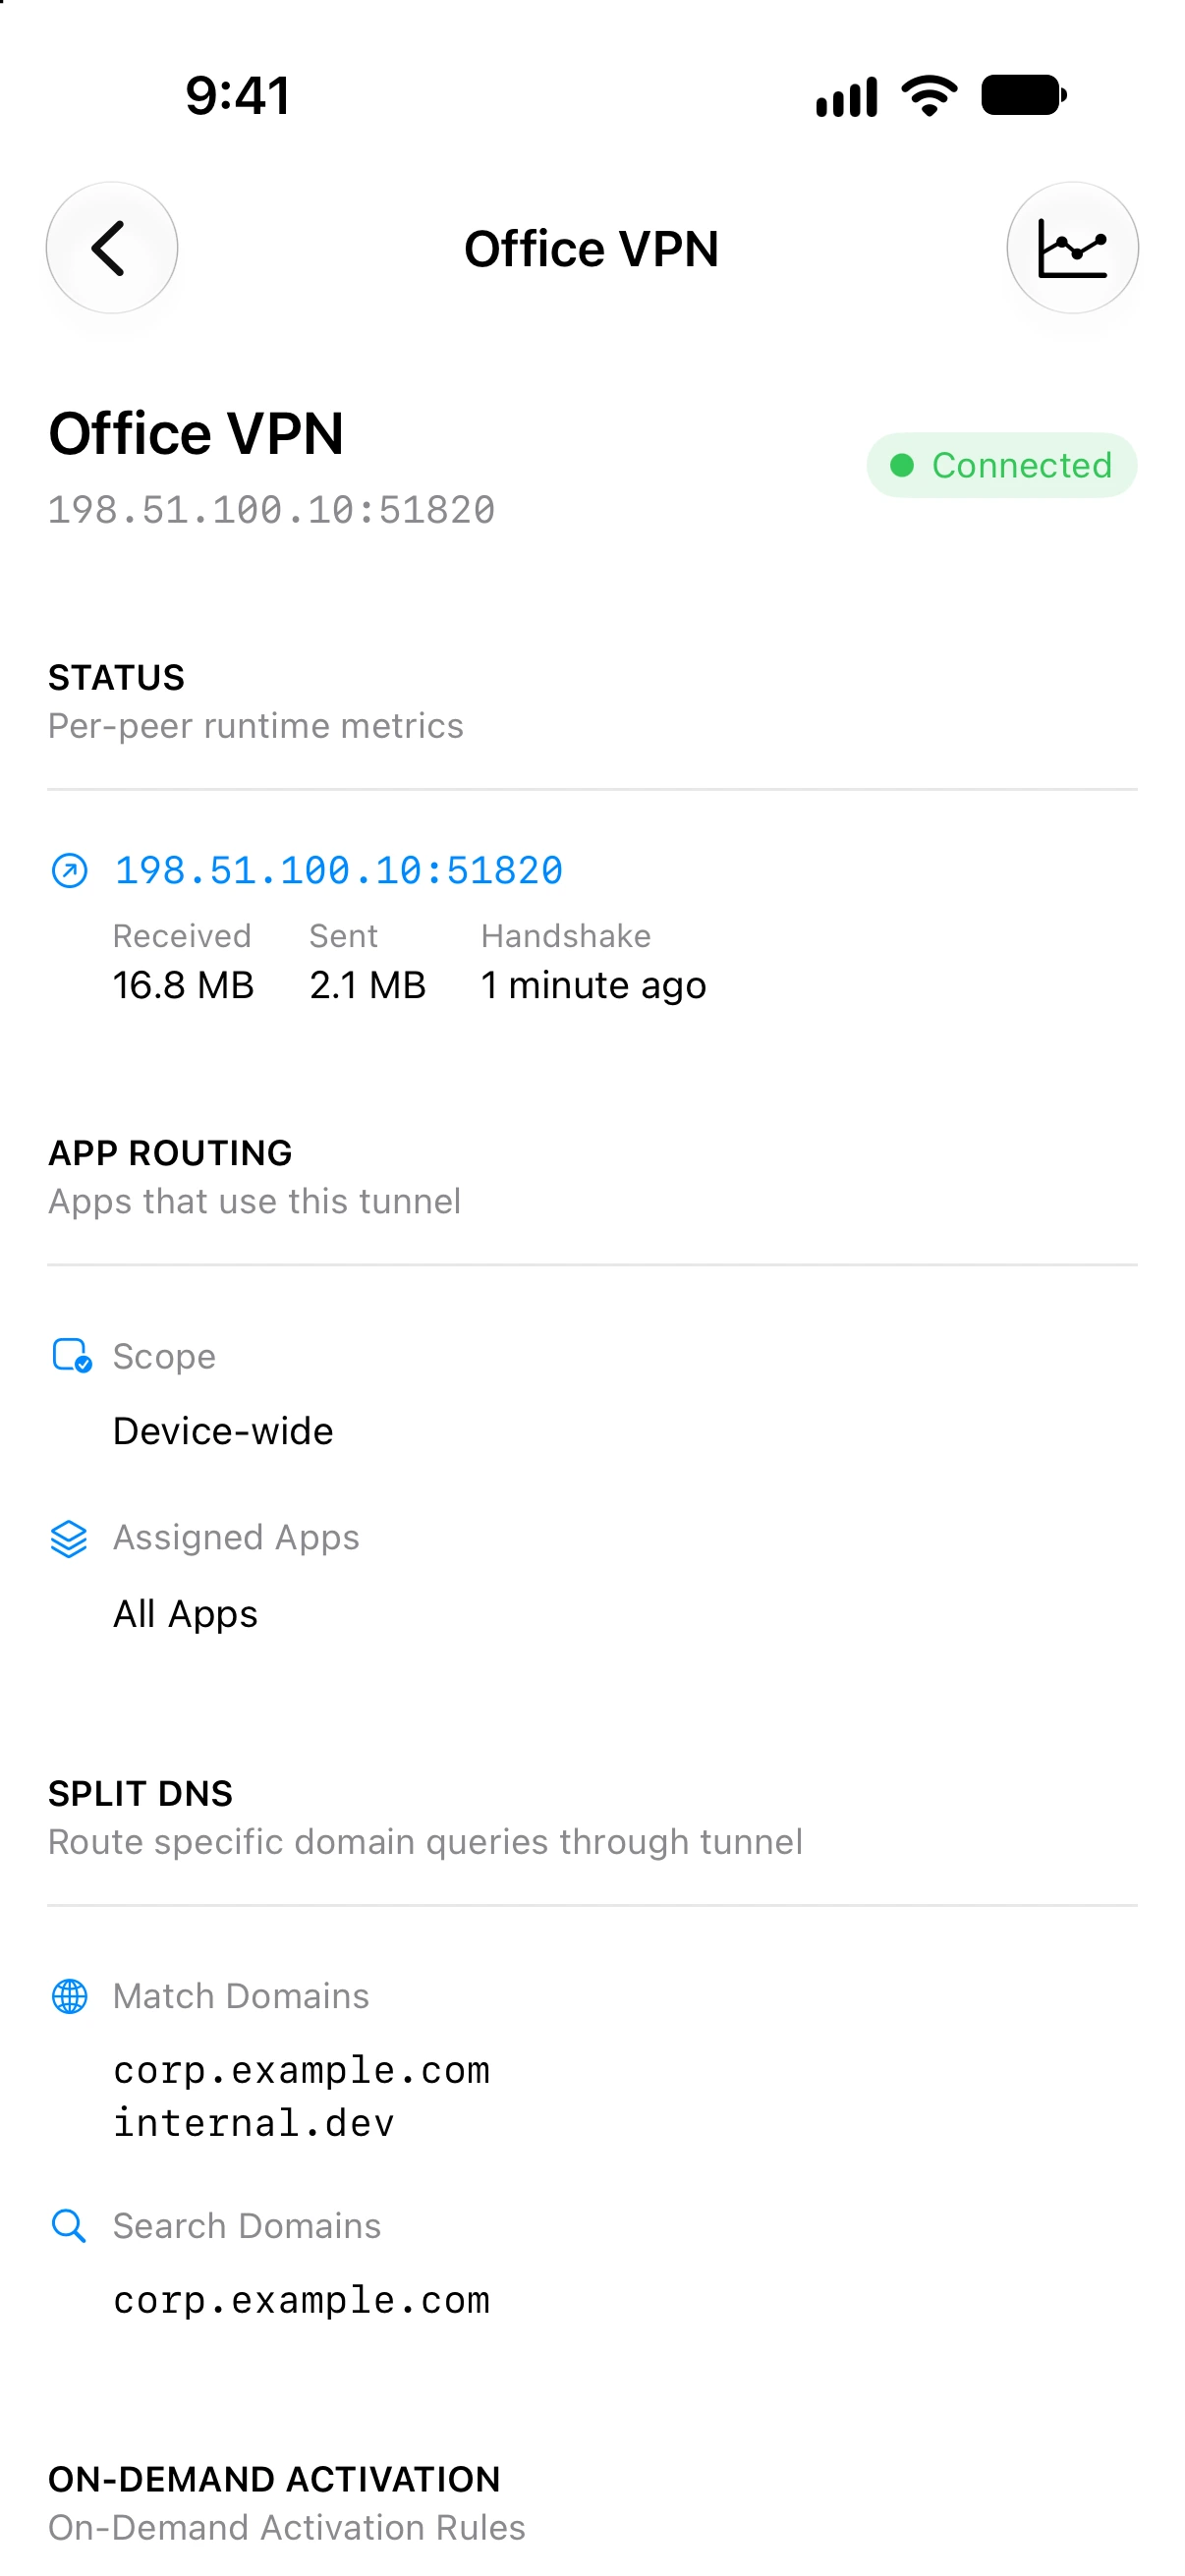
Vizualizarea detaliată a tunelului arată statisticile de rulare (când este conectat), graficele de lățime de bandă, setările DNS separat și regulile de activare la cerere. Secțiunile de configurare interfață și peer WireGuard nu sunt afișate pentru tunelurile administrate, iar butoanele de editare și ștergere nu sunt disponibile.
Pentru a modifica sau elimina un Tunelurile administrate, actualizați sau eliminați profilul de configurare corespunzător. Pentru un profil distribuit prin MDM, folosiți consola MDM; pentru un fișier .mobileconfig instalat direct, folosiți configurările de gestionare a profilurilor de pe dispozitiv.
Conectare și deconectare
Tunelurile administrate nu au un comutator disponibil utilizatorului în lista tunelurilor sau în vizualizarea detaliată.
Utilizatorul poate activa sau dezactiva conexiunea VPN din Configurări → VPN pe iOS și visionOS sau din Configurări sistem → VPN pe macOS. Regulile de conectare la cerere stabilite de administratorul IT pot controla, de asemenea, starea conexiunii.
Vylos afișează starea curentă, dar nu oferă acțiuni manuale de conectare sau deconectare pentru Tunelurile administrate.
Reguli la cerere, kill switch și DNS separat
Tunelurile administrate suportă aceleași reguli de activare la cerere și funcționalități DNS separat disponibile pentru tunelurile din aplicație:
-
Reguli la cerere. Comportament de conectare automată bazat pe tipul de rețea (celulară, Wi-Fi) cu filtrare prin liste de SSID-uri permise și blocate.
-
DNS separat. Direcționare de domenii per tunel folosind domenii de potrivire și domenii de căutare.
-
Kill switch. Politica Apple pentru toate rețelele, care reduce scurgerile de trafic dacă un tunel pregătit nu mai este disponibil.
Configurați activarea automată prin OnDemandRules, kill switch-ul prin VPN.IncludeAllNetworks, iar DNS-ul separat prin VendorConfig.VylosConfigBase64 sau VylosConfig. Vylos evaluează și AllowedIPs și serverele DNS și raportează acoperire completă, restricționată sau inexistentă. Consultați Profiluri .mobileconfig pentru exemple complete.
Aceste informații sunt doar în citire și nu pot fi modificate în Vylos, indiferent dacă profilul a fost distribuit prin MDM sau instalat direct ca fișier .mobileconfig.
Vizibilitate în cadrul restricțiilor
Tunelurile administrate sunt întotdeauna vizibile indiferent de cheia de restricție allowManualTunnels. Când allowManualTunnels este setat la false, secțiunea „Tunelurile mele" este ascunsă, dar tunelurile administrate din secțiunea „Tuneluri administrate" rămân complet vizibile și funcționale.
Aceasta asigură că configurațiile VPN implementate de organizație sunt întotdeauna accesibile utilizatorului, chiar și când administrarea manuală a tunelurilor este restricționată.
Comenzi rapide Siri
Tunelurile administrate nu apar niciodată în aplicația Scurtături. Acțiunile Conectare, Deconectare, Comutare și Editare pot viza numai tunelurile create de utilizator.
Când este prezentă o configurație de aplicație administrată, autentificarea prin blocării aplicației este omisă numai pentru acțiunile de scurtătură permise asupra tunelurilor create de utilizator. Comenzile rapide Siri necesită iOS 16.0 sau o versiune ulterioară, macOS 13.0 sau o versiune ulterioară ori visionOS 1.0 sau o versiune ulterioară.