Tunnels gérés
Déployez des tunnels VPN contrôlés par profil via MDM ou en installant directement un fichier .mobileconfig. Ils apparaissent dans Vylos comme des tunnels gérés en lecture seule.
Consultez Profils .mobileconfig pour des exemples complets de charges utiles VPN à l’échelle de l’appareil et par app.
Affichage des tunnels gérés
Les tunnels gérés apparaissent dans une section distincte « Tunnels gérés » en haut de la liste des tunnels de l'écran d'accueil, au-dessus des tunnels applicatifs créés par l'utilisateur. Cette séparation visuelle distingue clairement les tunnels gérés par l'organisation de ceux créés par l'utilisateur.
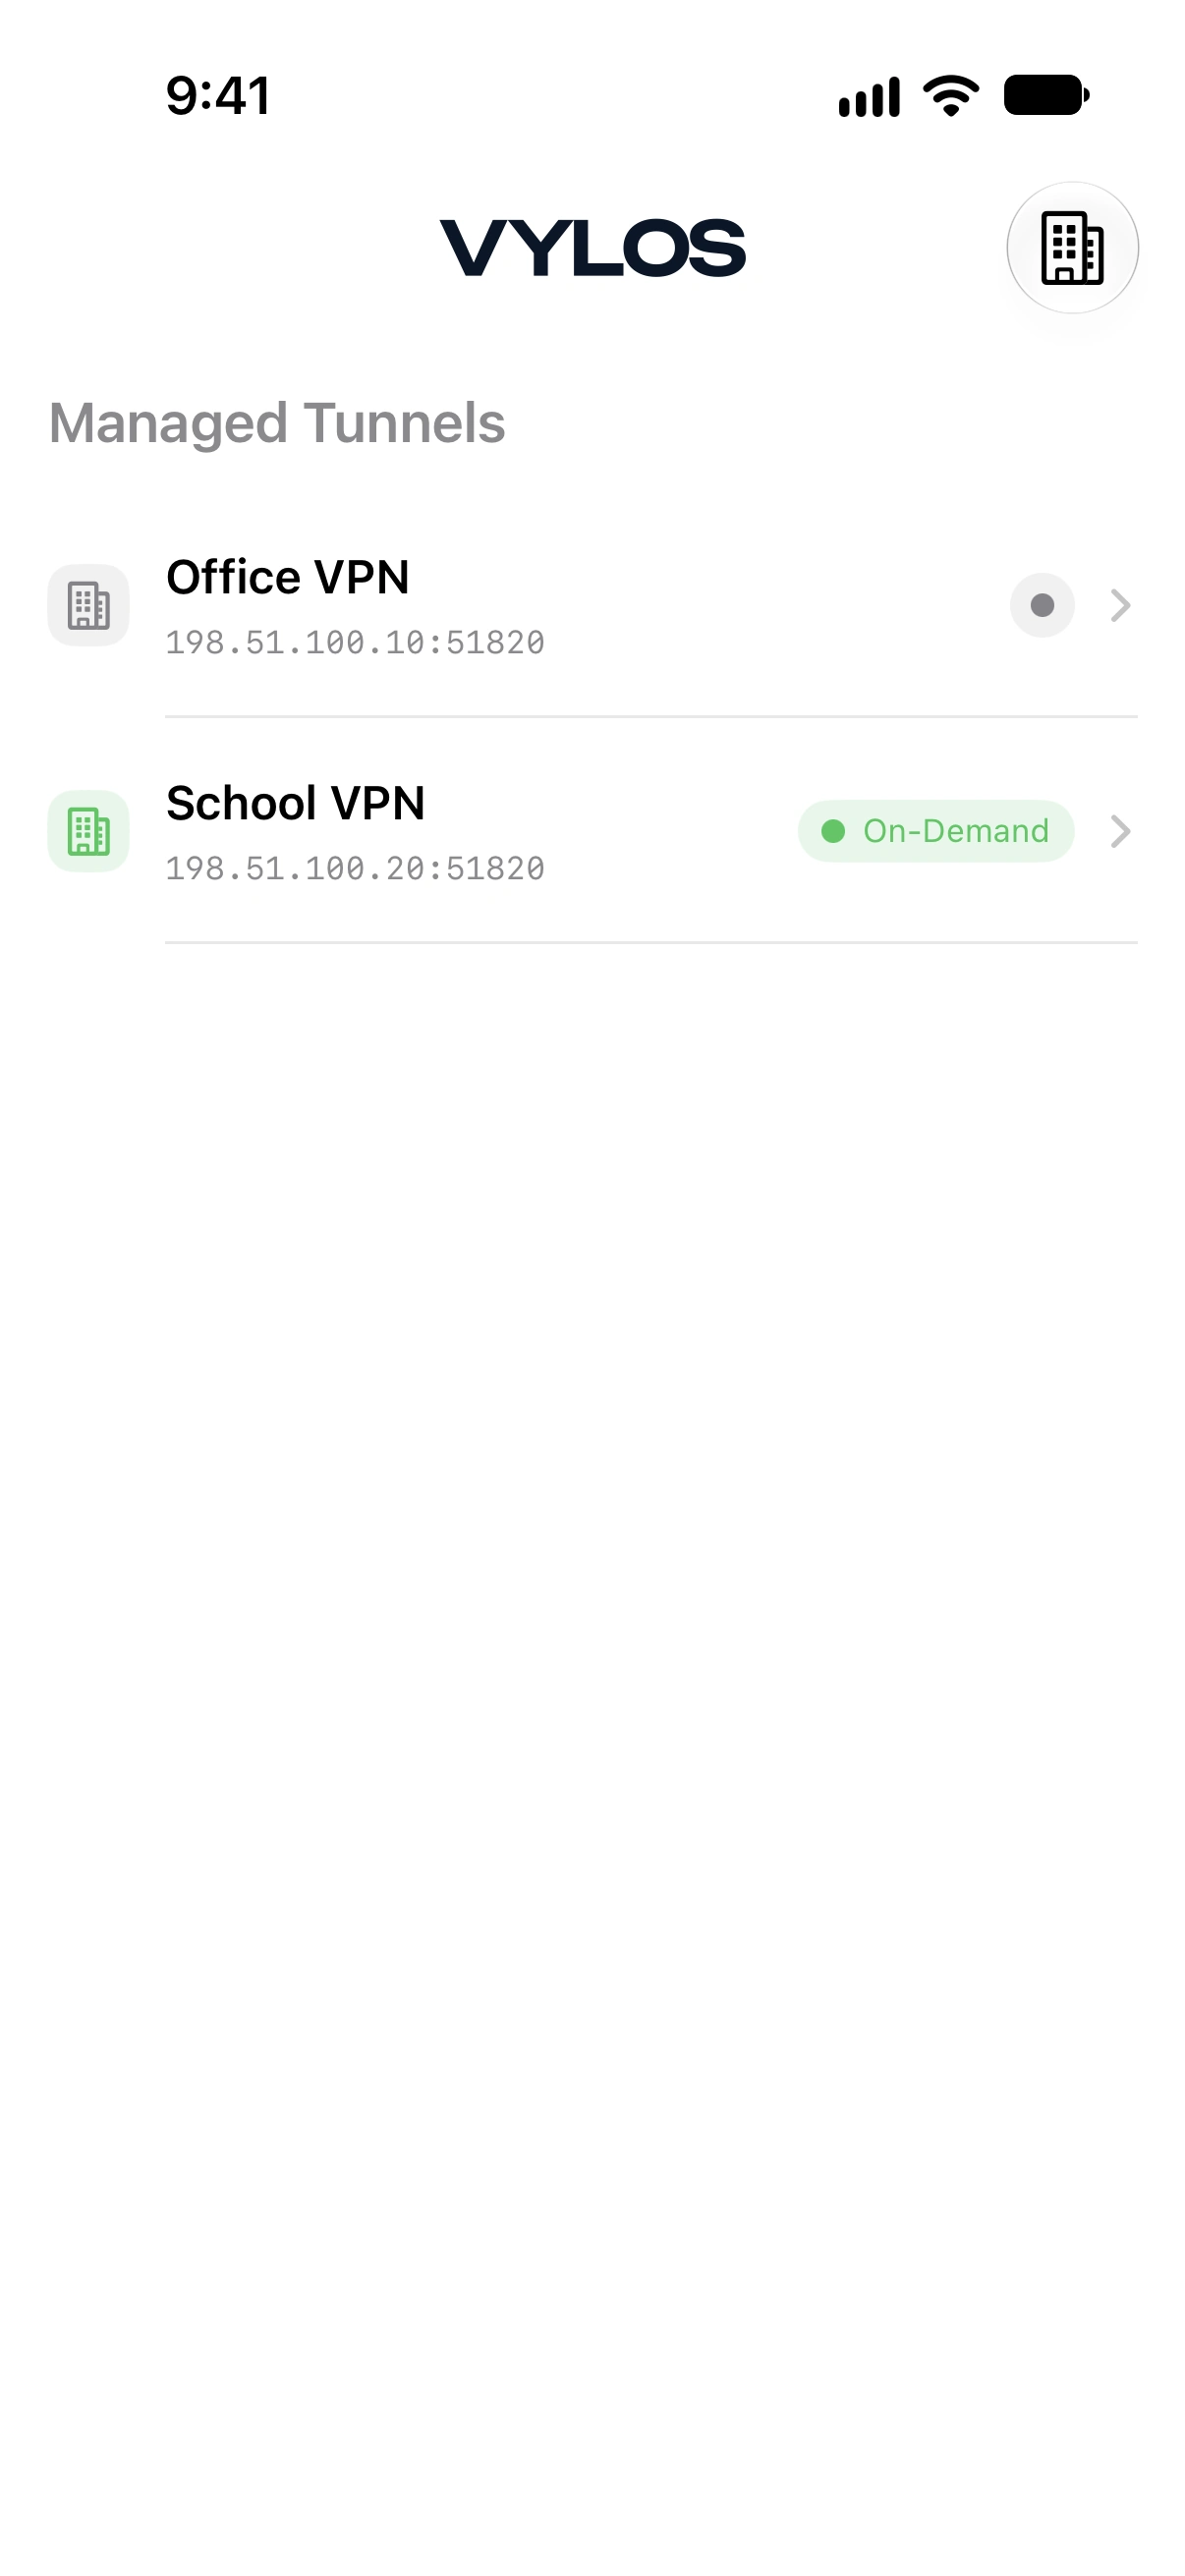
Accès en lecture seule
Les tunnels gérés sont en lecture seule dans l'application. Les utilisateurs ne peuvent pas les modifier ni les supprimer.
La vue détaillée du tunnel affiche les statistiques d'exécution (lorsque le tunnel est connecté), les graphiques de bande passante, les réglages de DNS fractionné et les règles d'activation à la demande. Les sections de configuration WireGuard interface et pair ne sont pas affichées pour les tunnels gérés, et les boutons de modification et de suppression ne sont pas disponibles.
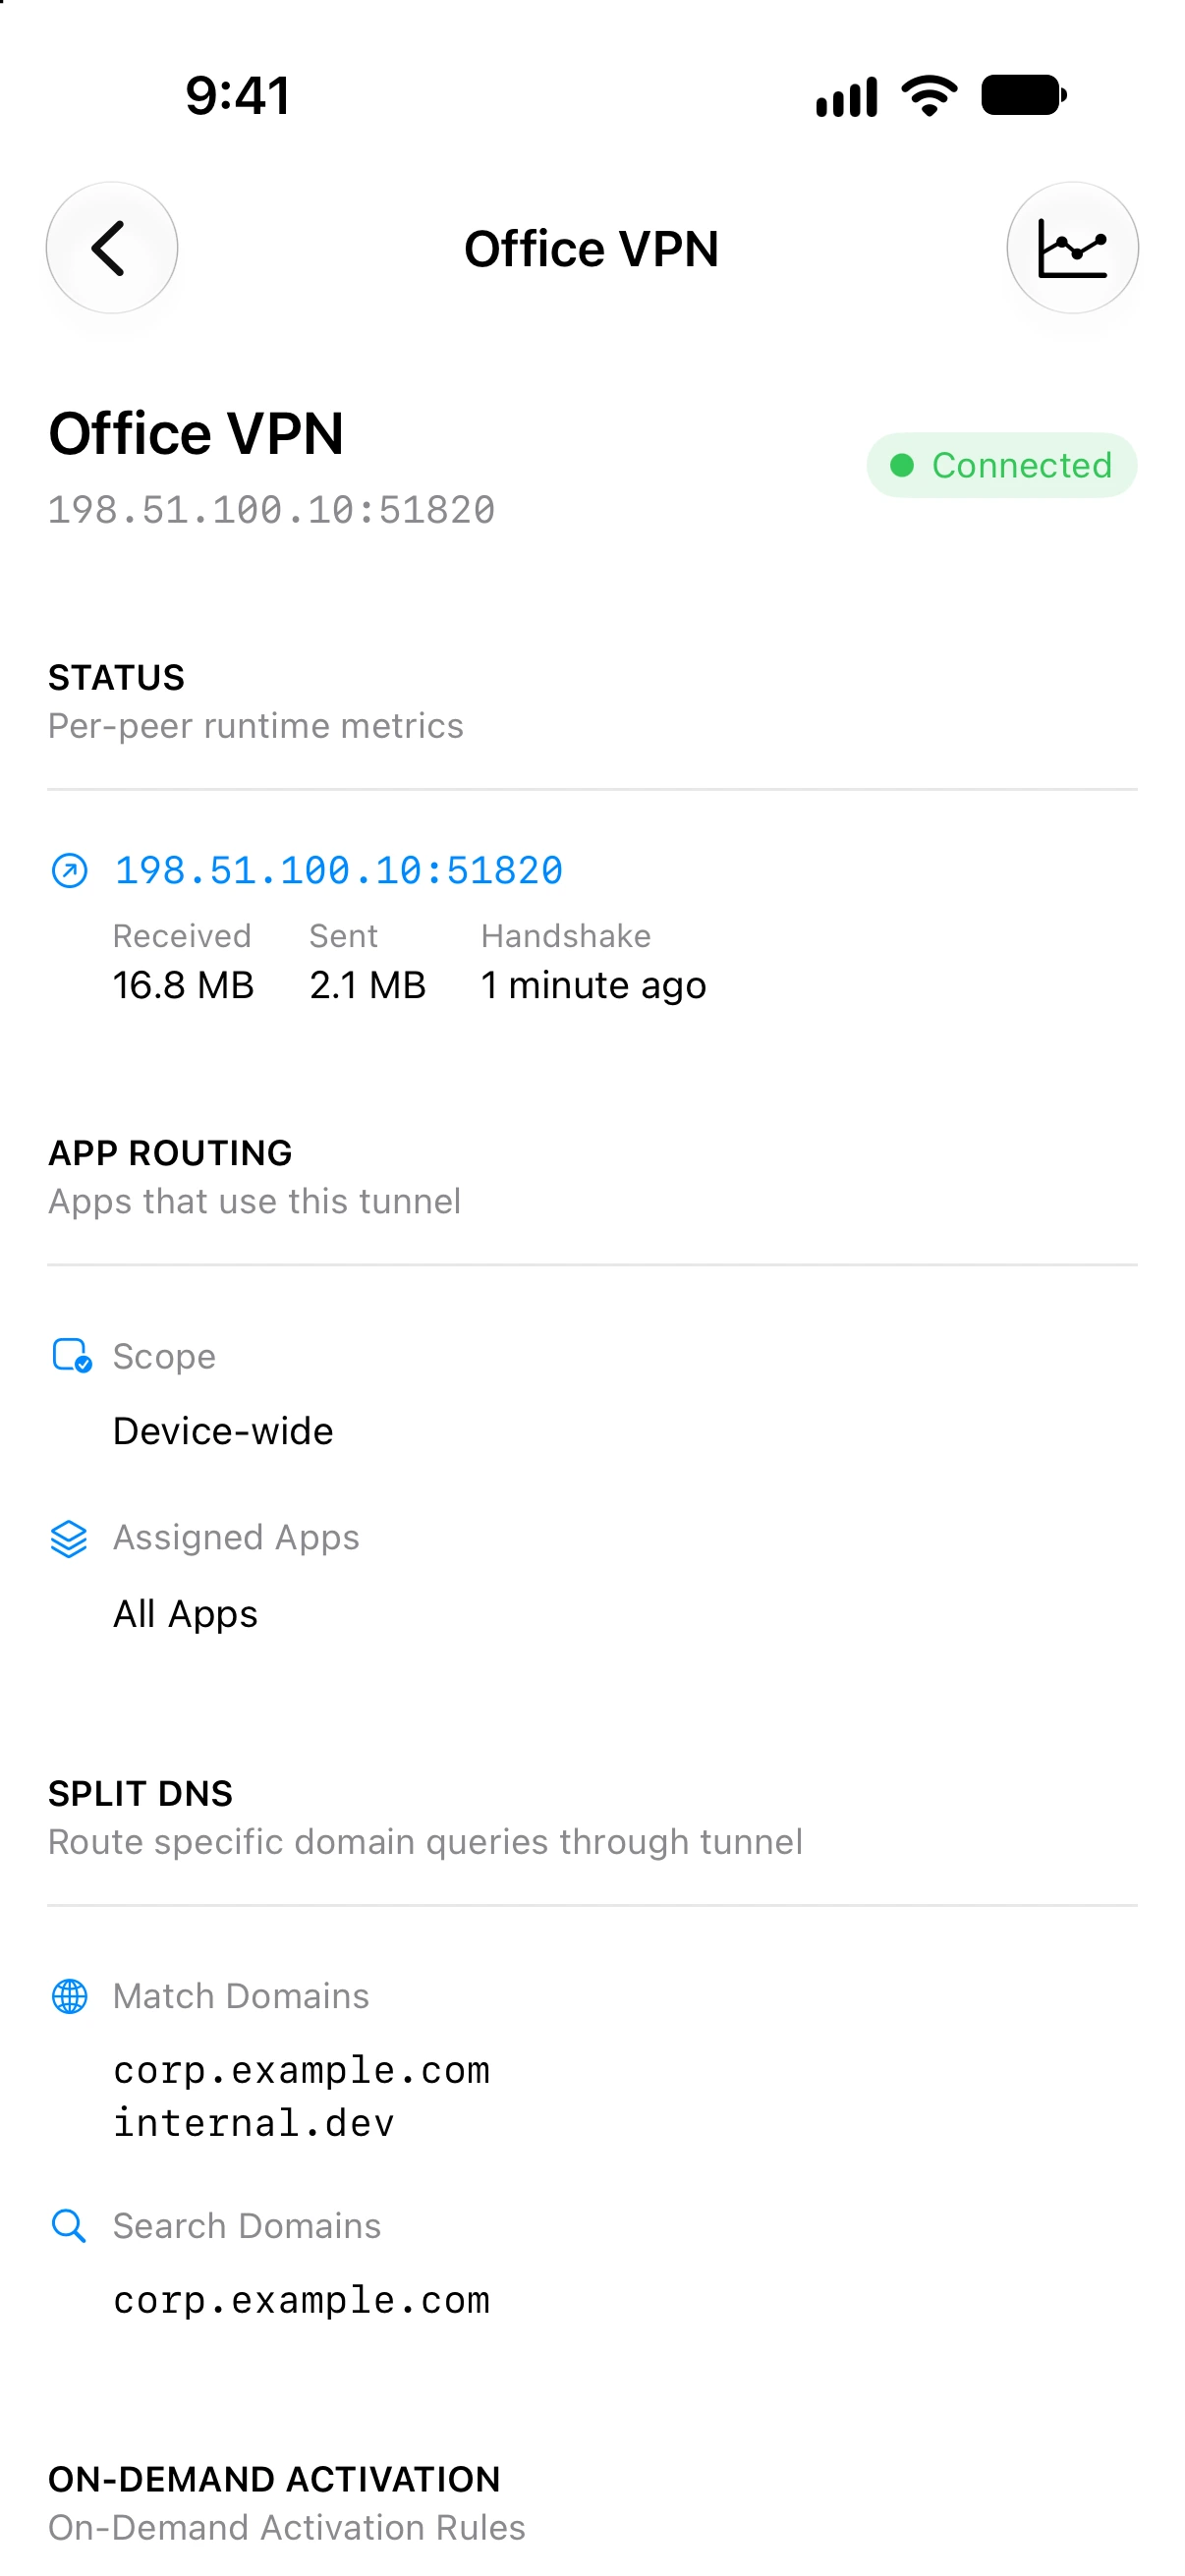
Pour modifier ou supprimer un tunnels gérés, mettez à jour ou retirez le profil de configuration correspondant. Utilisez la console MDM pour un profil distribué via MDM, ou les réglages de gestion des profils de l’appareil pour un fichier .mobileconfig installé directement.
Connexion et déconnexion
Les tunnels gérés ne comportent pas de commande d’activation visible dans la liste des tunnels ni dans la vue détaillée.
L’utilisateur peut activer ou désactiver la connexion VPN dans Réglages → VPN sous iOS et visionOS, ou dans Réglages Système → VPN sous macOS. Les règles d’activation à la demande configurées par l’administrateur informatique peuvent également contrôler l’état de la connexion.
Vylos affiche l’état actuel, mais ne propose aucune action manuelle de connexion ou de déconnexion pour les tunnels gérés.
Règles à la demande, coupe-circuit et DNS fractionné
Les tunnels gérés prennent en charge les mêmes règles d'activation à la demande et fonctionnalités de DNS fractionné disponibles pour les tunnels applicatifs :
-
Règles à la demande. Comportement de connexion automatique basé sur le type de réseau (cellulaire, Wi-Fi) avec filtrage par liste blanche et liste noire de SSID.
-
DNS fractionné. Routage de domaines par tunnel utilisant des domaines de correspondance et des domaines de recherche.
-
Coupe-circuit. Stratégie Apple pour tous les réseaux qui réduit les fuites de trafic lorsqu’un tunnel configuré n’est plus disponible.
Configurez l’activation automatique avec OnDemandRules, le coupe-circuit avec VPN.IncludeAllNetworks et le DNS fractionné avec VendorConfig.VylosConfigBase64 ou VylosConfig. Vylos évalue aussi AllowedIPs et les serveurs DNS, puis indique si la couverture est complète, restreinte ou absente. Consultez Profils .mobileconfig pour des exemples complets.
Ces informations sont en lecture seule et ne peuvent pas être modifiées dans Vylos, que le profil ait été distribué via MDM ou installé directement en tant que fichier .mobileconfig.
Visibilité sous les restrictions
Les tunnels gérés sont toujours visibles quelle que soit la clé de restriction allowManualTunnels. Lorsque allowManualTunnels est défini à false, la section « Mes tunnels » est masquée, mais les tunnels gérés dans la section « Tunnels gérés » restent pleinement visibles et fonctionnels.
Les configurations VPN déployées par l'organisation restent ainsi toujours accessibles à l'utilisateur, même lorsque la gestion manuelle des tunnels est restreinte.
Raccourcis Siri
Les tunnels gérés ne sont jamais proposés dans l’app Raccourcis. Les actions Connecter, Déconnecter, Basculer et Modifier ne peuvent cibler que les tunnels créés par l’utilisateur.
Lorsqu’une configuration d’app gérée est présente, l’authentification par le verrouillage de l'application n’est contournée que pour les actions de raccourci autorisées sur les tunnels créés par l’utilisateur. Les raccourcis Siri nécessitent iOS 16.0 ou version ultérieure, macOS 13.0 ou version ultérieure, ou visionOS 1.0 ou version ultérieure.