Omówienie wdrażania
Wybierz kanał zarządzania Apple odpowiadający zachowaniu Vylos, które organizacja chce wdrożyć.
Trzy oddzielne warstwy zarządzania
Vylos obsługuje zasady aplikacji, VPN dla całego urządzenia i VPN na aplikację za pomocą oddzielnych mechanizmów Apple. Można je wdrożyć niezależnie lub połączyć na tym samym urządzeniu zarządzanym.
| Cel | Mechanizm Apple | Sposób dostarczenia na urządzenie |
|---|---|---|
| Sterowanie ograniczeniami i preferencjami Vylos | Konfiguracja zarządzanych aplikacji | MDM przypisuje słownik konfiguracji do zarządzanej aplikacji Vylos. |
| Instalacja tunelu WireGuard dla całego urządzenia | Profil konfiguracji com.apple.vpn.managed | Dostarczenie przez MDM lub bezpośrednia instalacja pliku .mobileconfig. |
| Kierowanie wybranych zarządzanych aplikacji przez WireGuard | com.apple.vpn.managed.applayer i przypisanie | MDM instaluje tunel i kojarzy zarządzane aplikacje z jego VPNUUID; sama instalacja bezpośrednia nie może przypisać aplikacji. |
Konfiguracja zarządzanych aplikacji nie jest profilem VPN, a profil VPN nie zarządza automatycznie preferencjami Vylos. To rozróżnienie zapobiega pomyleniu słownika zasad aplikacji z instalowalnym plikiem .mobileconfig.
Zasady aplikacji
Konfiguracja zarządzanych aplikacji jest głównym źródłem informacji o wszystkich obsługiwanych kluczach, interpretacji wartości, pierwszeństwie, czasie odświeżania i pełnym przykładowym słowniku. Zarządzanie ograniczeniami opisuje widoczny dla użytkownika skutek każdej wymuszonej funkcji.
Każdy niepusty zarządzany słownik pomija uwierzytelnianie Blokady aplikacji Vylos, ponieważ dostęp do urządzenia kontroluje organizacja. Nie pomija ograniczeń zapisanych w tym słowniku.
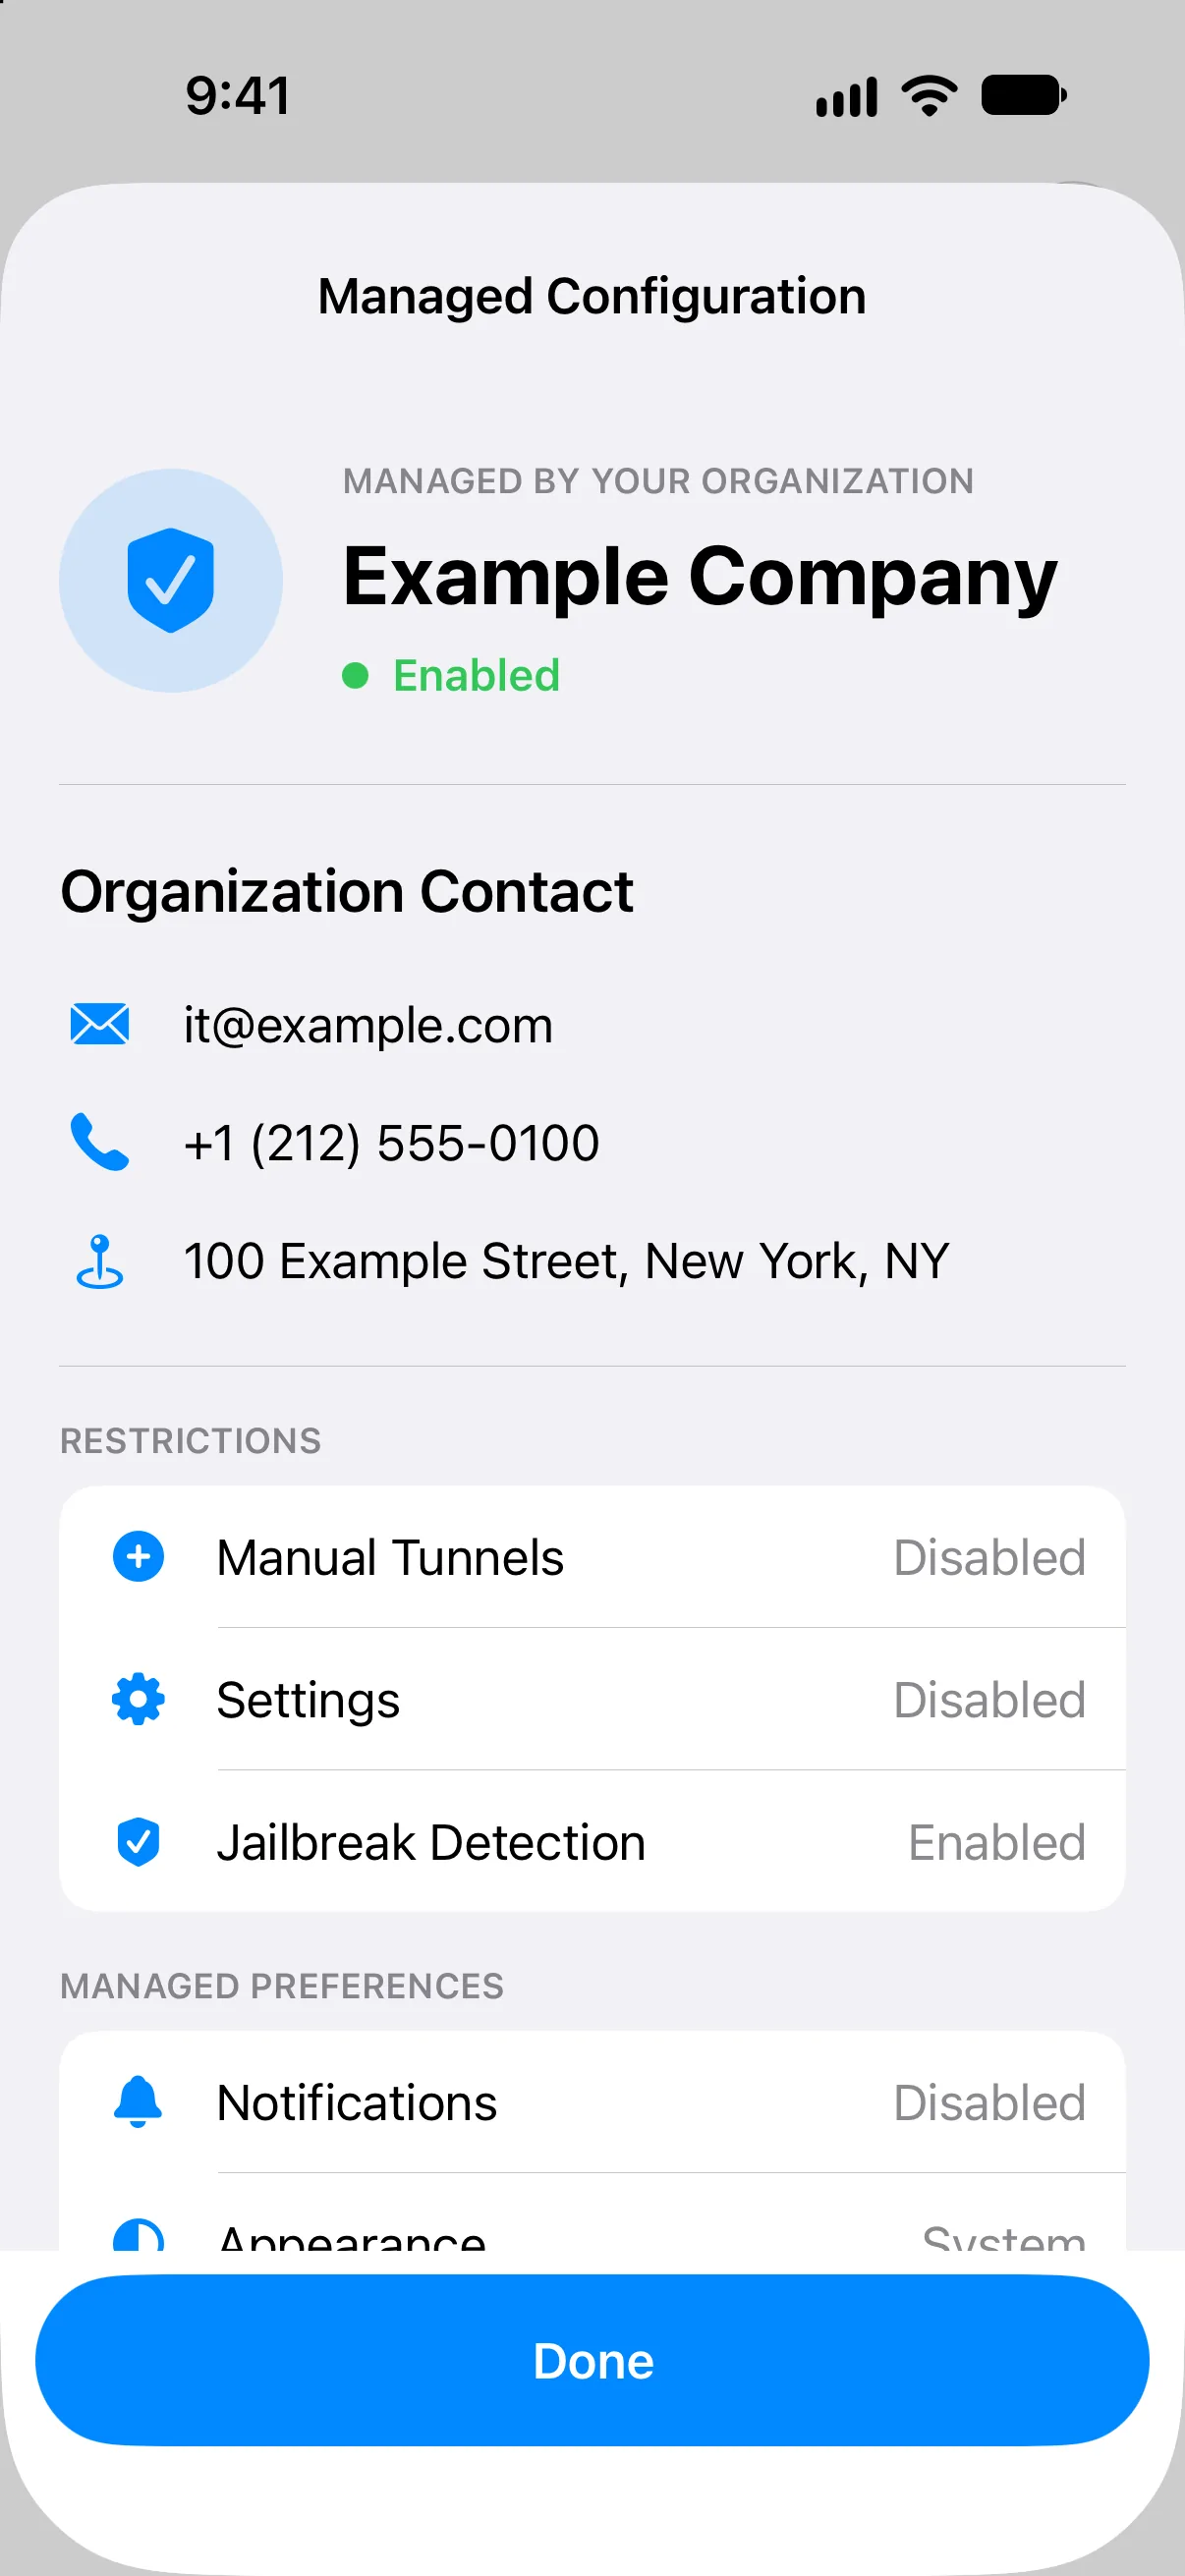
Gdy konfiguracja jest aktywna, Vylos najpierw pokazuje dane kontaktowe organizacji, a następnie ograniczenia i zarządzane preferencje. Użytkownicy mogą przeglądać wartości, ale nie mogą zmieniać ich w Vylos.
Zarządzane tunele VPN
Wdrażanie za pomocą profili .mobileconfig zawiera główne przykłady ładunków dla całego urządzenia i na aplikację, w tym WgQuickConfigBase64. Wdrażanie zarządzanych tuneli wyjaśnia, jak są wyświetlane i jak działają w Vylos.
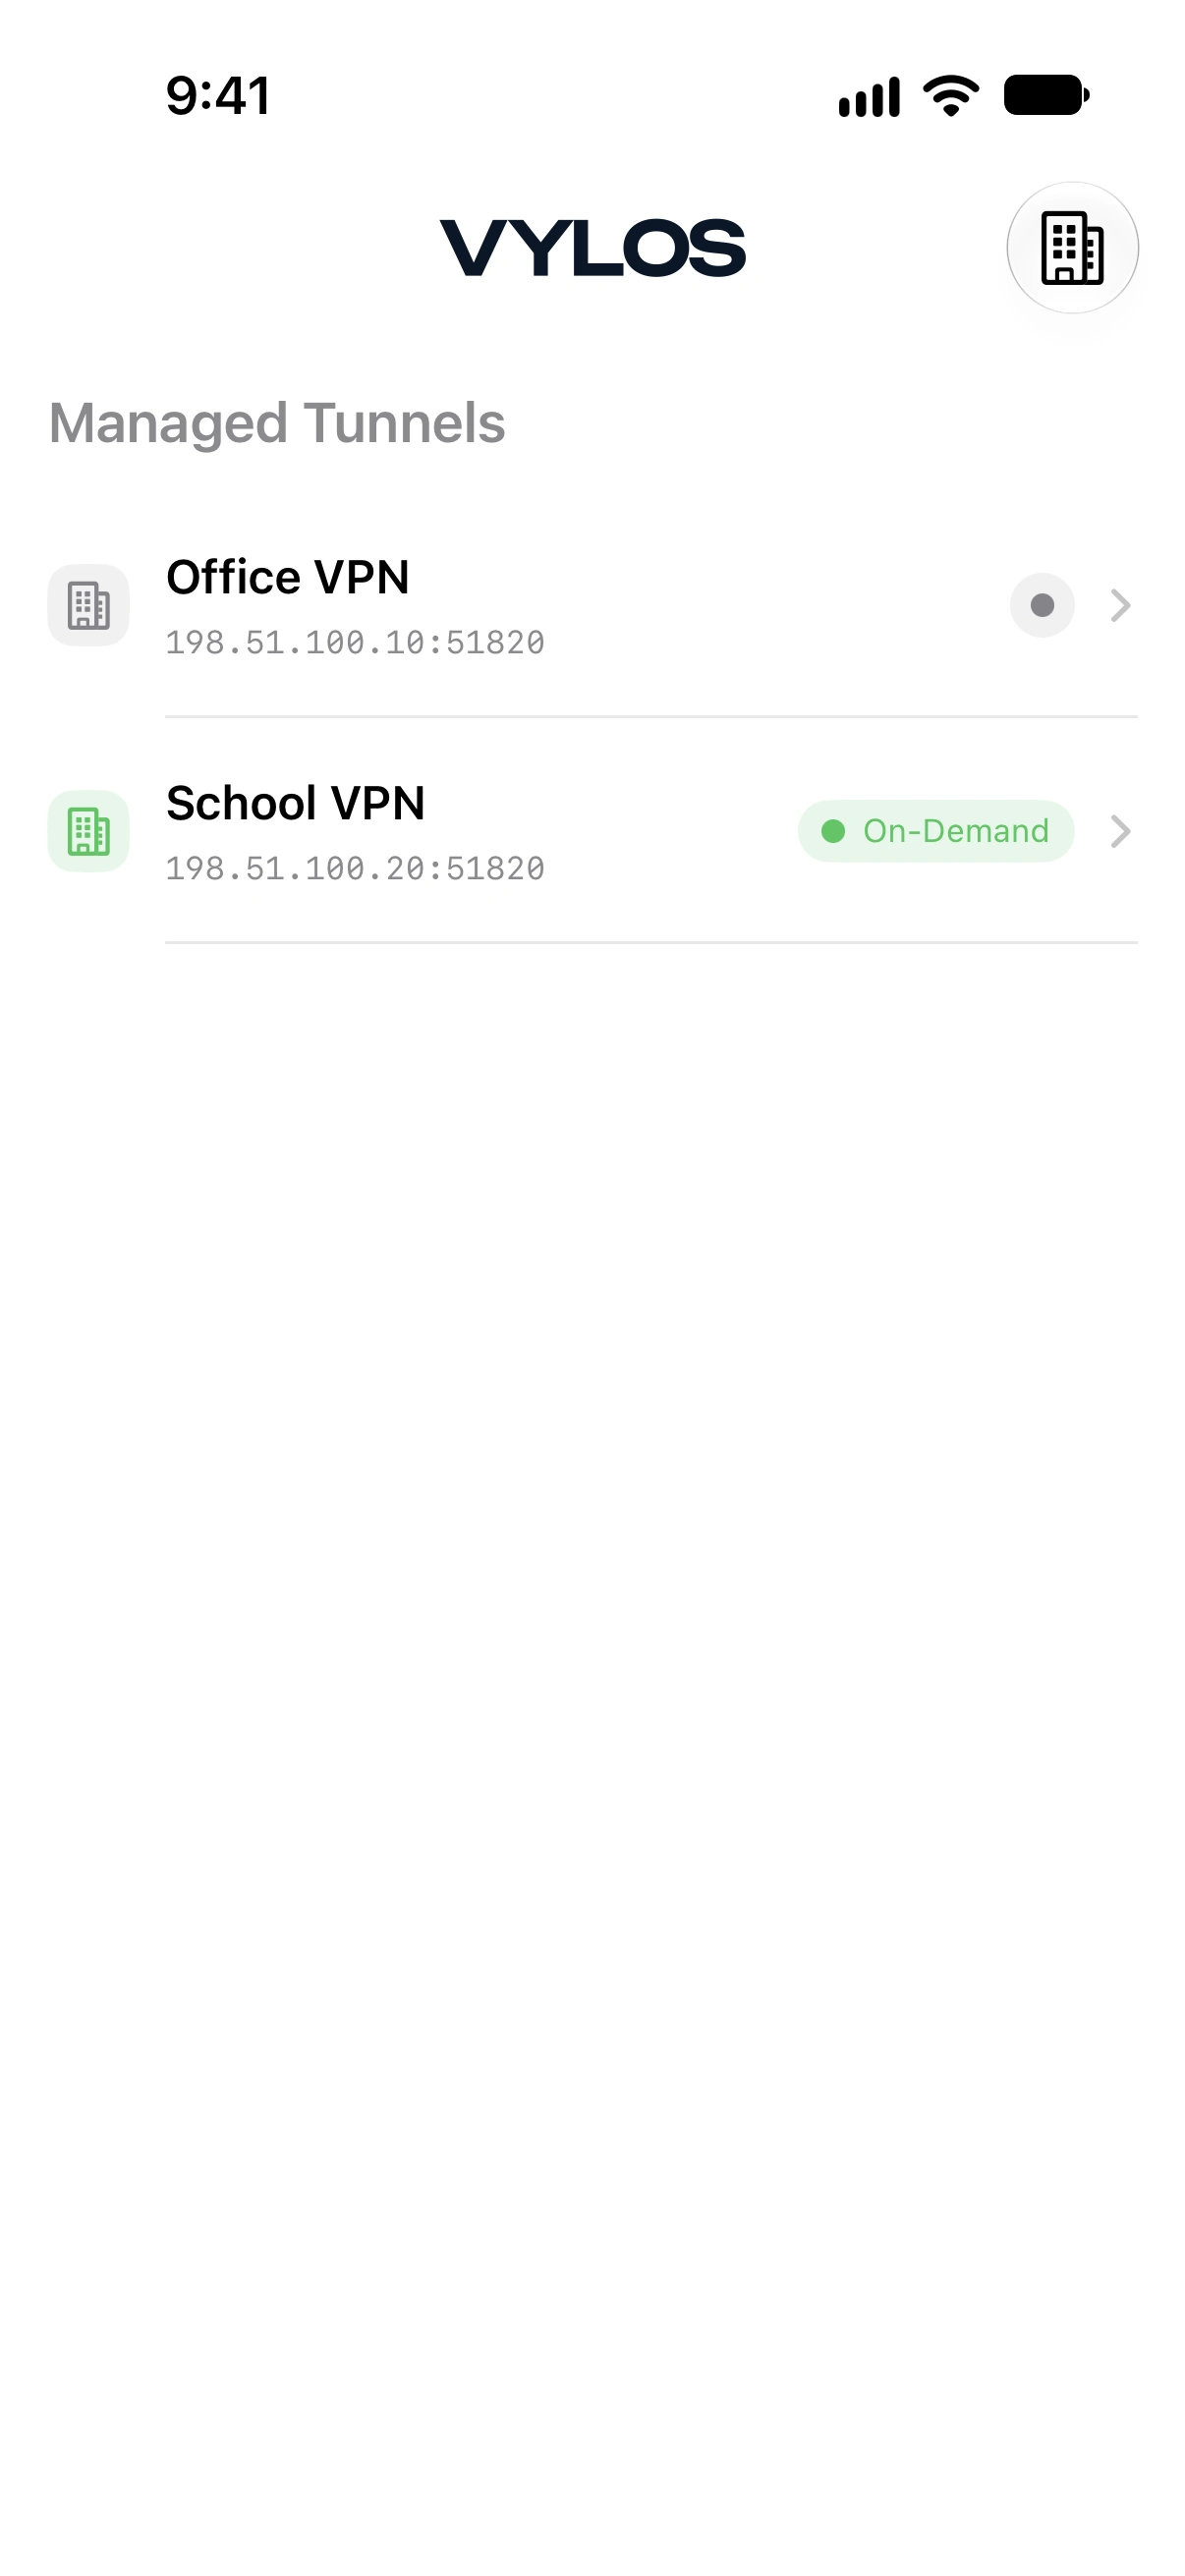
Vylos pokazuje oba rodzaje tuneli w osobnej sekcji tylko do odczytu. Użytkownicy mogą sprawdzić stan, zakres routingu, przepustowość, dzielony DNS i działanie na żądanie bez edytowania konfiguracji organizacji.
Routing na aplikację
W środowisku produkcyjnym routing na aplikację wymaga przypisań zarządzanych aplikacji przez MDM w iOS, iPadOS i visionOS. macOS używa zarządzanego ładunku mapowania aplikacji razem z profilem AppLayerVPN. Konfigurowanie VPN na aplikację opisuje przypisania VPNUUID, zastępowanie i usuwanie aplikacji, obsługiwane pola routingu oraz informacje widoczne w Vylos. Instalacja profilu bez tych przypisań tworzy pozycję VPN, ale nie wybiera ruchu żadnej aplikacji.
Odświeżanie i opóźnione dostarczanie
Vylos odczytuje konfigurację zarządzanych aplikacji przy uruchomieniu oraz gdy scena staje się aktywna lub wraca na pierwszy plan. Po powrocie na pierwszy plan sprawdza także nowe profile VPN co dwie sekundy przez maksymalnie 30 sekund, ponieważ Apple może opublikować dostarczony profil z krótkim opóźnieniem.
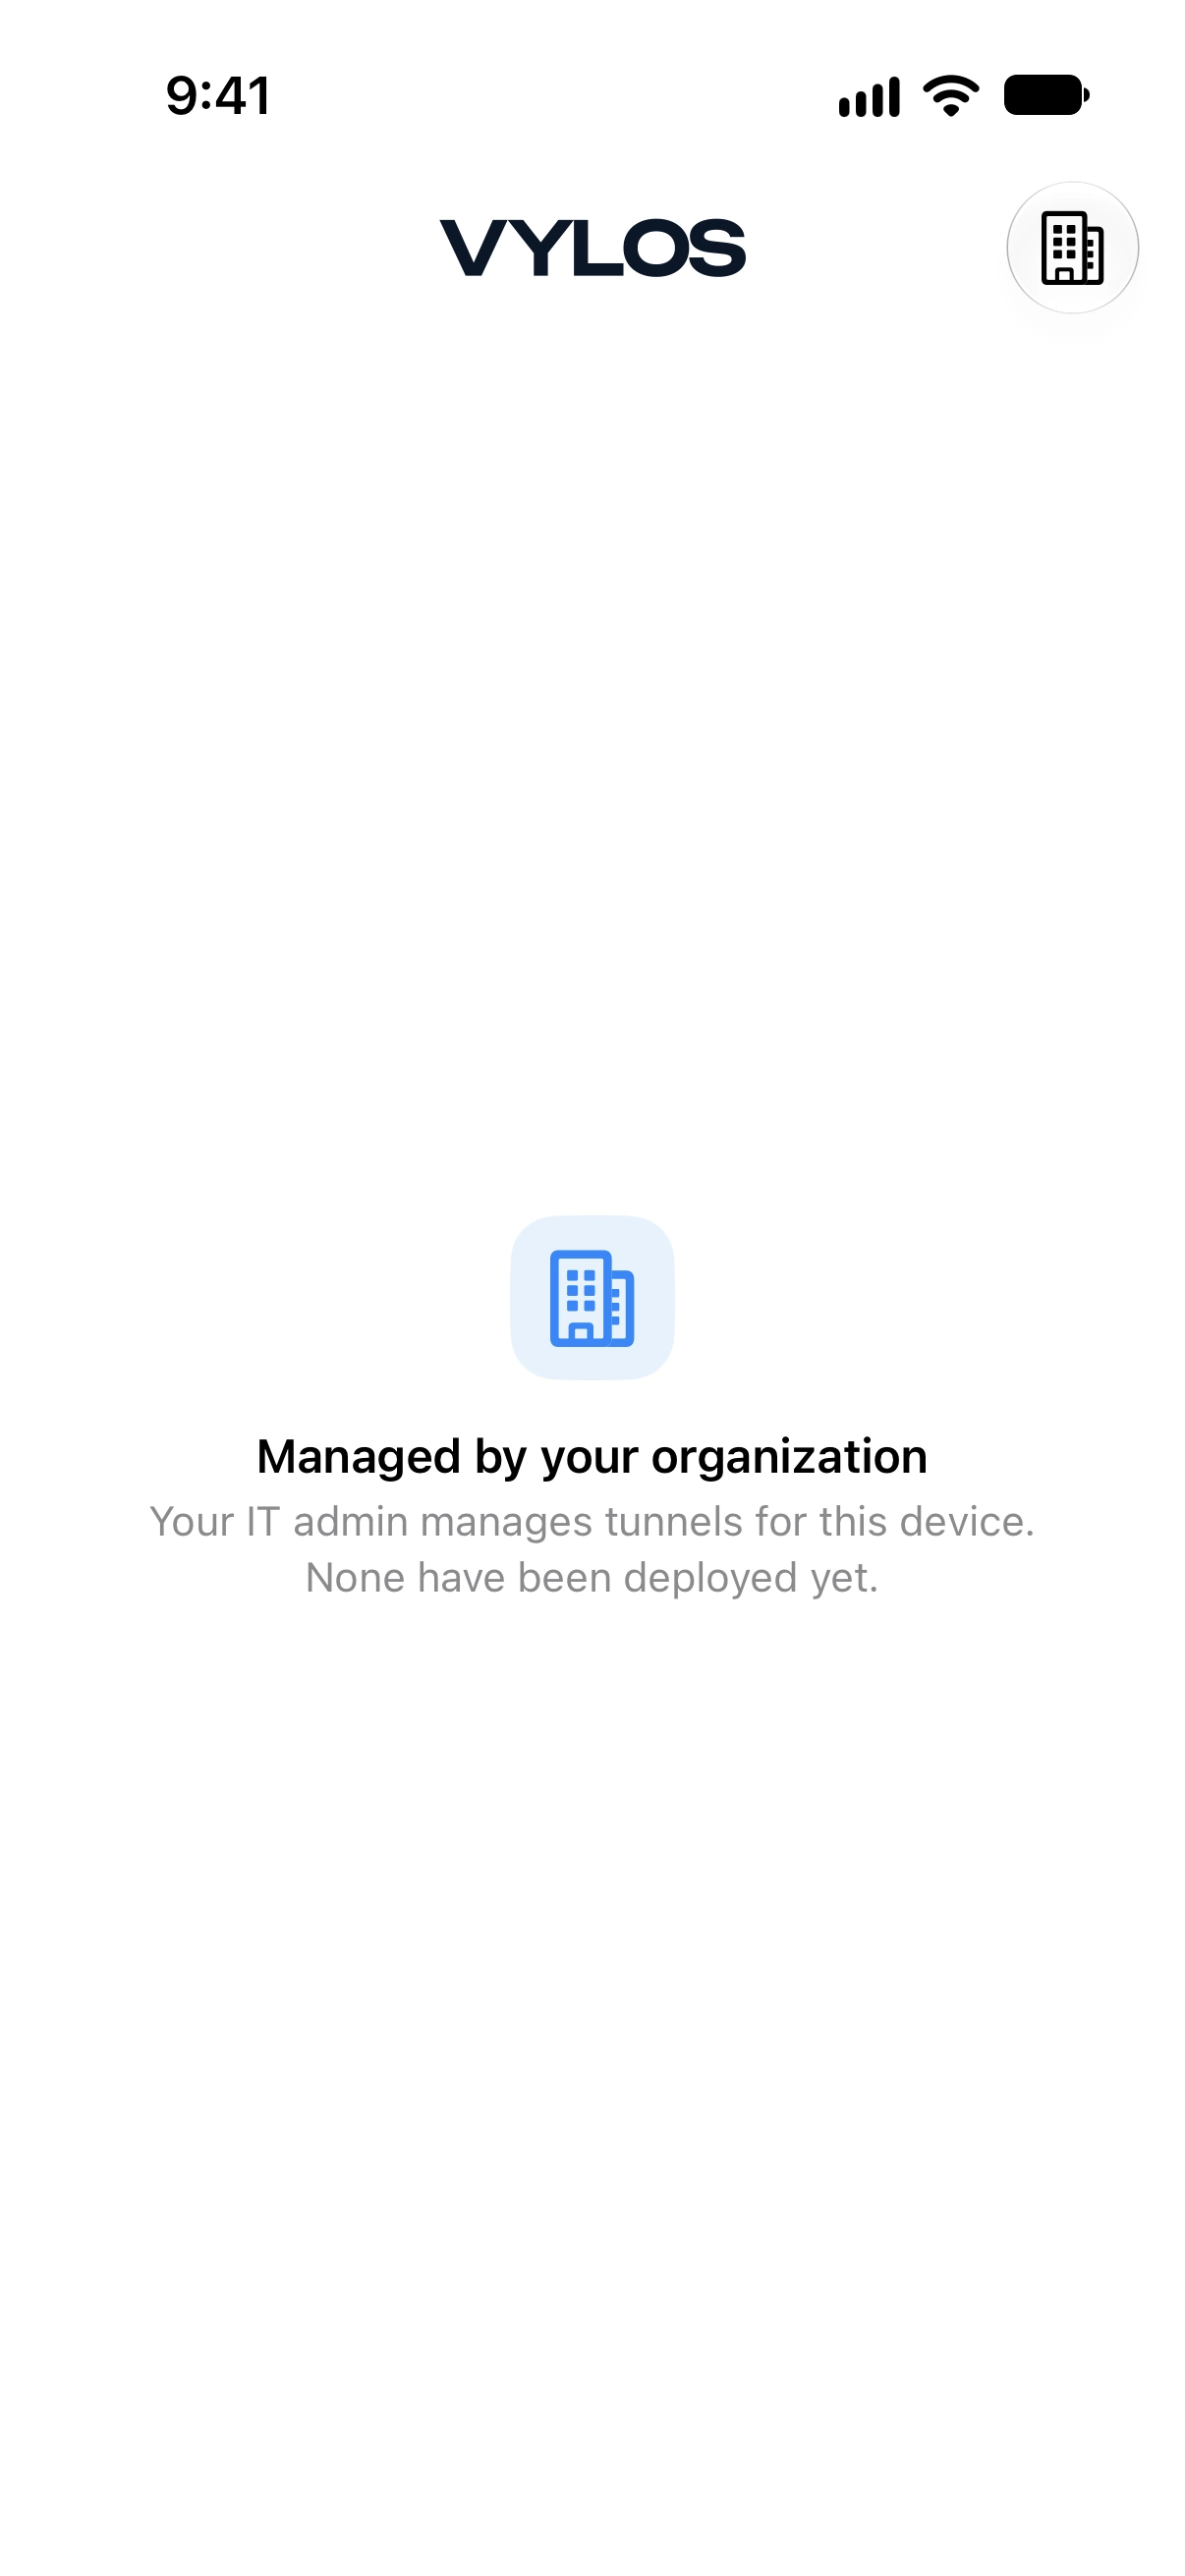
Jeśli zasady wyłączają tunele ręczne, ale zarządzany VPN jeszcze nie dotarł, ekran główny wyjaśnia, że organizacja nie przypisała tunelu. Nie pokazuje ogólnego pustego stanu przeznaczonego dla użytkownika niezarządzanego.
Lista kontrolna wdrożenia
- Zainstaluj lub przypisz Vylos jako zarządzaną aplikację, jeśli potrzebujesz konfiguracji zarządzanych aplikacji lub routingu na aplikację.
- Wybierz VPN dla całego urządzenia albo VPN na aplikację i utwórz odpowiedni ładunek
.mobileconfig. - W przypadku VPN na aplikację skojarz każdą docelową zarządzaną aplikację z
VPNUUIDtunelu. - Dodaj wyłącznie klucze konfiguracji zarządzanych aplikacji, które organizacja zamierza kontrolować.
- Uruchom Vylos lub przenieś aplikację na pierwszy plan i sprawdź wartości zasad, zarządzany tunel oraz zgłaszany zakres routingu.
Usunięcie przypisania zarządzanej aplikacji, słownika konfiguracji aplikacji i profilu VPN to trzy oddzielne czynności administracyjne. Zaktualizuj każdą używaną warstwę, aby na urządzeniu nie pozostały nieaktualne zasady ani routing aplikacji.