Seguretat i bloqueig de l'aplicació
Protegiu l'accés a Vylos amb autenticació biomètrica, codis TOTP i emmagatzematge segur al Keychain.
Configurar el bloqueig de l'app
- Obriu Configuració i aneu a Protecció de l'app.
- Trieu Autenticació local per utilitzar Face ID, Touch ID, Optic ID o el codi del dispositiu, o bé App d'autenticació per utilitzar TOTP.
- Completeu la sol·licitud d'autenticació del sistema o verifiqueu el primer codi de sis dígits de l'app d'autenticació.
- Poseu Vylos en segon pla i torneu-lo a obrir per comprovar que el bloqueig funciona com espereu.
Trieu Desactivat al mateix selector per eliminar el bloqueig de l'app. Una configuració d'app gestionada pot ometre el pas d'autenticació, però continua aplicant totes les restriccions de l'organització.
Bloqueig de l'aplicació
El bloqueig de l'aplicació impedeix l'accés no autoritzat a l'aplicació. El podeu configurar des de la secció Protecció de l'aplicació a la Configuració.
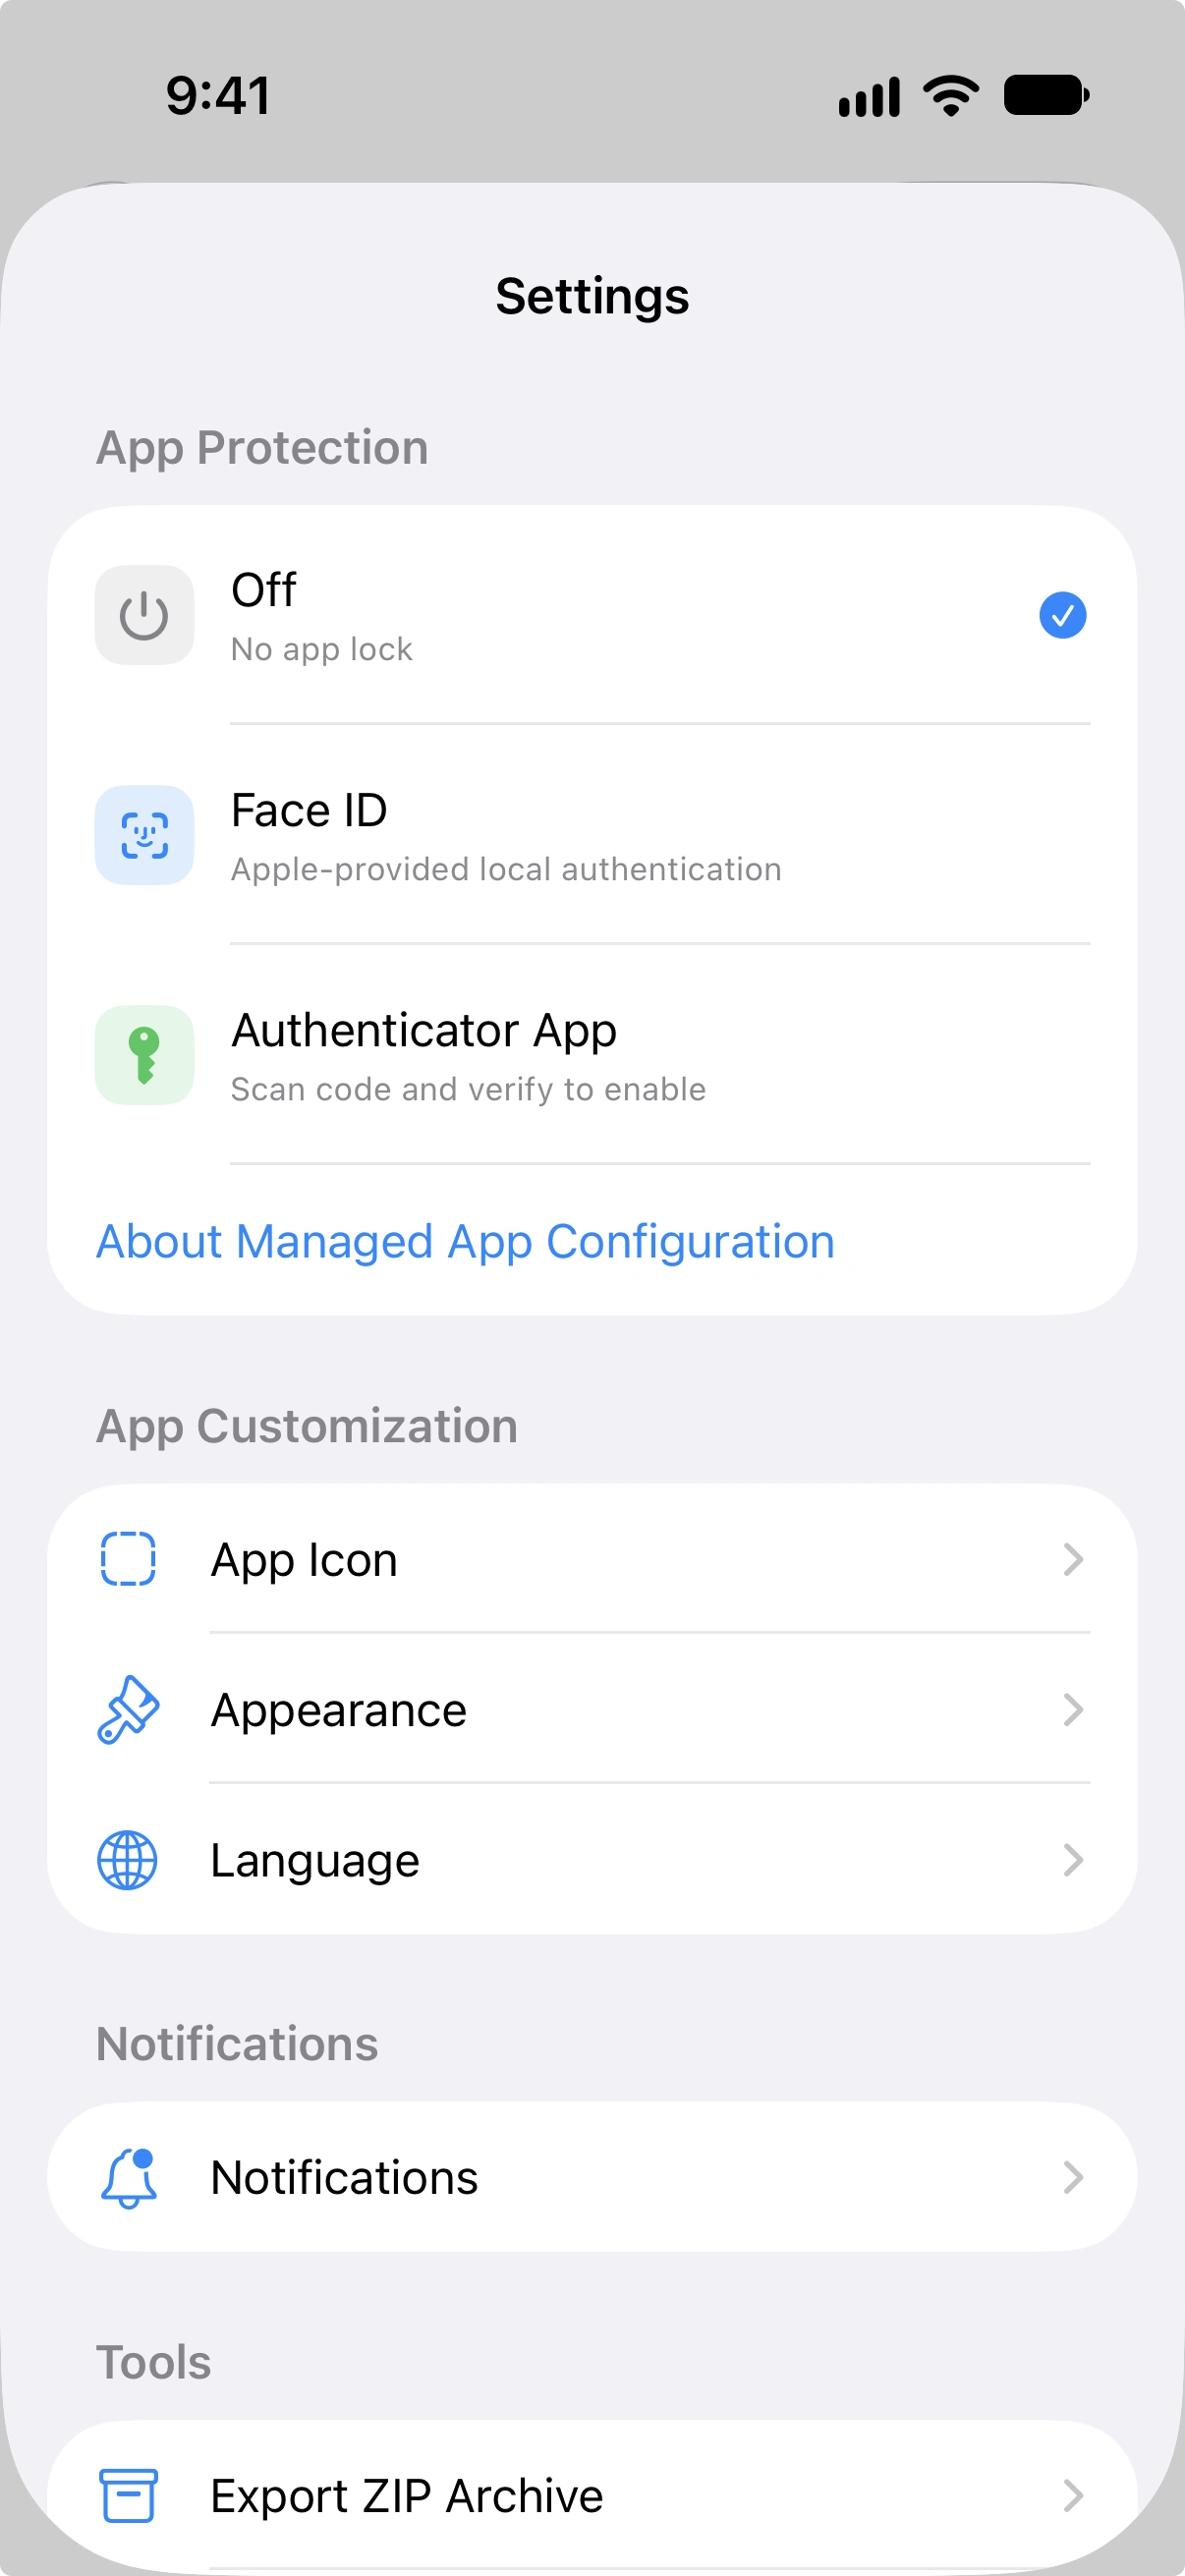
Mètodes de protecció
| Mètode | Descripció |
|---|---|
| Desactivat | Sense bloqueig. L'aplicació és accessible sense autenticació. |
| Autenticació local | Utilitza Face ID, Touch ID o el codi del dispositiu, segons el maquinari disponible. |
| Aplicació d'autenticació | Utilitza una contrasenya d'un sol ús basada en el temps (TOTP) verificada a través d'una aplicació d'autenticació com ara Google Authenticator o Authy. |
Autenticació local
Quan està configurat com a autenticació local, Vylos utilitza la biometria del dispositiu o el codi per protegir l'accés. La pantalla de bloqueig mostra l'etiqueta adequada — Face ID, Touch ID o Codi — segons el que el dispositiu admeti.
A visionOS, Vylos anomena aquest mètode Codi, tot i que la sol·licitud d'Apple pot utilitzar Optic ID i recórrer al codi del dispositiu si cal. L'autenticació s'inicia automàticament en obrir l'app i en tornar-la al primer pla.
Aplicació d'autenticació (TOTP)
Quan trieu el mètode d'aplicació d'autenticació, Vylos genera una clau secreta per a l'ús amb una aplicació d'autenticació TOTP. El procés de configuració funciona de la manera següent:
- Vylos genera un secret aleatori de 20 bytes i el codifica en Base32.
- Es mostra un codi QR que podeu escanejar amb la vostra aplicació d'autenticació. També es mostra una clau secreta manual si preferiu introduir-la a mà.
- El codi QR utilitza el format d'URI estàndard
otpauth://:otpauth://totp/Vylos:App Lock?secret=...&issuer=Vylos&algorithm=SHA1&digits=6&period=30. - Heu d'introduir un codi de verificació de 6 digits vàlid de la vostra aplicació d'autenticació per confirmar la configuració abans que el TOTP s'activi.
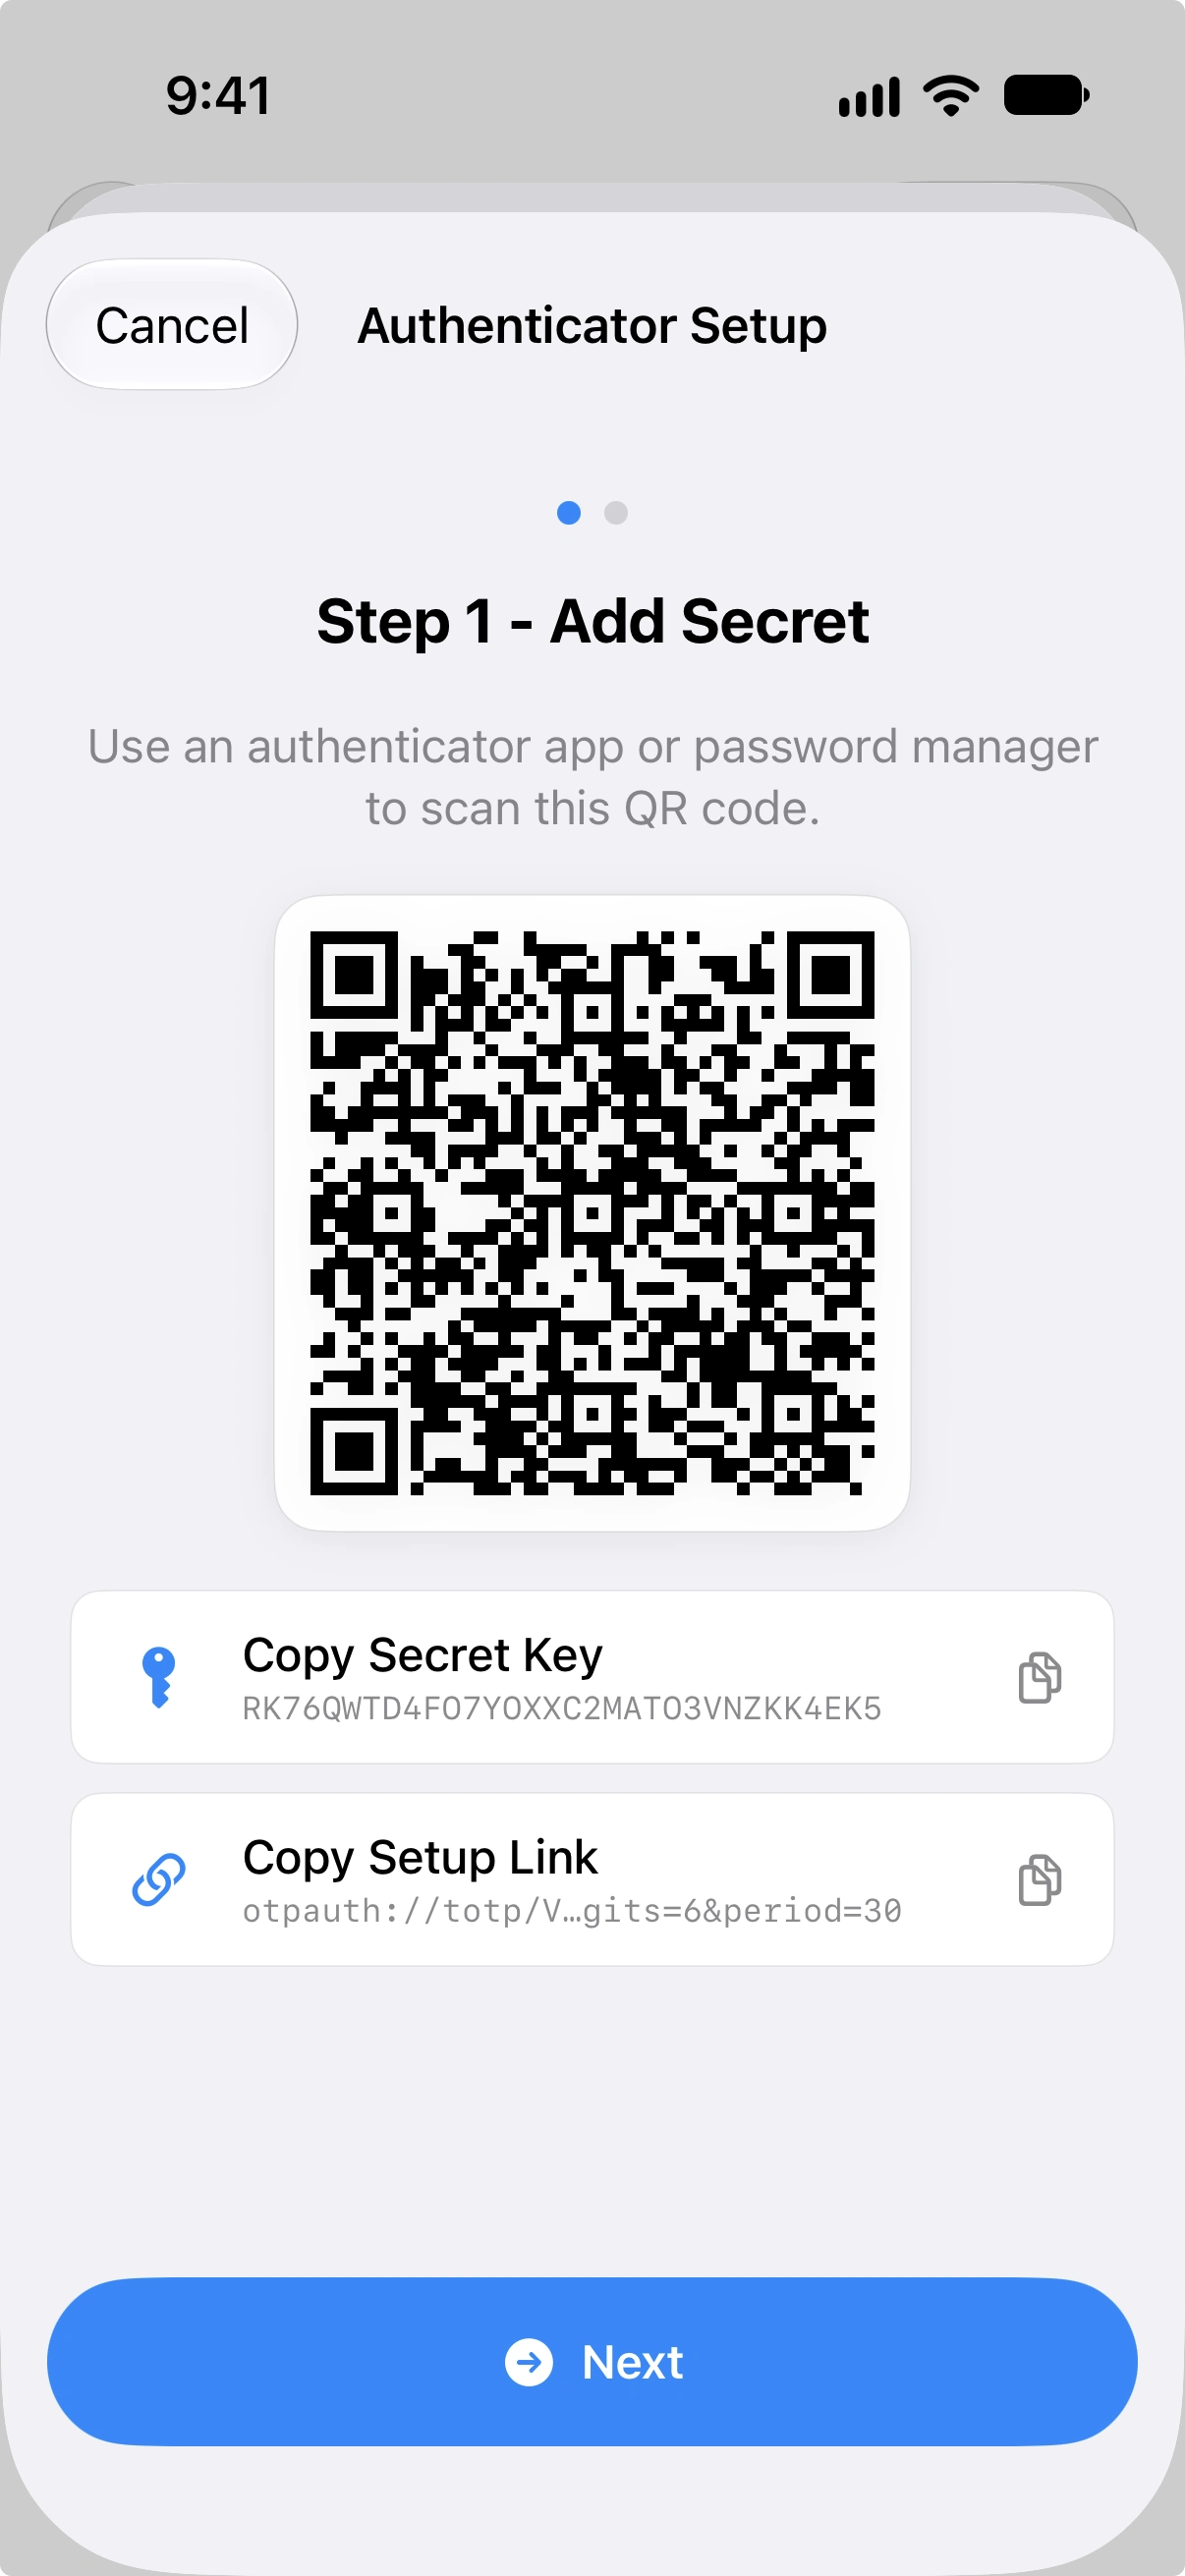
Podeu copiar la clau secreta o l'enllaç de configuració complet (URI otpauth://) al porta-retalls. Ambdós valors expiren automàticament del porta-retalls després de 120 segons.
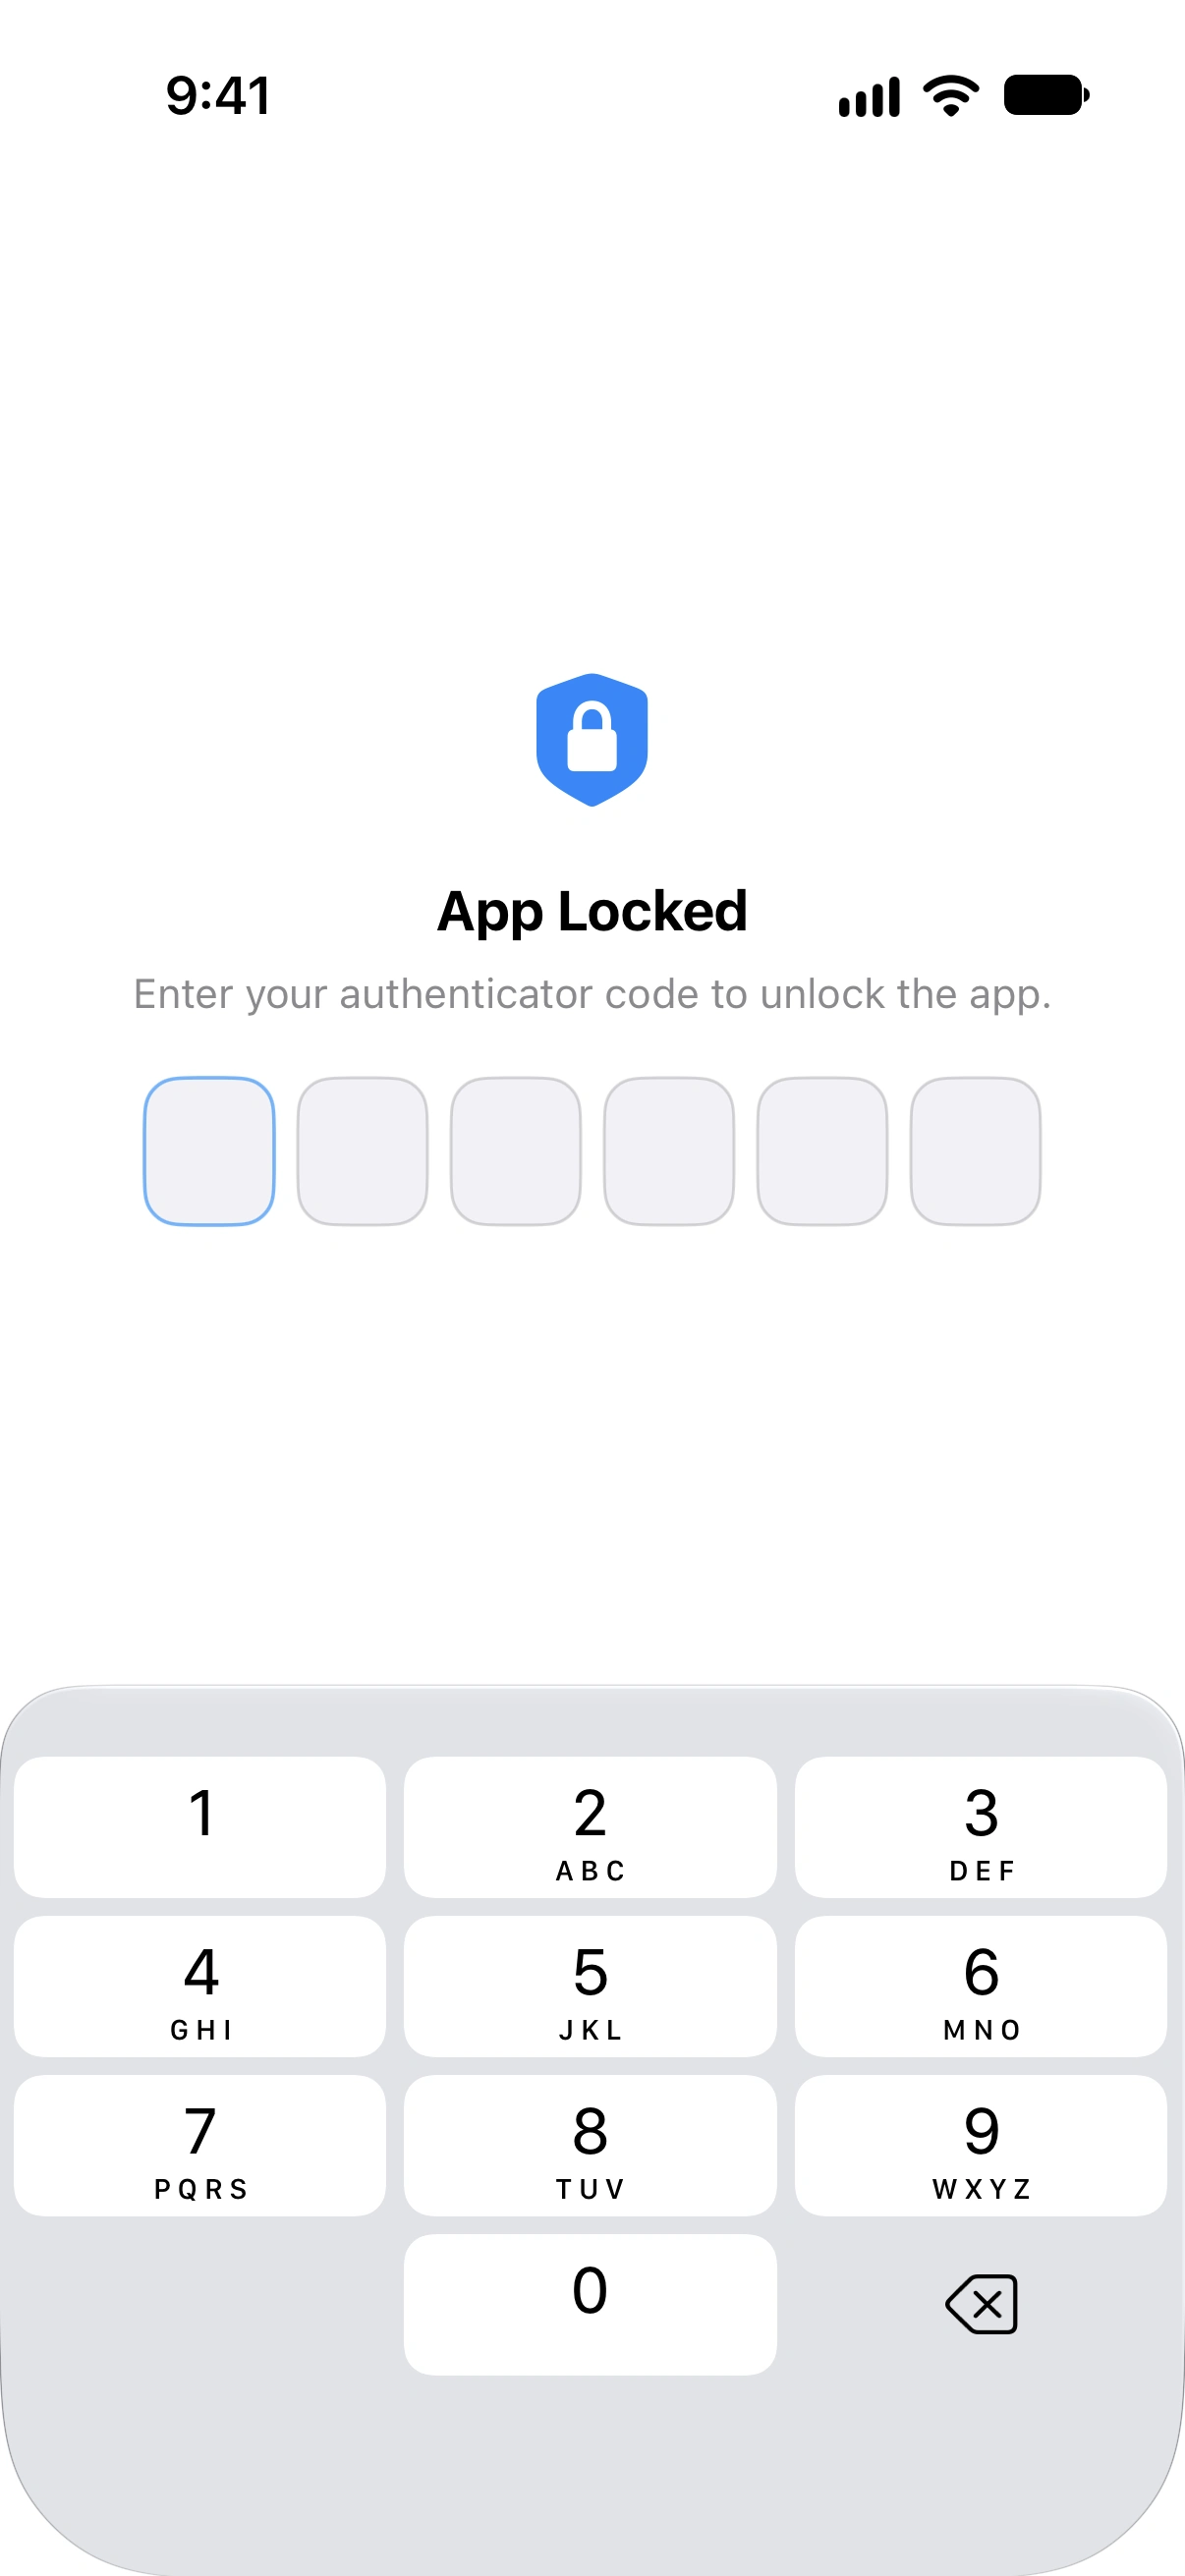
Un cop configurat el TOTP, en tornar a Vylos es presenta la superposició de bloqueig que demana un codi de 6 digits nou.
Reinici del TOTP
Si cal reiniciar la configuració de l'aplicació d'autenticació, toqueu Reinicia el secret TOTP a la secció Protecció de l'aplicació de la Configuració i confirmeu el diàleg. Després del reinici, haureu de configurar de nou el bloqueig de l'aplicació per autenticació abans de poder emprar aquest mètode de protecció.
Validació del codi TOTP
Vylos accepta codis del període de 30 segons actual, així com un període anterior i un de posterior. Això proporciona una finestra de tolerància d'un període a cada direcció per compensar diferències menors de rellotge entre el dispositiu i l'aplicació d'autenticació.
Limitació de freqüència del TOTP
Per prevenir intents de força bruta, Vylos imposa una limitació de freqüència a les entrades de TOTP fallides:
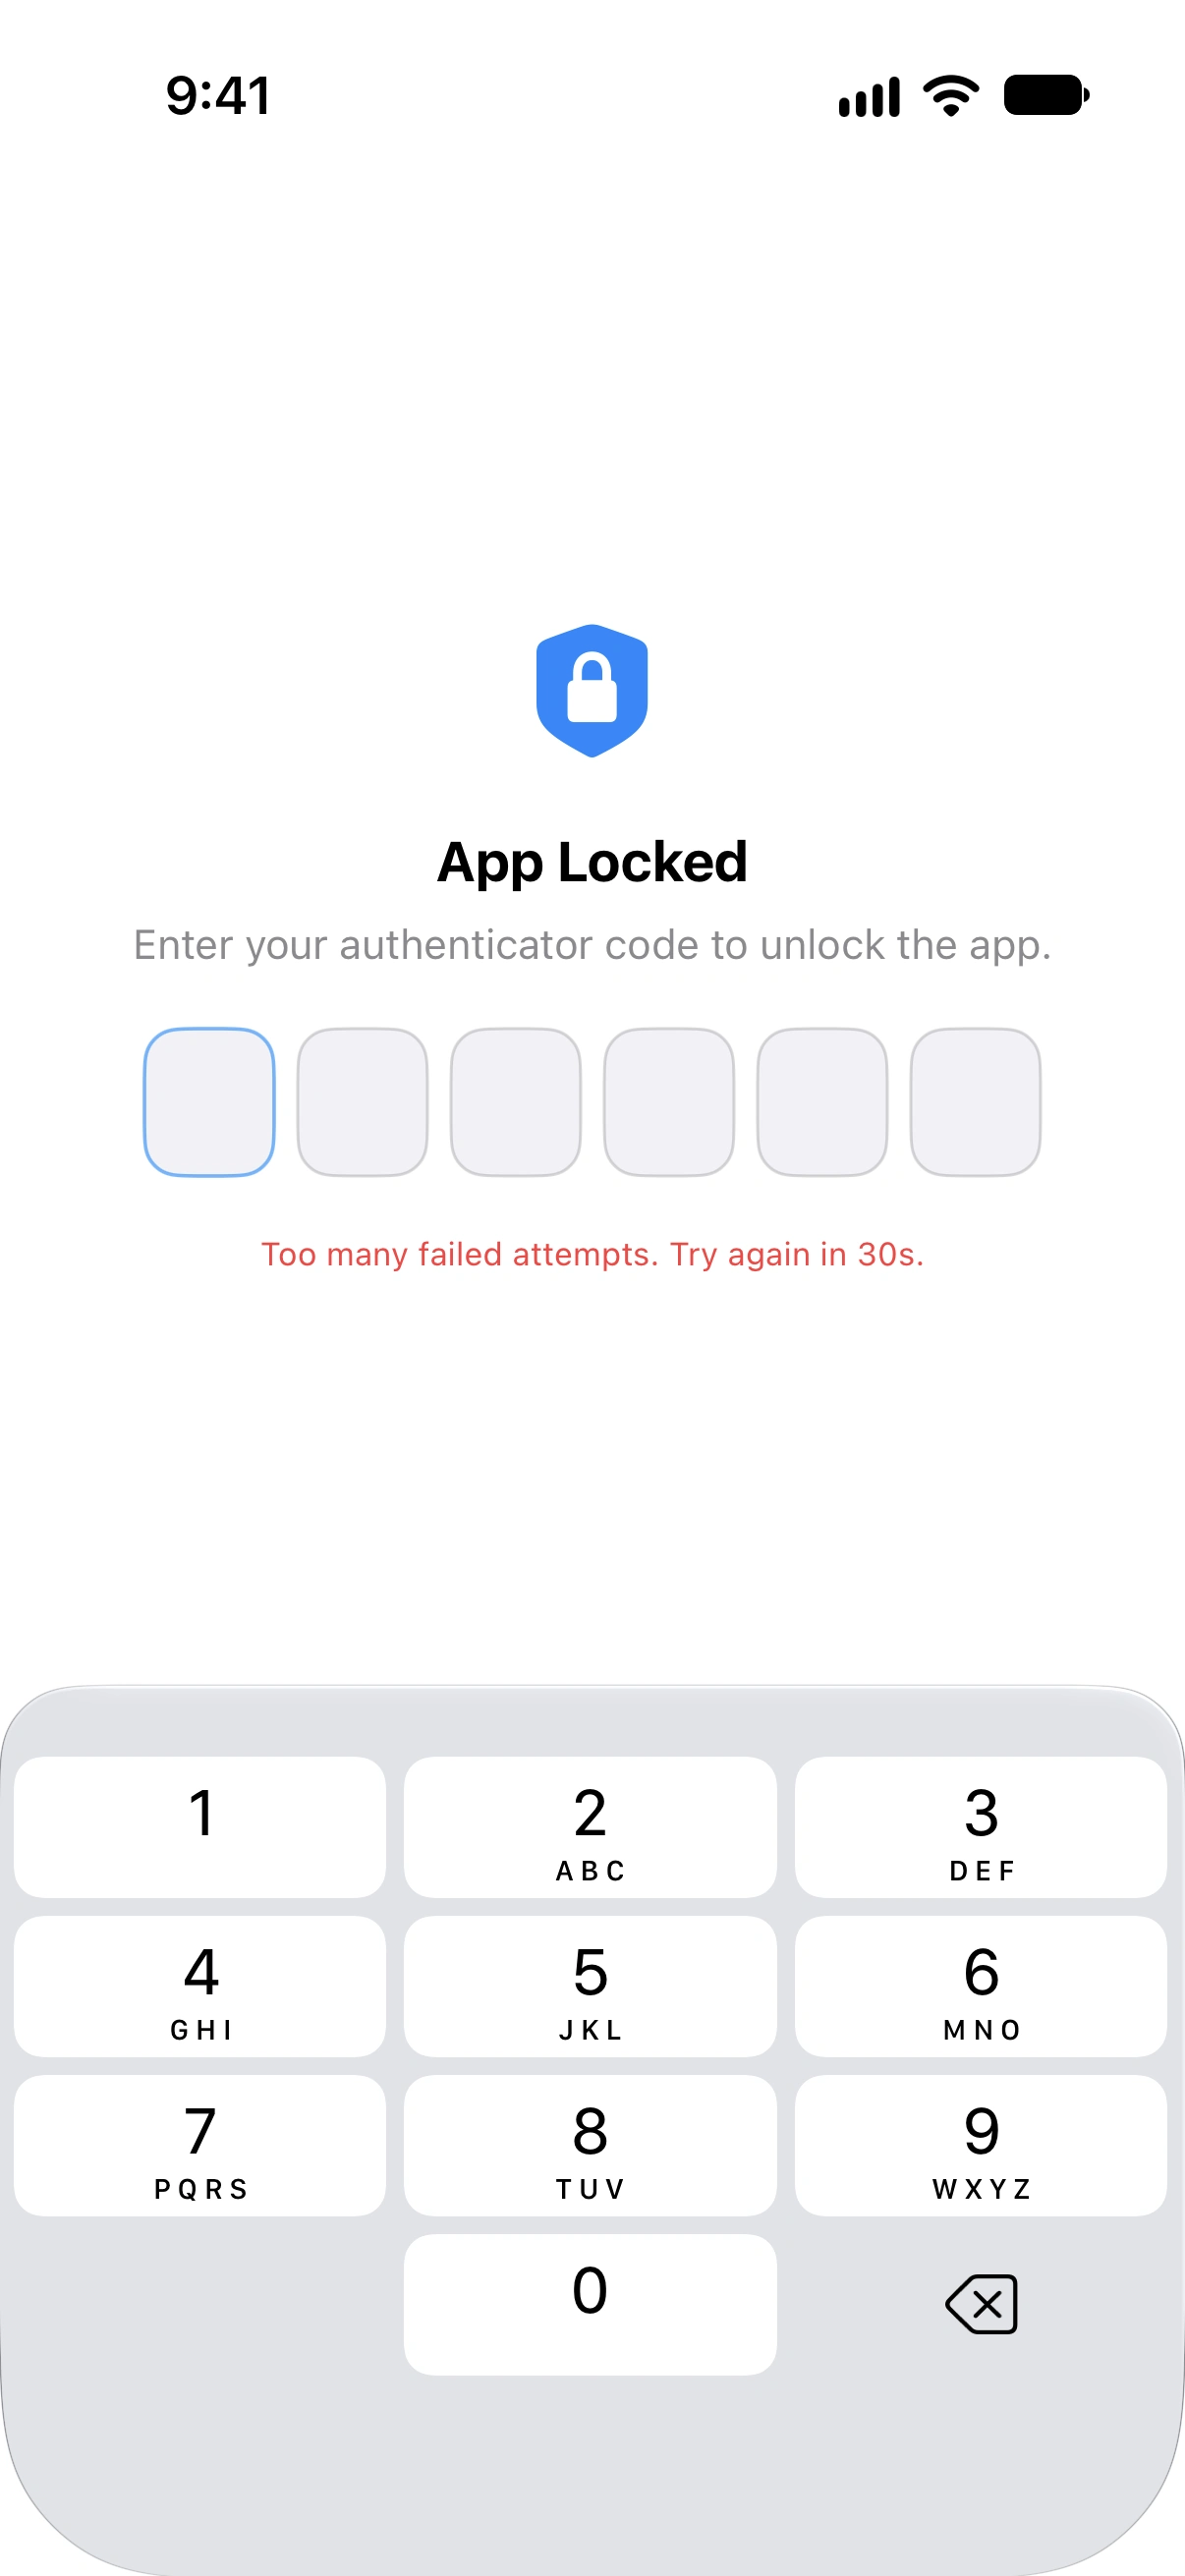
- Després de 5 intents fallits consecutius, comença un període de bloqueig.
- La durada del bloqueig segueix una fórmula de retrocediment exponencial:
min(30 * 2^(intents - 5), 300)segons. - El primer bloqueig és de 30 segons, es duplica amb cada fallada posterior, fins a un màxim de 300 segons (5 minuts).
- El comptador de fallades i el temporitzador de bloqueig persisteixen entre reinicis de l'aplicació, de manera que forcar el tancament de l'aplicació no els reinicia.
- El comptador de fallades es reinicia després d'un desbloqueig correcte, o quan el secret de l'autenticació es rota o se suprimeix.
Què bloqueja el bloqueig de l'aplicació
Quan l'aplicació està bloquejada, les accions següents estan bloquejades:
- Accés a la configuració
- Afegir o editar túnels
- Executar dreceres de Siri
- Emprar les accions ràpides de la pantalla d'inici
- Importar configuracions des d'URL de fitxers
Omissió per MDM
Quan hi ha una configuració gestionada del sistema MDM de l'organització, Vylos omet el pas d'autenticació del bloqueig de l'aplicació. Les restriccions de l'organització continuen vigents: aquesta omissió no recupera els túnels manuals, la Configuració, les dreceres ni cap altra funció desactivada per la política gestionada.
Comportament del bloqueig
El bloqueig es reactiva sempre que l'aplicació passa a segon pla o queda inactiva. En tornar a l'aplicació cal reautenticar-se.
Seguretat del Keychain
Les configuracions de túnels s'emmagatzemen al Keychain del dispositiu. Els secrets TOTP estan protegits al nivell més estricte disponible, la qual cosa significa:
- El secret només és accessible mentre el dispositiu està desbloquejat.
- El secret no s'inclou a les còpies de seguretat del dispositiu ni es transfereix a altres dispositius.
Detecció de jailbreak
A iOS, Vylos combina diverses comprovacions d'integritat per detectar indicis d'eines de jailbreak, vulneracions de l'aïllament i manipulació en temps d'execució. Aplicar la política de jailbreak explica quan es fan aquestes comprovacions i com una organització en pot imposar el resultat.
El detecció de jailbreak només imposa un bloqueig quan l'organització activa la clau de configuració MDM blockJailbrokenDevices. Si es detecta manipulació, Vylos bloqueja l'app, desconnecta tots els túnels de Vylos, desactiva la connexió sota demanda i rebutja els intents de reconnexió fins que es resolgui el bloqueig.
Les configuracions i les claus dels túnels es conserven. Sense aquesta clau, el detecció de jailbreak no restringeix l'ús de l'app ni de la VPN.